Perché le aziende cercano un'alternativa a Portkey
Dalle pagine prezzi e dalla documentazione di Portkey, verificate il 9 novembre 2026:
- Un nuovo proprietario: il sito di Portkey indica che Portkey è ora PRISMA AIRS AI Gateway, e i pulsanti per prenotare una call o contattare il team portano a Palo Alto Networks.
- Ogni modello lo acquistate ancora voi: una Integration è una cassaforte sicura per le vostre chiavi API, come la chiave OpenAI o le credenziali AWS Bedrock, quindi ogni contratto, quota e fattura dei provider resta a vostro carico.
- Identità e audit solo in Enterprise: SSO e provisioning SCIM sono funzioni Enterprise, e i log di audit fanno parte del piano Enterprise. Enterprise ha un prezzo su misura.
- Budget nel piano più alto: la gestione delle chiavi con budget e rate limiting è indicata come Enterprise, e le Usage & Rate Limit Policies sono disponibili solo nel piano Enterprise Self Hosting.
- Prezzo per log sotto Enterprise: Production costa 49 $ al mese per 100.000 log registrati, più 9 $ per ogni 100.000 richieste in più, e secondo Portkey non è consigliato alle organizzazioni che hanno bisogno di controlli di sicurezza propri o di garanzie sulla residenza dei dati.
- Nessuna regione UE indicata per il SaaS: il changelog di luglio 2025 dice che i dati LLM possono essere ospitati in una regione a scelta, senza nominare una regione UE. C'è poi il deployment ibrido, in cui il data plane gira nel vostro VPC e Portkey ospita il control plane.
Cosa fa diversamente Standard Compute
Un'unica API vi dà modelli di frontiera e open source, e manda ogni passaggio al modello più economico in grado di svolgerlo.
Portkey instrada le richieste come le configurate voi, e poi pagate il prezzo di listino di ogni provider. Standard Compute sceglie il modello al posto vostro: i passaggi di routine di un agente vanno a un modello dal prezzo adeguato, e il passaggio difficile a un modello di frontiera. Pagate un piano mensile fisso per persona o applicazione.
Il controllo si imposta una volta per tutta l'azienda:
Elaborazione in Europa
Impostate una regola Europa per l'azienda, un team o una singola chiave: ogni richiesta, compresi i tentativi ripetuti e i fallback, è servita solo da endpoint di inferenza europei approvati. Se nessun endpoint europeo può servirla, la richiesta viene rifiutata prima che il prompt venga inviato. Il nostro gateway europeo termina il TLS e funziona in Finlandia, e i dati del vostro account sono conservati a Francoforte.
Conservazione zero dei dati
Attivate la conservazione zero dei dati per l'azienda, un team o una chiave: ogni richiesta va solo a endpoint di inferenza che si impegnano a non conservare alcuna copia dei vostri dati. Team e chiavi ereditano il requisito e non possono mai disattivarlo.
Nessun addestramento
Standard Compute non addestra mai modelli sui vostri prompt o sulle risposte. Con una regola di regione o la conservazione zero attiva, ogni richiesta va solo a provider che si impegnano a non usarla per l'addestramento.
Single sign-on
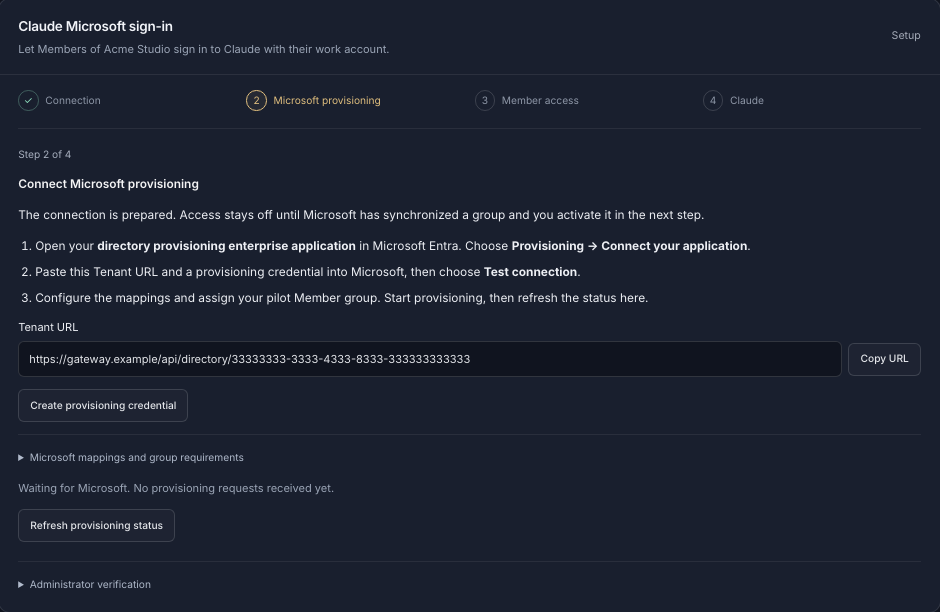
Collegate Microsoft Entra ID o qualsiasi provider di identità SAML e i dipendenti accedono con il loro account di lavoro. Su Claude Desktop e Claude Code entrano con l'account di lavoro Microsoft tramite il nostro gateway europeo, e l'accesso segue i vostri gruppi Entra tramite il provisioning SCIM.
Team e chiavi
Organizzate l'azienda in team, invitate i colleghi via e-mail e date a ogni persona e a ogni applicazione la propria chiave, tutto sotto un unico account aziendale.
Budget
Ogni persona e ogni applicazione riceve un budget mensile fisso che non viene mai superato, e fissate limiti di spesa per chiave e per tutta l'azienda. La ricarica opzionale da un saldo aziendale prepagato mantiene attivi gli agenti critici.
Liste di provider e modelli consentiti
Scegliete esattamente quali provider di inferenza possono trattare i vostri dati, per tutta l'azienda, un team o una singola chiave. Nessun nuovo provider entra senza l'approvazione di un amministratore, e i fallback non possono mai aggirare la vostra lista. Decidete quali modelli può usare ogni chiave.
Audit
Ogni modifica di un amministratore è registrata con i valori prima e dopo, e potete esportare un registro di ogni richiesta con il modello, il provider che l'ha servita e la regola di regione applicata, conservato 12 mesi.
Contratto
Firmate il nostro accordo sul trattamento dei dati (DPA) nella dashboard. Ci impegna a non addestrare modelli sui vostri dati, a non conservare i vostri contenuti e a notificare qualsiasi violazione entro 72 ore. Pubblichiamo ogni sub-responsabile e vi avvisiamo 14 giorni prima di aggiungerne uno.
Standard Compute e Portkey a confronto
| Standard Compute | Portkey | |
|---|---|---|
| Prezzi | Piano mensile fisso per persona o applicazione, senza costi a sorpresa sui token; fatture Stripe con ragione sociale e partita IVA | Piano gratuito per sviluppatori; Production 49 $ al mese per 100.000 log registrati; Enterprise su misura; uso dei modelli fatturato a parte da ogni provider |
| Routing per costo | Ogni passaggio va al modello più economico in grado di svolgerlo, presso il provider più economico abbastanza veloce | Routing condizionale, fallback e bilanciamento del carico che configurate voi |
| Modelli | Claude, GPT, Gemini e modelli open source (GLM, DeepSeek, MiniMax) in un'unica API | I provider che collegate con le vostre chiavi |
| Elaborazione in Europa | Regola Europa per azienda, team o chiave; tentativi ripetuti e fallback restano su endpoint europei approvati; rifiuto prima dell'invio se nessuno è adatto | Nessuna regione UE indicata per il SaaS; dati LLM ospitabili in una regione a scelta secondo il changelog; data plane ibrido nel vostro VPC con Enterprise |
| Conservazione zero dei dati | Per azienda, team o chiave; i livelli inferiori non possono disattivarla | Dipende da ogni contratto con i provider che portate |
| Addestramento sui vostri dati | Nessun addestramento su prompt o risposte | Dipende da ogni contratto con i provider che portate |
| Single sign-on | SSO SAML, Microsoft Entra ID incluso; accesso a Claude Desktop e Claude Code con l'account di lavoro Microsoft, SCIM da Entra | SSO (OIDC, SAML 2.0) e SCIM con Enterprise |
| Team e chiavi | Team, ruoli, una chiave per persona e per applicazione | Workspace; accesso basato sui ruoli con Pro ed Enterprise |
| Limiti di spesa | Budget mensile fisso per chiave; limiti di spesa per chiave e per azienda | Budget e rate limit con Enterprise, limiti di budget anche per alcuni clienti Pro; Usage & Rate Limit Policies solo con Enterprise Self Hosting |
| Liste di provider e modelli | Lista di provider consentiti per azienda, team o chiave; un nuovo provider richiede un amministratore; modelli scelti per chiave | Liste di modelli consentiti a livello di organizzazione e di workspace; piano non indicato |
| Registro di audit | Registro degli amministratori con valori prima e dopo; export delle richieste con modello, provider e regola di regione, conservato 12 mesi | Log di audit con Enterprise |
| Accordo sul trattamento dei dati | Da firmare nella dashboard | Portkey rimanda dal proprio sito a una pagina DPA |
Quando Portkey è adatto
Portkey è adatto a un team che ha già contratti propri con i provider e vuole sopra di essi un livello di osservabilità e guardrail, all'interno dello stack di sicurezza di Palo Alto Networks.
Passare da Portkey a Standard Compute
L’API di Standard Compute funziona su stdcmpt.com. https://eu.stdcmpt.com è il nostro gateway europeo in Finlandia.
- Create uno spazio aziendale e impostate le regole una volta per l'azienda: una regola Europa, la conservazione zero dei dati e i provider e i modelli che approvate. Team e chiavi le ereditano.
- Trasformate ogni workspace Portkey in un team, e ogni chiave API Portkey in una chiave Standard Compute con il proprio budget mensile.
- Cambiate l'URL di base da
https://api.portkey.ai/v1ahttps://eu.stdcmpt.com/v1ed eliminate gli headerx-portkey-*. La scelta del provider passa da header e config alla lista dei provider consentiti. - Puntate Claude Code su
https://eu.stdcmpt.come rimuoveteANTHROPIC_CUSTOM_HEADERS. - Collegate Microsoft Entra ID o il vostro provider di identità SAML perché i dipendenti accedano con l'account di lavoro, e configurate l'accesso a Claude Desktop e Claude Code con gli account di lavoro Microsoft.
# Prima
curl https://api.portkey.ai/v1/chat/completions \
  -H "x-portkey-api-key: $PORTKEY_API_KEY" \
  -H "x-portkey-provider: @openai-prod" \
  -H "Content-Type: application/json" \
  -d '{"model": "YOUR_MODEL", "messages": [...]}'

# Dopo: gateway europeo di Standard Compute
curl https://eu.stdcmpt.com/v1/chat/completions \
  -H "Authorization: Bearer $STANDARD_COMPUTE_API_KEY" \
  -H "Content-Type: application/json" \
-d '{"model": "standardcompute", "messages": [...]}'# Claude Code aggiunge /v1/messages da solo
export ANTHROPIC_BASE_URL=https://eu.stdcmpt.com
export ANTHROPIC_AUTH_TOKEN=YOUR_STANDARD_COMPUTE_KEY
claudeDomande
Qual è una buona alternativa a Portkey per le aziende, ora che fa parte di Palo Alto Networks?
Standard Compute è un gateway con i modelli inclusi: Claude, GPT, Gemini e modelli aperti tramite un'unica API, instradati al modello e al provider più economici adatti, con regola Europa, conservazione zero dei dati, SSO Entra, budget per chiave, liste di provider consentiti e registro di audit, tutto configurabile da voi.
Portkey, LiteLLM o Kong AI Gateway: quale è adatto a un'azienda regolamentata?
Tutti e tre gestiscono chiavi di provider che portate voi. Standard Compute fornisce anche i modelli, con un unico accordo sul trattamento dei dati, e una regola Europa che mantiene tentativi ripetuti e fallback su endpoint europei approvati e rifiuta una richiesta prima dell'invio se non c'è un endpoint adatto.
Con Standard Compute ci servono contratti propri con OpenAI e Anthropic?
No. Un solo account Standard Compute vi dà Claude, GPT, Gemini e modelli aperti tramite un'unica API, con un unico accordo sul trattamento dei dati che firmate nella dashboard.
Come si passa da Portkey a Standard Compute?
Create uno spazio aziendale e impostate le regole, poi cambiate l'URL di base da https://api.portkey.ai/v1 a https://eu.stdcmpt.com/v1, usate una chiave Standard Compute ed eliminate gli header x-portkey.
Standard Compute ha SSO e SCIM?
Sì. Collegate Microsoft Entra ID o un altro provider di identità SAML e i dipendenti accedono con il loro account di lavoro. L'accesso a Claude Desktop e Claude Code segue i vostri gruppi Entra tramite il provisioning SCIM.
Configurate la vostra azienda
Create uno spazio aziendale, invitate il vostro team e impostate le regole dalla dashboard. Questionari di sicurezza e domande di procurement: contact@standardcompute.com.
Crea uno spazio aziendaleoppure scrivete a contact@standardcompute.com
Fonti (verificate il 9 novembre 2026)
- Prezzi di Portkeyportkey.ai
- Confronto dei pianiportkey.ai
- Model Catalogportkey.ai
- Log di auditportkey.ai
- Usage & Rate Limit Policiesportkey.ai
- SSOportkey.ai
- Architettura del deployment ibridoportkey.ai
- Changelog di luglio 2025portkey.ai
- Header della Inference APIportkey.ai
- Claude Code con Portkeyportkey.ai
- DPA di Portkeyportkey.ai