Warum Unternehmen eine Alternative zu LiteLLM suchen
Laut den eigenen Preis- und Dokumentationsseiten von LiteLLM, geprüft am 9. November 2026:
- Sie betreiben es selbst: Der Proxy braucht Postgres, das für Authentifizierung und Tracking erforderlich ist, und Redis, sobald mehr als eine Instanz läuft. Für die Produktion empfiehlt LiteLLM einen Worker pro Pod, 1 vCPU und 4Gi Arbeitsspeicher pro Pod, horizontal skaliert.
- SSO hat eine Nutzergrenze: SSO ist bis 5 Nutzer kostenlos, darüber ist eine Enterprise-Lizenz nötig.
- Governance im kostenpflichtigen Tarif: Audit-Logs, Secret Manager, Schlüsselrotation und Guardrails pro Schlüssel oder Team sind Enterprise-Funktionen. Enterprise kostet einen individuellen Jahrespreis nach Nutzung und Deployment, ein Preis ist nicht veröffentlicht.
- Jeder Anbieter ist Ihr eigener Vertrag: Modelle werden mit Ihren eigenen Anbieter-Schlüsseln eingerichtet, zum Beispiel
api_key: os.environ/ANTHROPIC_API_KEYin der Konfiguration. AVV, Aufbewahrungsbedingungen und Kontingent jedes Anbieters verhandeln Sie selbst. - Spend-Logs bleiben, bis Sie eine Grenze setzen: Die Aufbewahrung der Logs steht standardmäßig auf null, die Bereinigung ist abgeschaltet.
Was Standard Compute anders macht
Eine einzige API bietet Frontier- und Open-Source-Modelle und leitet jeden Schritt an das günstigste Modell, das ihn kann, und an den günstigsten Anbieter, der schnell genug ist.
Mit LiteLLM schreiben Sie die Routing-Regeln selbst und zahlen jedem Anbieter seinen Listenpreis. Bei Standard Compute wählt der Router das Modell für jeden Schritt, und Sie zahlen einen festen Monatsplan pro Person oder Anwendung, ohne Überraschungen pro Token. Die Stunden, die Ihr Plattform-Team in Upgrades, Postgres und Redis steckt, fließen zurück in die Produktarbeit.
Die Kontrolle setzen Sie einmal für das Unternehmen:
Verarbeitung in Europa
Setzen Sie eine Europa-Regel für Ihr Unternehmen, ein Team oder einen einzelnen Schlüssel: Jede Anfrage, auch Wiederholungen und Fallbacks, wird nur von freigegebenen europäischen Inferenz-Endpunkten bedient. Kann kein europäischer Endpunkt sie bedienen, wird die Anfrage abgelehnt, bevor Ihr Prompt gesendet wird. Unser EU-Gateway terminiert TLS und läuft in Finnland, Ihre Kontodaten liegen in Frankfurt.
Zero Data Retention
Schalten Sie Zero Data Retention für Ihr Unternehmen, ein Team oder einen Schlüssel ein: Jede Anfrage geht nur an Inferenz-Endpunkte, die zusagen, keine Kopie Ihrer Daten zu behalten. Teams und Schlüssel erben die Vorgabe und können sie nie abschalten.
Kein Training
Standard Compute trainiert nie mit Ihren Prompts oder Ausgaben. Mit einer Regionsregel oder Zero Data Retention geht jede Anfrage nur an Anbieter, die zusagen, nicht damit zu trainieren.
Single Sign-on
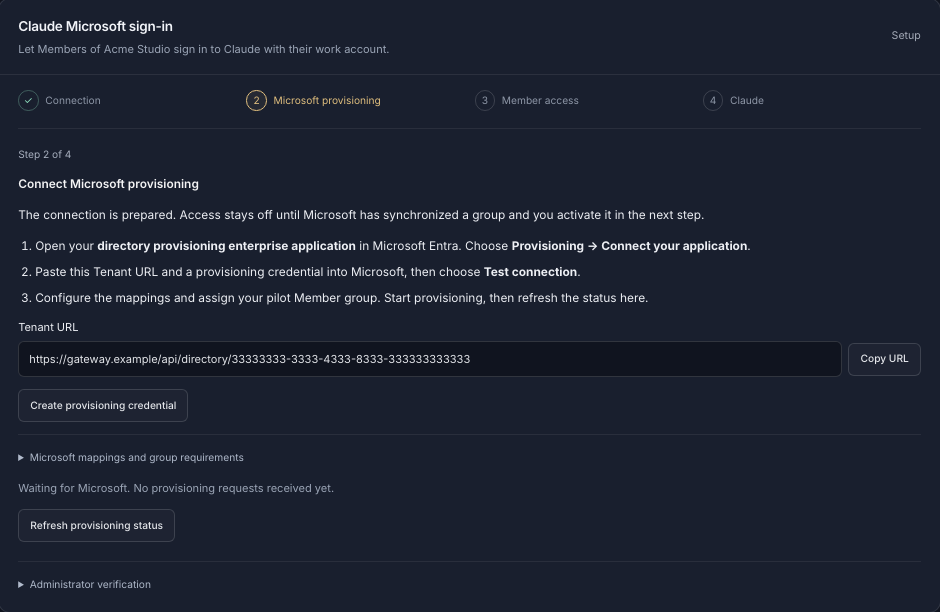
Verbinden Sie Microsoft Entra ID oder einen anderen SAML-Identitätsanbieter, damit sich Ihre Mitarbeitenden mit ihren Arbeitskonten anmelden. In Claude Desktop und Claude Code melden sie sich über unser EU-Gateway mit dem Microsoft-Arbeitskonto an, und der Zugriff folgt Ihren Entra-Gruppen per SCIM-Provisionierung.
Teams und Schlüssel
Gliedern Sie Ihr Unternehmen in Teams, laden Sie Kolleginnen und Kollegen per E-Mail ein und geben Sie jeder Person und jeder Anwendung einen eigenen Schlüssel, alles unter einem Unternehmenskonto.
Budgets
Jede Person und jede Anwendung erhält ein festes Monatsbudget, das nie überschritten wird, und Sie setzen Ausgabenlimits pro Schlüssel und für das ganze Unternehmen. Optionales Nachladen aus einem vorausbezahlten Unternehmensguthaben hält wichtige Agenten am Laufen.
Freigabelisten
Legen Sie genau fest, welche Inferenz-Anbieter Ihre Daten verarbeiten dürfen, für das ganze Unternehmen, ein Team oder einen einzelnen Schlüssel. Neue Anbieter kommen nie ohne Freigabe durch einen Admin hinzu, und Fallbacks können Ihre Liste nie umgehen. Bestimmen Sie, welche Modelle jeder Schlüssel nutzen darf.
Audit
Jede Admin-Änderung wird mit altem und neuem Wert protokolliert, und Sie können für jede Anfrage einen Nachweis mit Modell, bedienendem Anbieter und geltender Regionsregel exportieren, 12 Monate lang aufbewahrt.
Vertrag
Unterzeichnen Sie unseren Auftragsverarbeitungsvertrag (DPA) im Dashboard. Er verpflichtet uns zu keinem Training mit Ihren Daten, keiner Speicherung Ihrer Inhalte und einer Meldung von Datenschutzverletzungen innerhalb von 72 Stunden. Wir veröffentlichen jeden Unterauftragsverarbeiter und kündigen einen neuen 14 Tage vorher an.
Standard Compute und LiteLLM im Vergleich
| Standard Compute | LiteLLM | |
|---|---|---|
| Preis | Fester Monatsplan pro Person oder Anwendung ohne Überraschungen pro Token; Stripe-Rechnungen mit Firmenname und USt-IdNr. | Open Source kostenlos; Enterprise mit individuellem Jahrespreis nach Nutzung und Deployment, kein veröffentlichter Preis; jeder Modellanbieter rechnet separat ab |
| Kostenrouting | Jeder Schritt geht an das günstigste Modell, das ihn kann, beim günstigsten Anbieter, der schnell genug ist | Routing und Fallbacks, die Sie konfigurieren |
| Modelle | Claude, GPT, Gemini und Open-Modelle (GLM, DeepSeek, MiniMax, Kimi) über eine API | Jeder Anbieter, für den Sie einen Schlüssel haben |
| Verarbeitung in Europa | Europa-Regel pro Unternehmen, Team oder Schlüssel; Wiederholungen und Fallbacks bleiben auf freigegebenen europäischen Endpunkten; Ablehnung vor dem Senden, wenn keiner passt | Dort, wo Sie den Proxy hosten; die Modellverarbeitung hängt von jedem angebundenen Anbieterkonto ab |
| Zero Data Retention | Pro Unternehmen, Team oder Schlüssel; untere Ebenen können es nicht abschalten | Hängt von jedem Anbietervertrag ab; Prompts werden standardmäßig nicht in Spend-Logs gespeichert |
| Training mit Ihren Daten | Kein Training mit Prompts oder Ausgaben | Hängt von jedem Anbietervertrag ab |
| Single Sign-on | SAML-SSO, Microsoft Entra ID inklusive; Anmeldung in Claude Desktop und Claude Code mit Microsoft-Arbeitskonto, SCIM aus Entra | Kostenlos für bis zu 5 Nutzer; darüber Enterprise-Lizenz |
| Teams und Schlüssel | Teams, Rollen, ein Schlüssel pro Person und pro Anwendung | Virtuelle Schlüssel, Nutzer und Teams in Open Source |
| Ausgabenlimits | Festes Monatsbudget pro Schlüssel; danach werden Anfragen abgelehnt; Grenzen pro Schlüssel und pro Unternehmen | Budgets pro Schlüssel, Nutzer, Team und Kunde; Budgets pro Tag und pro Modell mit Enterprise |
| Anbieter- und Modell-Freigabelisten | Anbieter-Freigabeliste pro Unternehmen, Team oder Schlüssel; neue Anbieter nur mit Admin-Freigabe; Modelle pro Schlüssel wählbar | Die Modelle in Ihrer Konfiguration; Guardrails pro Schlüssel oder Team mit Enterprise |
| Audit-Log | Admin-Protokoll mit altem und neuem Wert; Anfrage-Export mit Modell, Anbieter und Regionsregel, 12 Monate | Audit-Logs mit Enterprise |
| AVV | Im Dashboard unterzeichnet | Mit jedem Modellanbieter, den Sie anbinden |
| Was Sie betreiben | Verwalteter Dienst; nichts selbst zu betreiben | Docker oder Kubernetes, Postgres und Redis, sobald mehr als eine Instanz läuft |
Wann LiteLLM passt
LiteLLM passt, wenn Ihre Richtlinien verlangen, dass das Gateway selbst in Ihrem eigenen Netz läuft, und ein Plattform-Team für den Betrieb da ist.
Von LiteLLM zu Standard Compute wechseln
Die API von Standard Compute läuft auf stdcmpt.com. https://eu.stdcmpt.com ist unser EU-Gateway in Finnland.
Es gibt zwei Wege. Sie ersetzen den Proxy, oder Sie behalten LiteLLM eine Weile und hängen Standard Compute als Upstream dahinter, sodass Anwendungen ihren bisherigen Endpunkt behalten, während Sie Team für Team umziehen.
- Legen Sie einen Unternehmens-Workspace an und setzen Sie die Regeln einmal für das Unternehmen: eine Europa-Regel, Zero Data Retention sowie die freigegebenen Anbieter und Modelle. Teams und Schlüssel erben sie.
- Legen Sie Ihre virtuellen LiteLLM-Schlüssel als Standard-Compute-Schlüssel neu an, einen pro Person und pro Anwendung, jeden mit eigenem Monatsbudget.
- Richten Sie Clients auf
https://eu.stdcmpt.com/v1statt aufhttp://0.0.0.0:4000aus und Claude Code aufhttps://eu.stdcmpt.com. - Verbinden Sie Microsoft Entra ID oder Ihren SAML-Identitätsanbieter, damit sich Ihre Mitarbeitenden mit ihren Arbeitskonten anmelden, und richten Sie die Anmeldung in Claude Desktop und Claude Code mit Microsoft-Arbeitskonten ein.
- Ist das letzte Team umgezogen, schalten Sie den Proxy samt Postgres-Datenbank und Redis ab.
model_list:
  - model_name: claude-sonnet
    litellm_params:
      model: openai/anthropic/claude-sonnet-5.5
      api_base: https://eu.stdcmpt.com/v1
      api_key: os.environ/STANDARD_COMPUTE_API_KEY
  - model_name: auto
    litellm_params:
      model: openai/standardcompute
      api_base: https://eu.stdcmpt.com/v1
api_key: os.environ/STANDARD_COMPUTE_API_KEYfrom openai import OpenAI
client = OpenAI(
base_url="https://eu.stdcmpt.com/v1",
api_key=os.environ["STANDARD_COMPUTE_API_KEY"],
)
# "standardcompute" sends each step to the cheapest
# model that can do it. Or pin a model:
# model="anthropic/claude-sonnet-5.5"
client.chat.completions.create(
model="standardcompute",
messages=messages,
)# Claude Code adds /v1/messages itself
export ANTHROPIC_BASE_URL=https://eu.stdcmpt.com
export ANTHROPIC_AUTH_TOKEN=YOUR_STANDARD_COMPUTE_KEY
claudeFragen
Den LiteLLM-Proxy selbst zu hosten wird mühsam. Welche verwaltete Alternative hat SSO und Budgets?
Standard Compute ist ein verwaltetes Gateway, bei dem Sie nichts hosten: SSO mit Microsoft Entra ID oder SAML, ein Schlüssel pro Person und pro Anwendung mit festem Monatsbudget, Anbieter-Freigabelisten und ein Audit-Log, alles im Dashboard eingerichtet.
Brauchen wir einen Vertrag mit jedem Modellanbieter?
Nein. Ein Standard-Compute-Konto gibt Ihnen Claude, GPT, Gemini und Open-Modelle über eine API, unter einem Auftragsverarbeitungsvertrag, den Sie im Dashboard unterzeichnen.
Können wir LiteLLM behalten und Standard Compute dahinter nutzen?
Ja. Standard Compute ist OpenAI-kompatibel, Sie können es also mit api_base https://eu.stdcmpt.com/v1 in die model_list von LiteLLM aufnehmen und Team für Team umziehen.
Können wir die Verarbeitung in Europa halten, ohne das Gateway selbst zu hosten?
Ja. Mit einer Europa-Regel wird jede Anfrage, auch Wiederholungen und Fallbacks, nur von freigegebenen europäischen Inferenz-Endpunkten bedient, und unser EU-Gateway läuft in Finnland. Kann kein europäischer Endpunkt sie bedienen, wird die Anfrage abgelehnt, bevor Ihr Prompt gesendet wird.
Hat Standard Compute ein Audit-Log?
Ja. Jede Admin-Änderung wird mit altem und neuem Wert protokolliert, und Sie können für jede Anfrage einen Nachweis mit Modell, bedienendem Anbieter und geltender Regionsregel exportieren, 12 Monate lang aufbewahrt.
Unternehmen einrichten
Legen Sie einen Unternehmens-Workspace an, laden Sie Ihr Team ein und setzen Sie Ihre Regeln im Dashboard. Sicherheitsfragebögen und Einkaufsfragen an contact@standardcompute.com.
Unternehmens-Workspace anlegenoder schreiben Sie an contact@standardcompute.com
Quellen (geprüft am 9. November 2026)
- LiteLLM: Enterprisedocs.litellm.ai
- LiteLLM: Preisewww.litellm.ai
- LiteLLM: Proxy bereitstellendocs.litellm.ai
- LiteLLM: Best Practices für die Produktiondocs.litellm.ai
- LiteLLM: Nutzer, Teams und Budgetsdocs.litellm.ai
- LiteLLM: Konfigurationseinstellungendocs.litellm.ai
- LiteLLM: Schnellstart für den Proxydocs.litellm.ai
- LiteLLM: Claude Code mit LiteLLMdocs.litellm.ai