Miksi yritykset etsivät vaihtoehtoa palvelulle LiteLLM
Palvelun LiteLLM omien hinta- ja dokumentaatiosivujen mukaan, tarkistettu 9. marraskuuta 2026:
- Ylläpidätte sen itse: proxy tarvitsee Postgresin, joka vaaditaan todennus- ja seurantaominaisuuksia varten, ja Redisin heti, kun ajatte useampaa kuin yhtä instanssia. Tuotantosuositus on yksi worker podia kohden, 1 vCPU ja 4Gi muistia podia kohden ja vaakasuuntainen skaalaus.
- SSO:lla on katto: SSO on maksuton enintään 5 käyttäjälle, sen jälkeen tarvitaan Enterprise-lisenssi.
- Hallintaominaisuudet ovat maksullisessa versiossa: auditointilokit, salaisuuksien hallinta, avainten kierrätys ja avain- tai tiimikohtaiset guardrailit ovat Enterprise-ominaisuuksia. Hinnoittelusivun mukaan Enterprisella on käyttöönne ja käyttöönottonne mukaan räätälöity vuosihinta tarjouksen perusteella, eikä hintaa julkaista.
- Jokainen palveluntarjoaja on oma sopimuksenne: mallit määritetään omilla palveluntarjoaja-avaimillanne, esimerkiksi
api_key: os.environ/ANTHROPIC_API_KEYkonfiguraatiossa, joten jokaisen palveluntarjoajan tietojenkäsittelysopimuksen, säilytysajat ja kiintiöt neuvottelette itse. - Spend logs säilyvät, kunnes asetatte rajan: lokien säilytysaika on oletuksena null, eikä siivous ole käytössä.
Mitä Standard Compute tekee toisin
Yksi rajapinta antaa käyttöönne sekä kärkimallit että avoimet mallit, ja jokainen vaihe ohjataan edullisimmalle mallille, joka siitä suoriutuu.
LiteLLM:ssä kirjoitatte reitityssäännöt itse ja maksatte kunkin palveluntarjoajan listahinnan. Standard Computessa reititin valitsee mallin jokaiselle vaiheelle, ja maksatte kiinteän kuukausipaketin henkilöä tai sovellusta kohden ilman yllätyksiä tokenhinnoissa. Tunnit, jotka alustatiimi käyttää päivityksiin, Postgresiin ja Redisiin, vapautuvat tuotekehitykseen.
Hallinta asetetaan kerran koko yritykselle:
Käsittely Euroopassa
Asettakaa Eurooppa-rajaus yritykselle, tiimille tai yksittäiselle avaimelle, niin jokaista pyyntöä, myös uusintayrityksiä ja varareittejä, palvelevat vain hyväksytyt eurooppalaiset inferenssipäätepisteet. Jos mikään eurooppalainen päätepiste ei voi palvella pyyntöä, se hylätään ennen kuin kehotettanne lähetetään. EU-gatewaymme päättää TLS-yhteyden ja toimii Suomessa, ja tilitietonne tallennetaan Frankfurtiin.
Tietojen säilytyskielto (ZDR)
Ottakaa säilytyskielto käyttöön yritykselle, tiimille tai avaimelle, niin jokainen pyyntö ohjataan vain inferenssipäätepisteisiin, jotka sitoutuvat olemaan säilyttämättä kopiota datastanne. Tiimit ja avaimet perivät vaatimuksen eivätkä voi koskaan kytkeä sitä pois.
Ei koulutusta
Standard Compute ei koskaan kouluta malleja kehotteillanne tai vastauksillanne. Kun aluerajaus tai ZDR on käytössä, jokainen pyyntö menee vain palveluntarjoajille, jotka sitoutuvat olemaan kouluttamatta malleja sillä.
Kertakirjautuminen (SSO)
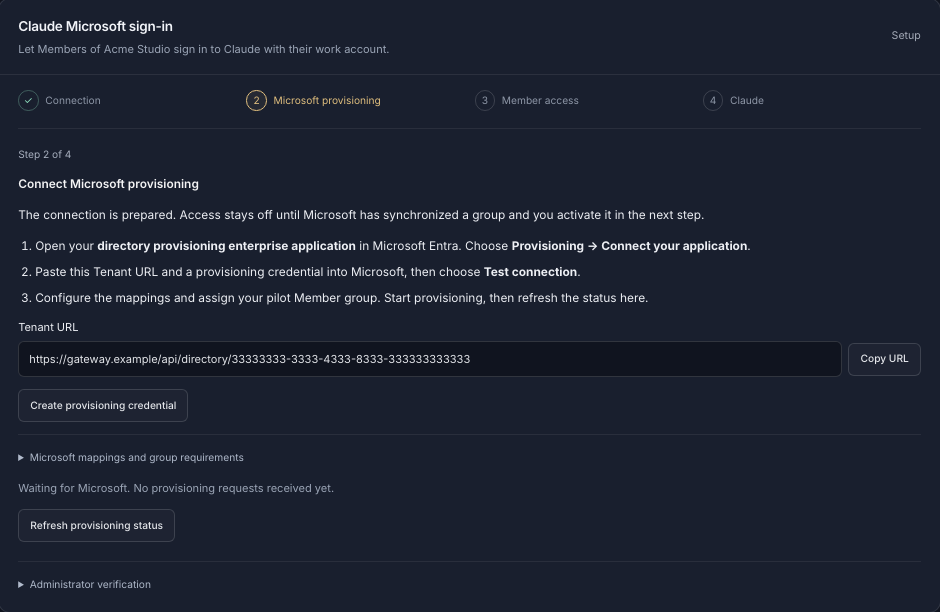
Yhdistäkää Microsoft Entra ID tai muu SAML-identiteetintarjoaja, niin työntekijät kirjautuvat työtilillään. Claude Desktopiin ja Claude Codeen he kirjautuvat Microsoft-työtilillään EU-gatewaymme kautta, ja käyttöoikeudet seuraavat Entra-ryhmiänne SCIM-provisioinnin kautta.
Tiimit ja avaimet
Jakakaa yritys tiimeihin, kutsukaa kollegat sähköpostilla ja antakaa jokaiselle henkilölle ja sovellukselle oma avain, kaikki yhden yritystilin alla.
Budjetit
Jokainen henkilö ja sovellus saa kiinteän kuukausibudjetin, joka ei koskaan ylity, ja voitte asettaa kulukatot avainkohtaisesti ja koko yritykselle. Valinnainen täydennys yrityksen ennakkomaksetusta saldosta pitää kriittiset agentit käynnissä.
Sallittujen luettelot
Valitkaa tarkasti, mitkä inferenssipalveluntarjoajat saavat käsitellä dataanne, koko yritykselle, tiimille tai yksittäiselle avaimelle. Uusia palveluntarjoajia ei koskaan lisätä ilman ylläpitäjän hyväksyntää, eivätkä varareitit voi koskaan ohittaa sallittujen luetteloanne. Päättäkää, mitä malleja kukin avain saa käyttää.
Jäljitettävyys
Jokainen ylläpitäjän tekemä muutos kirjataan aiempine ja uusine arvoineen, ja jokaisesta pyynnöstä voitte viedä tiedot mallista, pyynnön palvelleesta palveluntarjoajasta ja voimassa olleesta aluerajauksesta. Tiedot säilytetään 12 kuukautta.
Sopimus
Allekirjoittakaa tietojenkäsittelysopimuksemme (DPA) hallintapaneelissa. Siinä sitoudumme olemaan kouluttamatta malleja datallanne ja säilyttämättä sisältöänne sekä ilmoittamaan tietoturvaloukkauksista 72 tunnin kuluessa. Julkaisemme jokaisen alikäsittelijän ja ilmoitamme uusista 14 päivää etukäteen.
Standard Compute ja LiteLLM vertailussa
| Standard Compute | LiteLLM | |
|---|---|---|
| Hinnoittelu | Kiinteä kuukausipaketti henkilöä tai sovellusta kohden, ilman yllätyksiä tokenhinnoissa; Stripe-laskut yrityksen nimellä ja ALV-tunnisteella | Avoin lähdekoodi maksutta; Enterprise vuosihinnalla tarjouksen mukaan käytön ja käyttöönoton perusteella, hintaa ei julkaista; kukin mallintarjoaja laskuttaa erikseen |
| Kustannusperusteinen reititys | Jokainen vaihe edullisimmalle mallille, joka siitä suoriutuu, ja edullisimmalle palveluntarjoajalle, joka on riittävän nopea | Reititys ja varareitit, jotka määritätte itse |
| Mallit | Claude, GPT, Gemini ja avoimet mallit (GLM, DeepSeek, MiniMax) yhden rajapinnan kautta | Kaikki palveluntarjoajat, joihin teillä on avain |
| Käsittely Euroopassa | Eurooppa-rajaus yritykselle, tiimille tai avaimelle; uusintayritykset ja varareitit pysyvät hyväksytyissä eurooppalaisissa päätepisteissä; pyyntö hylätään ennen lähettämistä, jos sopivaa päätepistettä ei ole | Siellä, missä isännöitte proxyn; mallien käsittely riippuu jokaisesta yhdistämästänne palveluntarjoajatilistä |
| Tietojen säilytyskielto (ZDR) | Yritykselle, tiimille tai avaimelle; alemmat tasot eivät voi kytkeä sitä pois | Riippuu jokaisesta palveluntarjoajasopimuksesta; kehotteita ei oletuksena tallenneta spend logs -lokeihin |
| Koulutus datallanne | Ei koulutusta kehotteilla tai vastauksilla | Riippuu jokaisesta palveluntarjoajasopimuksesta |
| Kertakirjautuminen (SSO) | SAML-kertakirjautuminen, myös Microsoft Entra ID; kirjautuminen Claude Desktopiin ja Claude Codeen Microsoft-työtilillä, SCIM Entrasta | Maksuton enintään 5 käyttäjälle; sen jälkeen Enterprise-lisenssi |
| Tiimit ja avaimet | Tiimit, roolit sekä oma avain jokaiselle henkilölle ja sovellukselle | Virtuaaliset avaimet, käyttäjät ja tiimit avoimen lähdekoodin versiossa |
| Kulukatot | Kiinteä kuukausibudjetti avainta kohden; kulukatot avaimelle ja yritykselle | Budjetit avaimelle, käyttäjälle, tiimille ja asiakkaalle; tagi- ja mallikohtaiset budjetit Enterprisessa |
| Sallitut palveluntarjoajat ja mallit | Palveluntarjoajien sallittujen luettelo yritykselle, tiimille tai avaimelle; uudet palveluntarjoajat vain ylläpitäjän hyväksynnällä; mallit valitaan avainkohtaisesti | Mallit, jotka lisäätte konfiguraatioon; avain- tai tiimikohtaiset guardrailit Enterprisessa |
| Auditointiloki | Auditointiloki aiempine ja uusine arvoineen; pyyntöjen vienti mallin, palveluntarjoajan ja aluerajauksen kanssa, säilytys 12 kuukautta | Auditointilokit Enterprisessa |
| Tietojenkäsittelysopimus | Allekirjoitetaan hallintapaneelissa | Jokaisen yhdistämänne mallintarjoajan kanssa |
| Mitä ylläpidätte itse | Hallinnoitu palvelu, ei mitään ylläpidettävää itse | Docker tai Kubernetes, Postgres ja Redis heti, kun instansseja on useampi kuin yksi |
Milloin LiteLLM sopii
LiteLLM sopii, kun politiikkanne edellyttää, että itse gateway toimii omassa verkossanne, ja teillä on alustatiimi, joka pystyy ylläpitämään sitä.
Siirtyminen palvelusta LiteLLM Standard Computeen
Standard Computen API toimii osoitteessa stdcmpt.com. https://eu.stdcmpt.com on EU-gatewaymme Suomessa.
Siirtymiseen on kaksi tapaa. Korvatkaa proxy, tai pitäkää LiteLLM vielä hetken ja lisätkää Standard Compute sen upstreamiksi, jolloin sovellukset käyttävät nykyistä päätepistettään, kun siirrätte tiimejä yksi kerrallaan.
- Luokaa yritykselle työtila ja asettakaa säännöt kerran koko yritykselle: Eurooppa-rajaus, tietojen säilytyskielto sekä hyväksymänne palveluntarjoajat ja mallit. Tiimit ja avaimet perivät ne.
- Muuttakaa LiteLLM:n virtuaaliset avaimet Standard Compute -avaimiksi, yksi jokaiselle henkilölle ja sovellukselle, kullakin oma kuukausibudjetti.
- Ohjatkaa asiakkaat osoitteeseen
https://eu.stdcmpt.com/v1osoitteenhttp://0.0.0.0:4000sijaan ja Claude Code osoitteeseenhttps://eu.stdcmpt.com. - Yhdistäkää Microsoft Entra ID tai SAML-identiteetintarjoajanne, niin työntekijät kirjautuvat työtilillään, ja ottakaa käyttöön kirjautuminen Claude Desktopiin ja Claude Codeen Microsoft-työtileillä.
- Kun viimeinen tiimi on siirtynyt, sammuttakaa proxy, Postgres-tietokanta ja Redis.
model_list:
  - model_name: claude-sonnet
    litellm_params:
      model: openai/anthropic/claude-sonnet-5.5
      api_base: https://eu.stdcmpt.com/v1
      api_key: os.environ/STANDARD_COMPUTE_API_KEY
  - model_name: auto
    litellm_params:
      model: openai/standardcompute
      api_base: https://eu.stdcmpt.com/v1
api_key: os.environ/STANDARD_COMPUTE_API_KEYfrom openai import OpenAI
client = OpenAI(
base_url="https://eu.stdcmpt.com/v1",
api_key=os.environ["STANDARD_COMPUTE_API_KEY"],
)
# "standardcompute" ohjaa jokaisen vaiheen edullisimmalle
# mallille, joka siitä suoriutuu. Tai kiinnittäkää malli:
# model="anthropic/claude-sonnet-5.5"
client.chat.completions.create(
model="standardcompute",
messages=messages,
)# Claude Code lisää polun /v1/messages itse
export ANTHROPIC_BASE_URL=https://eu.stdcmpt.com
export ANTHROPIC_AUTH_TOKEN=YOUR_STANDARD_COMPUTE_KEY
claudeKysymykset
LiteLLM-proxyn isännöinti itse alkaa käydä raskaaksi. Missä hallinnoidussa vaihtoehdossa on SSO ja budjetit?
Standard Compute on hallinnoitu gateway, jossa ei ole mitään isännöitävää: kertakirjautuminen Microsoft Entra ID:llä tai SAML:llä, oma avain jokaiselle henkilölle ja sovellukselle kiinteällä kuukausibudjetilla, palveluntarjoajien sallittujen luettelot ja auditointiloki, kaikki asetettavissa hallintapaneelissa.
Tarvitsemmeko sopimuksen jokaisen mallintarjoajan kanssa?
Ei. Yksi Standard Compute -tili antaa käyttöönne Clauden, GPT:n, Geminin ja avoimet mallit yhden rajapinnan kautta, yhdellä tietojenkäsittelysopimuksella, jonka allekirjoitatte hallintapaneelissa.
Voimmeko pitää LiteLLM:n ja käyttää Standard Computea sen takana?
Kyllä. Standard Compute on OpenAI-yhteensopiva, joten voitte lisätä sen LiteLLM:n model_list-luetteloon asetuksella api_base https://eu.stdcmpt.com/v1 ja siirtää tiimit yksi kerrallaan.
Voimmeko pitää käsittelyn Euroopassa isännöimättä gatewayta itse?
Kun yritykselle, tiimille tai avaimelle on asetettu Eurooppa-rajaus, jokaista pyyntöä, myös uusintayrityksiä ja varareittejä, palvelevat vain hyväksytyt eurooppalaiset inferenssipäätepisteet. Pyyntö, jota mikään eurooppalainen päätepiste ei voi palvella, hylätään ennen kuin kehotettanne lähetetään.
Onko Standard Computessa auditointilokit?
Jokainen ylläpitäjän tekemä muutos kirjataan aiempine ja uusine arvoineen, ja jokaisesta pyynnöstä voitte viedä tiedot mallista, pyynnön palvelleesta palveluntarjoajasta ja voimassa olleesta aluerajauksesta. Tiedot säilytetään 12 kuukautta.
Ottakaa Standard Compute käyttöön yrityksessänne
Luokaa yritystili, kutsukaa tiiminne ja asettakaa säännöt hallintapaneelissa. Tietoturvakyselyt ja hankintakysymykset: contact@standardcompute.com.
Luo yritystilitai kirjoittakaa osoitteeseen contact@standardcompute.com
Lähteet (tarkistettu 9. marraskuuta 2026)
- LiteLLM Enterprisedocs.litellm.ai
- LiteLLM:n hinnoitteluwww.litellm.ai
- Proxyn käyttöönottodocs.litellm.ai
- Tuotannon parhaat käytännötdocs.litellm.ai
- Käyttäjät, tiimit ja budjetitdocs.litellm.ai
- Konfiguraatioasetuksetdocs.litellm.ai
- Proxyn pika-aloitusdocs.litellm.ai
- Claude Code ja LiteLLMdocs.litellm.ai