Log ind på Claude Desktop og Claude Code med din Microsoft-arbejdskonto
Forbind jeres Microsoft Entra ID-tenant med Standard Compute, og udrul én administreret Claude-konfiguration til jeres computere. Medarbejderne logger ind på Claude Desktop og Claude Code med deres Microsoft-arbejdskonto via vores EU-gateway, så I slipper for at dele API-nøgler ud. Adgangen følger jeres Microsoft Entra-grupper via SCIM-provisionering.
I har ikke brug for Claude Team- eller Claude Enterprise-licenser til det. IT sætter det op én gang i jeres egen tenant, og derefter åbner hver medarbejder Claude og vælger Sign in with your organization.
English Deutsch Français Nederlands Norsk Svenska Español Italiano
Hvordan logger jeg ind på Claude med en Microsoft-konto?
IT-administratoren forbinder Microsoft Entra ID med en virksomhedskonto i Standard Compute og udruller de genererede Claude-indstillinger med Intune eller jeres værktøj til enhedsstyring. Derefter åbner du Claude, vælger Sign in with your organization og logger ind med din Microsoft-arbejdskonto i browservinduet, der åbner. Claude sender dig tilbage til appen, og du kan gå i gang.
Forespørgslerne går gennem vores EU-gateway, som terminerer TLS og kører i Finland, og jeres kontodata gemmes i Frankfurt.
| Hvem | Gør hvad | Hvor |
|---|---|---|
| Microsoft Entra-administrator | Gør hvad: Registrerer to single-tenant-apps og én provisioneringsapp, tildeler gruppen med medarbejdere | Hvor: Jeres Microsoft-tenant |
| Virksomhedsadministrator i Standard Compute | Gør hvad: Forbereder forbindelsen, godkender grupper, giver hver medarbejder en plan | Hvor: Dashboardet i Standard Compute |
| Enhedsadministrator | Gør hvad: Udruller de genererede forbindelsesindstillinger til Claude | Hvor: Intune eller jeres MDM |
| Medarbejder | Gør hvad: Åbner Claude og vælger Sign in with your organization | Hvor: Claude Desktop |
Hvad sætter IT-administratoren op?
Syv trin, alle i jeres egen Microsoft-tenant og jeres egen virksomhedskonto. Microsoft-login til Claude kræver funktionen Single sign-on på virksomhedskontoen, som fås for sig eller med Enterprise. En autoriseret IT-partner kan udføre Microsoft-trinnene for jer.
Registrér gateway-API'et i Microsoft Entra
Åbn App registrations i Entra-administrationscenteret, og opret en single-tenant-registrering, for eksempel SC Gateway API. Notér Application (client) ID og Directory (tenant) ID.
Under Expose an API sætter du Application ID URI til
api://<gateway-api-app-id>og tilføjer et delegeret scopeinference, der kræver administratorsamtykke. I manifestet sætter duapi.requestedAccessTokenVersiontil2.Registrér Claude-klienten til skrivebordet
Opret endnu en single-tenant-registrering, for eksempel Claude for SC. Under Authentication tilføjer du platformen Mobile and desktop applications med omdirigerings-URI'en
http://127.0.0.1/callback. Der oprettes eller udleveres ingen klienthemmelighed.Under API permissions tilføjer du den delegerede
inference-tilladelse fra gateway-API'et og vælger Grant admin consent. I klientens Enterprise application sætter du Assignment required til Yes og tildeler gruppen med medarbejdere, der skal bruge Claude.Forbered forbindelsen i Standard Compute
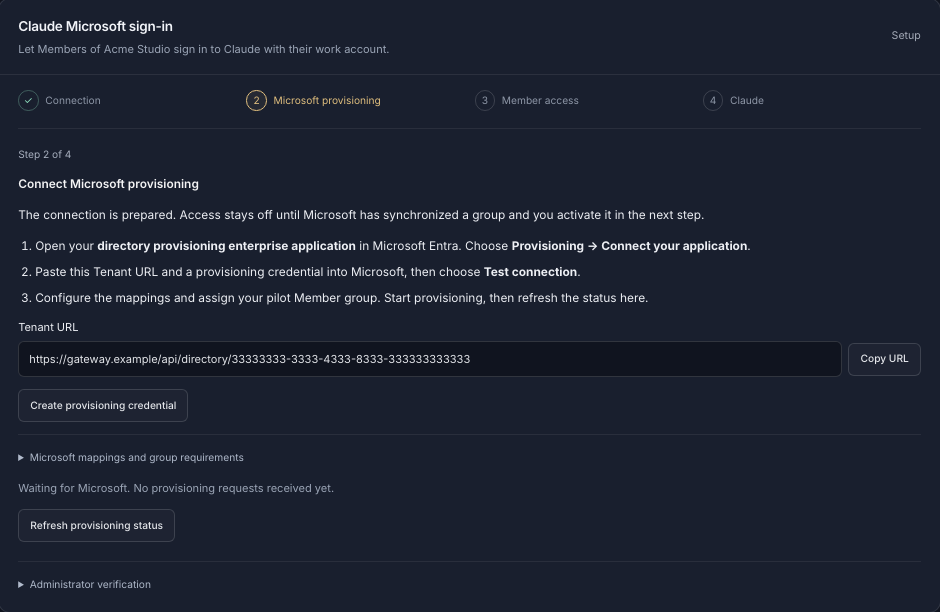
Log ind som virksomhedsadministrator, og åbn Resources og derefter Claude Microsoft sign-in. Indtast tenant-ID, applikations-ID for gateway-API'et og applikations-ID for Claude-klienten, og vælg Prepare connection. Siden fører dig gennem fire trin: forbindelse, Microsoft-provisionering, medlemsadgang og Claude.
Forbind SCIM-provisionering fra Entra
Opret en separat enterprise-applikation uden for galleriet i Entra, for eksempel SC Directory Provisioning, og åbn Provisioning. Vælg Create provisioning credential i Standard Compute, indsæt Tenant URL og nøglen i Entra, og vælg Test connection.
Under Attribute mapping kobler du Entra-attributten
objectIdtil SCIM-attributtenexternalIdog gør den til matchende attribut. Begræns provisioneringen til tildelte brugere og grupper, tildel gruppen med medarbejdere, og start provisioneringen.Godkend grupper og aktivér adgangen
Vælg den synkroniserede Entra-gruppe i Standard Compute, angiv det maksimale antal administrerede medlemmer, og gem adgangsreglerne. Tjek provisioneringslogfilerne i Microsoft, og aktivér derefter forbindelsen.
Udrul Claude-konfigurationen
Vælg Download connection settings (JSON), og tilføj værdierne til den administrerede Claude-konfiguration i Intune, gruppepolitik eller jeres MDM, ved siden af de Claude-politikker, I allerede har.
{
  "inferenceProvider": "gateway",
  "inferenceCredentialKind": "interactive",
  "inferenceGatewayBaseUrl": "https://eu.stdcmpt.com/entra/<company-connection-id>",
  "inferenceGatewayAuthScheme": "bearer",
  "inferenceGatewayOidcAuthFlow": "browser",
  "inferenceGatewayOidc": {
    "issuer": "https://login.microsoftonline.com/<tenant-id>/v2.0",
    "clientId": "<claude-client-application-id>",
    "bearerTokenType": "access_token",
    "scopes": "openid profile offline_access api://<gateway-api-application-id>/inference",
    "appendOfflineAccess": true
  }
}
Genererede forbindelsesindstillinger til Claude (pladsholdere; brug værdierne fra dashboardet) Giv hver medarbejder et budget
Standard Compute opretter hver medarbejders virksomhedsnøgle ved første login. Tildel nøglen en plan under People & keys; planen er personens månedsbudget.
Opret en virksomhedskontoLæs hele administratorvejledningen (engelsk)
Hvad gør medarbejderen?
Der er intet teknisk at gøre. Medarbejderne besøger aldrig dashboardet i Standard Compute og kopierer aldrig en API-nøgle.
Installér Claude Desktop
Installér Claude fra claude.com/download eller fra virksomhedens softwarekatalog.
Genstart Claude, når IT's indstillinger er på plads
Hvis Claude allerede kørte, da de administrerede indstillinger nåede computeren, lukker du Claude helt og åbner det igen.
Vælg Sign in with your organization
Claude åbner virksomhedens Microsoft-loginside i browseren.
Log ind med din Microsoft-arbejdskonto
Brug din sædvanlige arbejdsmail og loginmetode. Browseren sender dig tilbage til Claude, som viser de modeller, virksomheden har godkendt til dig.
Hvordan begrænser jeg Claude-login til virksomhedens Microsoft-tenant?
Begge app-registreringer er single-tenant, så kun konti i jeres egen Entra-tenant kan logge ind på dem. Claude-konfigurationen angiver jeres tenant som udsteder, så Claude åbner jeres tenants loginside og ingen andres.
Sæt Assignment required til Yes i Claude-klientens Enterprise application, og tildel kun den godkendte gruppe med medarbejdere. Standard Compute lukker personer ind fra de Entra-grupper, I godkender, leveret via SCIM-provisionering, op til den medlemsgrænse, I sætter.
Forbindelsen er bundet til jeres tenant-ID og jeres to applikations-ID'er i jeres virksomhedskonto. Ingen har brug for en konto i en tenant hos Standard Compute, og der findes intet delt partnerlogin.
Hvordan gælder budgetter og godkendte modeller for dem, der logger ind med Microsoft?
Hver medarbejder, der logger ind med Microsoft, bruger sin egen virksomhedsnøgle. De regler, I sætter på nøgler og på virksomheden, gælder derfor fra første login.
| Regel | Hvad den gør | Gælder for |
|---|---|---|
| Månedsbudget | Hvad den gør: Hver person og hver app får et fast månedsbudget, der aldrig overskrides | Gælder for: Hver persons nøgle |
| Udgiftsloft | Hvad den gør: Udgiftsloft pr. nøgle og for hele virksomheden | Gælder for: Nøgle, virksomhed |
| Genopfyldning | Hvad den gør: Valgfri genopfyldning fra en forudbetalt virksomhedssaldo holder kritiske agenter kørende | Gælder for: Nøgle |
| Godkendte modeller | Hvad den gør: Bestem, hvilke modeller hver nøgle må bruge, så alle får præcis de modeller, I godkender | Gælder for: Nøgle |
| Godkendte udbydere | Hvad den gør: Vælg præcis, hvilke inferensudbydere der må behandle jeres data; lavere niveauer kan kun stramme reglerne | Gælder for: Virksomhed, team, nøgle |
| Europa-regel | Hvad den gør: Hver forespørgsel, også nye forsøg og reserveveje, betjenes kun af godkendte europæiske inferensendepunkter | Gælder for: Virksomhed, team, nøgle |
Budgetter sættes pr. person og pr. app-nøgle, med loft for hele virksomheden.
Claude kører desuden uden 5-timers- eller ugevinduer: agenterne arbejder, til månedsbudgettet er brugt, og Claude leveres fra flere skyer, så én udbyders kvote eller nedbrud ikke stopper jeres arbejde.
Har vi også brug for single sign-on til dashboardet i Standard Compute?
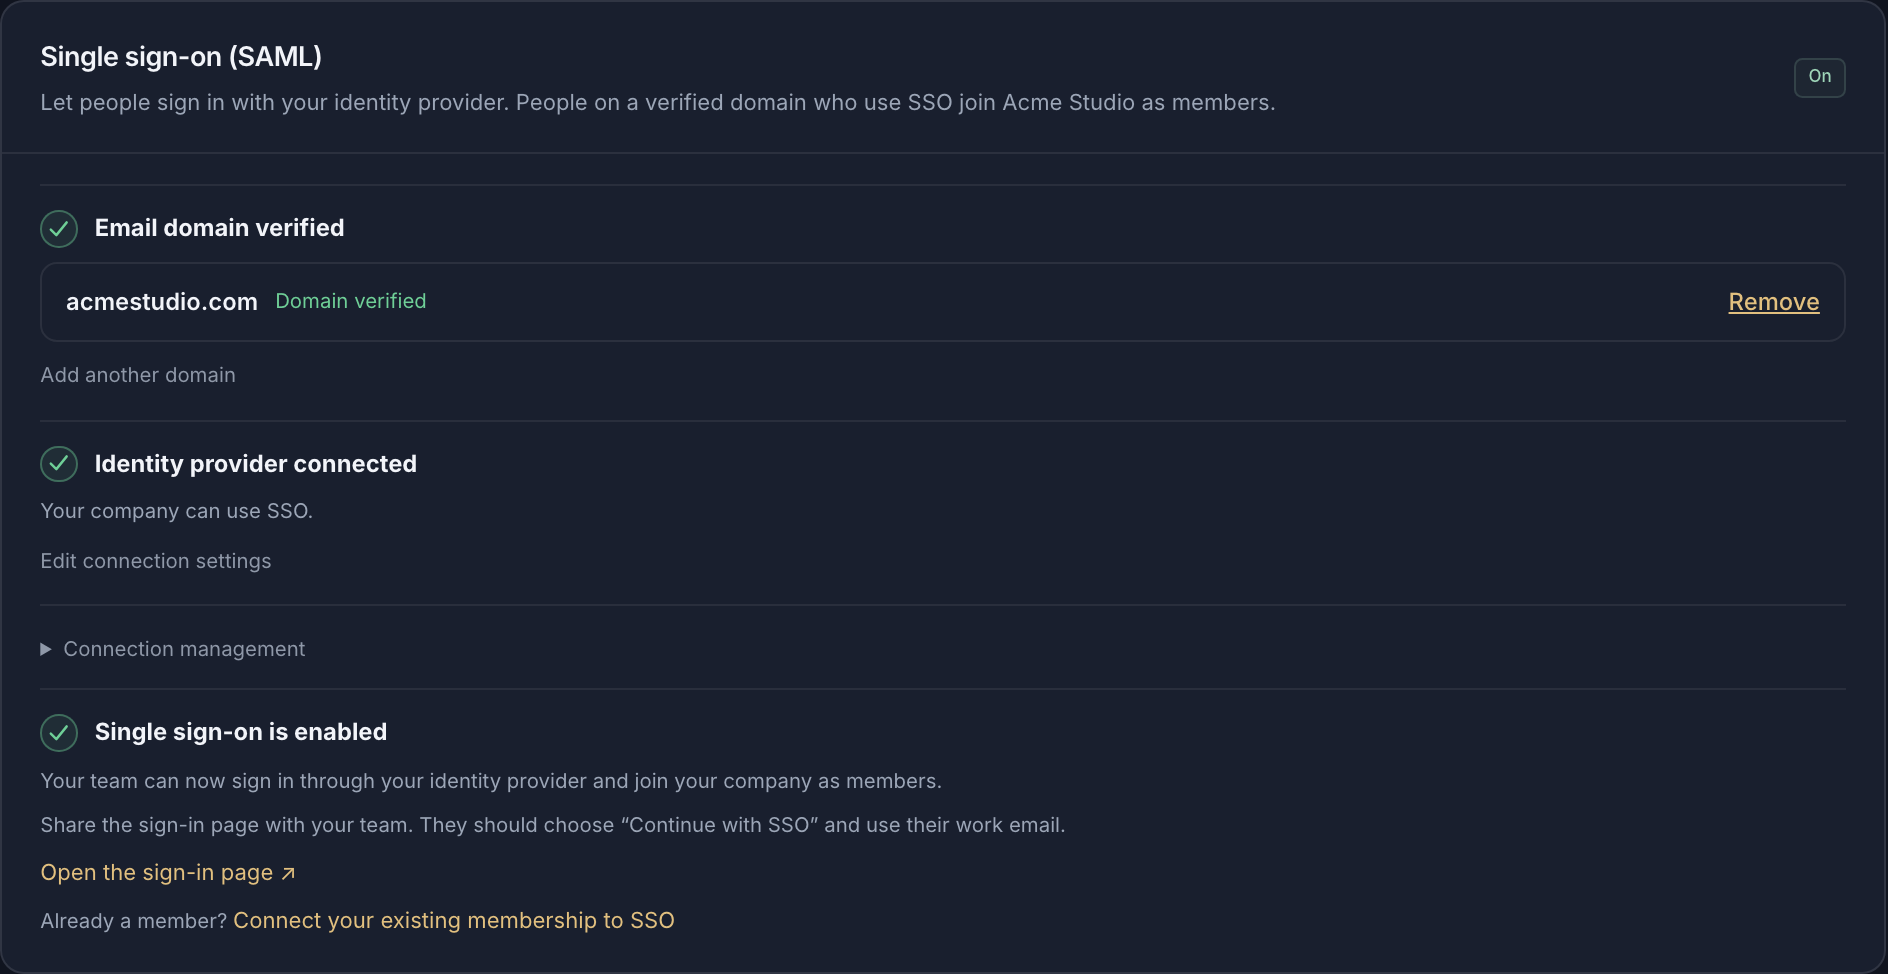
Det er en separat opsætning og kan betale sig for administratorer og alle, der bruger dashboardet. Forbind Microsoft Entra ID eller en anden SAML-identitetsudbyder, så jeres medarbejdere logger ind på Standard Compute med deres arbejdskonti. Alle på jeres verificerede domæne kommer automatisk med i virksomheden.
Opsætningen har fire trin: verificér e-maildomænet med en DNS TXT-post, opret en SAML-enterprise-applikation i Entra med Entity ID og Reply URL fra dashboardet, indsæt App Federation Metadata URL fra Entra, og kør et testlogin, før I slår SSO til. Alle felter står i vejledningen til single sign-on på hjemmesiden.
Hvordan fungerer Anthropics egen SSO til Claude Team og Enterprise?
Kontrolleret på Anthropics sider 9. november 2026. Single sign-on findes i Claude Team, Claude Enterprise og Console-organisationer, med SAML eller OpenID Connect. Microsoft Entra ID forbindes via Claude-appen i Entra-galleriet med SAML, efter at I har verificeret domænet med en DNS TXT-post.
Just-in-time-provisionering er med i Team og Enterprise. SCIM-provisionering, som tilføjer og fjerner medlemmer ud fra tildelingerne i identitetsudbyderen, findes kun i Enterprise og Console, og Anthropic angiver, at det kræver en Microsoft Entra ID P1- eller P2-licens. At overtage eksisterende konti på jeres domæne kræver Enterprise.
Claude Code-brugere på Team eller Enterprise logger ind med den claude.ai-konto, administratoren inviterede dem til, og administratorer kan låse login til organisationen med administrerede indstillinger. Anthropic angiver Team til 20 dollar pr. licens pr. måned ved årlig fakturering (25 dollar ved månedlig) for 2 til 150 personer, og Enterprise til 20 dollar pr. licens pr. måned ved årlig fakturering med mindst 20 licenser, plus forbrug til API-priser.
Claude Desktop har også en dokumenteret gateway-tilstand, der åbner organisationens loginside (Microsoft Entra ID, Okta eller en anden OpenID Connect-udbyder) og sender et token pr. bruger til gatewayen. Det er den tilstand, denne vejledning bruger med Standard Compute.
Hvornår skal vi vælge Claude Enterprise, og hvornår Standard Compute?
Begge giver login med Microsoft-arbejdskonto. Vælg ud fra, hvad virksomheden har brug for omkring det.
| Hvis I har brug for | Vælg |
|---|---|
| Claude på nettet og i mobilapps med én licens pr. person og Anthropic som eneste leverandør | Vælg: Claude Team eller Enterprise |
| At overtage alle eksisterende Claude-konti på virksomhedens domæne | Vælg: Claude Enterprise |
| SCIM fra Entra for en lille gruppe, uden krav om mindst 20 licenser | Vælg: Standard Compute |
| Claude, GPT, Gemini og åbne modeller bag ét Microsoft-login | Vælg: Standard Compute |
| Et fast månedsbudget pr. person og ingen 5-timers- eller ugevinduer | Vælg: Standard Compute |
| Forespørgsler, der kun betjenes af godkendte europæiske inferensendepunkter | Vælg: Standard Compute med Europa-regel |
Hvad spørger IT og sikkerhed ellers om?
- Har medarbejderne brug for en licens til Claude Team eller Enterprise?
- Nej. Med denne opsætning sender Claude Desktop forespørgslerne til Standard Compute, og hver medarbejder bruger sin egen virksomhedsnøgle med eget månedsbudget.
- Skal vi dele API-nøgler ud?
- Nej. Medarbejderne logger ind med deres Microsoft-arbejdskonto, så der er ingen API-nøgler at dele ud eller rotere på bærbare computere.
- Kan vi bruge Okta eller Google Workspace i stedet for Microsoft?
- Claude-login via Standard Compute bruger Microsoft Entra ID. Single sign-on til dashboardet fungerer med Microsoft Entra ID eller en hvilken som helst SAML-identitetsudbyder, for eksempel Okta.
- Hvem i virksomheden står for opsætningen?
- En virksomhedsadministrator sætter det op i dashboardet i Standard Compute sammen med jeres Microsoft Entra-administrator. En IT-partner kan gøre det for jer i jeres egen tenant.
- Er der en klienthemmelighed involveret?
- Nej. Claude-klienten er en offentlig registrering til skrivebordsapps med loopback-omdirigering, og Claude håndterer login i browseren og fornyelse af tokens.
- Hvor behandles forespørgslerne?
- Microsoft-login går gennem vores EU-gateway, som terminerer TLS og kører i Finland. Jeres kontodata gemmes i Frankfurt. Med en Europa-regel betjenes hver forespørgsel kun af godkendte europæiske inferensendepunkter.
- Hvad koster det?
- Microsoft-login til Claude kræver funktionen Single sign-on, for sig eller med Enterprise, og hver medarbejders nøgle har sin egen månedsplan. Se priser.
Læs videre
Kilder, kontrolleret 9. november 2026
- Anthropic: set up single sign-on (SSO)
- Anthropic: Microsoft Entra ID SSO setup
- Anthropic: set up JIT or SCIM provisioning
- Anthropic: claim and migrate accounts on your domain
- Anthropic: Claude plans and pricing
- Claude Code: authentication
- Claude Desktop: gateway sign-in with your identity provider
- Microsoft: provision users and groups with SCIM
- Standard Compute docs: Claude with Microsoft sign-in
- Standard Compute docs: website single sign-on