SSO til AI‑værktøjer: log ind i Claude med din Microsoft‑konto
Ja, jeres medarbejdere kan logge ind i Claude med deres Microsoft-arbejdskonto. Med Standard Compute forbinder I selv Microsoft Entra ID eller en anden SAML-identitetsudbyder i dashboardet, og jeres medarbejdere logger ind i Claude Desktop og Claude Code med Microsoft-arbejdskontoen via vores EU-gateway, uden API-nøgler at dele ud. Adgangen følger jeres Entra-grupper via SCIM-provisionering, og samme login gælder Claude, GPT, Gemini og open source-modeller under én virksomhedskonto.
Opret en virksomhedskontoeller skriv til contact@standardcompute.com
De korte svar
- Kan vi bruge SSO med Microsoft Entra ID?
- Forbind Microsoft Entra ID eller en anden SAML-identitetsudbyder, så jeres medarbejdere logger ind i Standard Compute med deres arbejdskonti. Alle på jeres verificerede domæne kommer automatisk med i virksomheden.
- Hvordan logger medarbejdere ind i Claude med en Microsoft-konto?
- Medarbejdere logger ind i Claude Desktop og Claude Code med deres Microsoft-arbejdskonto, via vores EU-gateway, så I deler ingen API-nøgler ud. Adgangen følger jeres Microsoft Entra-grupper via SCIM-provisionering.
- Hvem sætter det op?
- En administrator i virksomheden sætter det selv op i Standard Compute-dashboardet, sammen med jeres Entra-administrator. En IT-partner kan gøre det for jer i jeres egen tenant.
Hvordan fungerer SSO til AI‑værktøjer med Standard Compute?
To slags login, én virksomhedskonto. Single sign-on til dashboardet: jeres medarbejdere vælger „Continue with SSO“, logger ind via Microsoft Entra ID eller en anden SAML-udbyder og bliver medlemmer af virksomheden. Alle på jeres verificerede e-maildomæne lander i den rigtige virksomhed uden invitation.
Login i Claude med arbejdskontoen gælder Claude Desktop og Claude Code. Medarbejdere vælger „Sign in with your organization“ i Claude og bruger deres Microsoft-arbejdskonto. Forespørgslerne går via vores EU-gateway, som terminerer TLS og kører i Finland. Jeres Entra-grupper afgør via SCIM-provisionering, hvem der får adgang, og hver medarbejder får sin egen virksomhedsnøgle med sit eget budget.
Begge dele kører i jeres egen Microsoft-tenant. Medarbejderne bliver i jeres katalog, og ingen skal have en konto i en tenant hos Standard Compute.
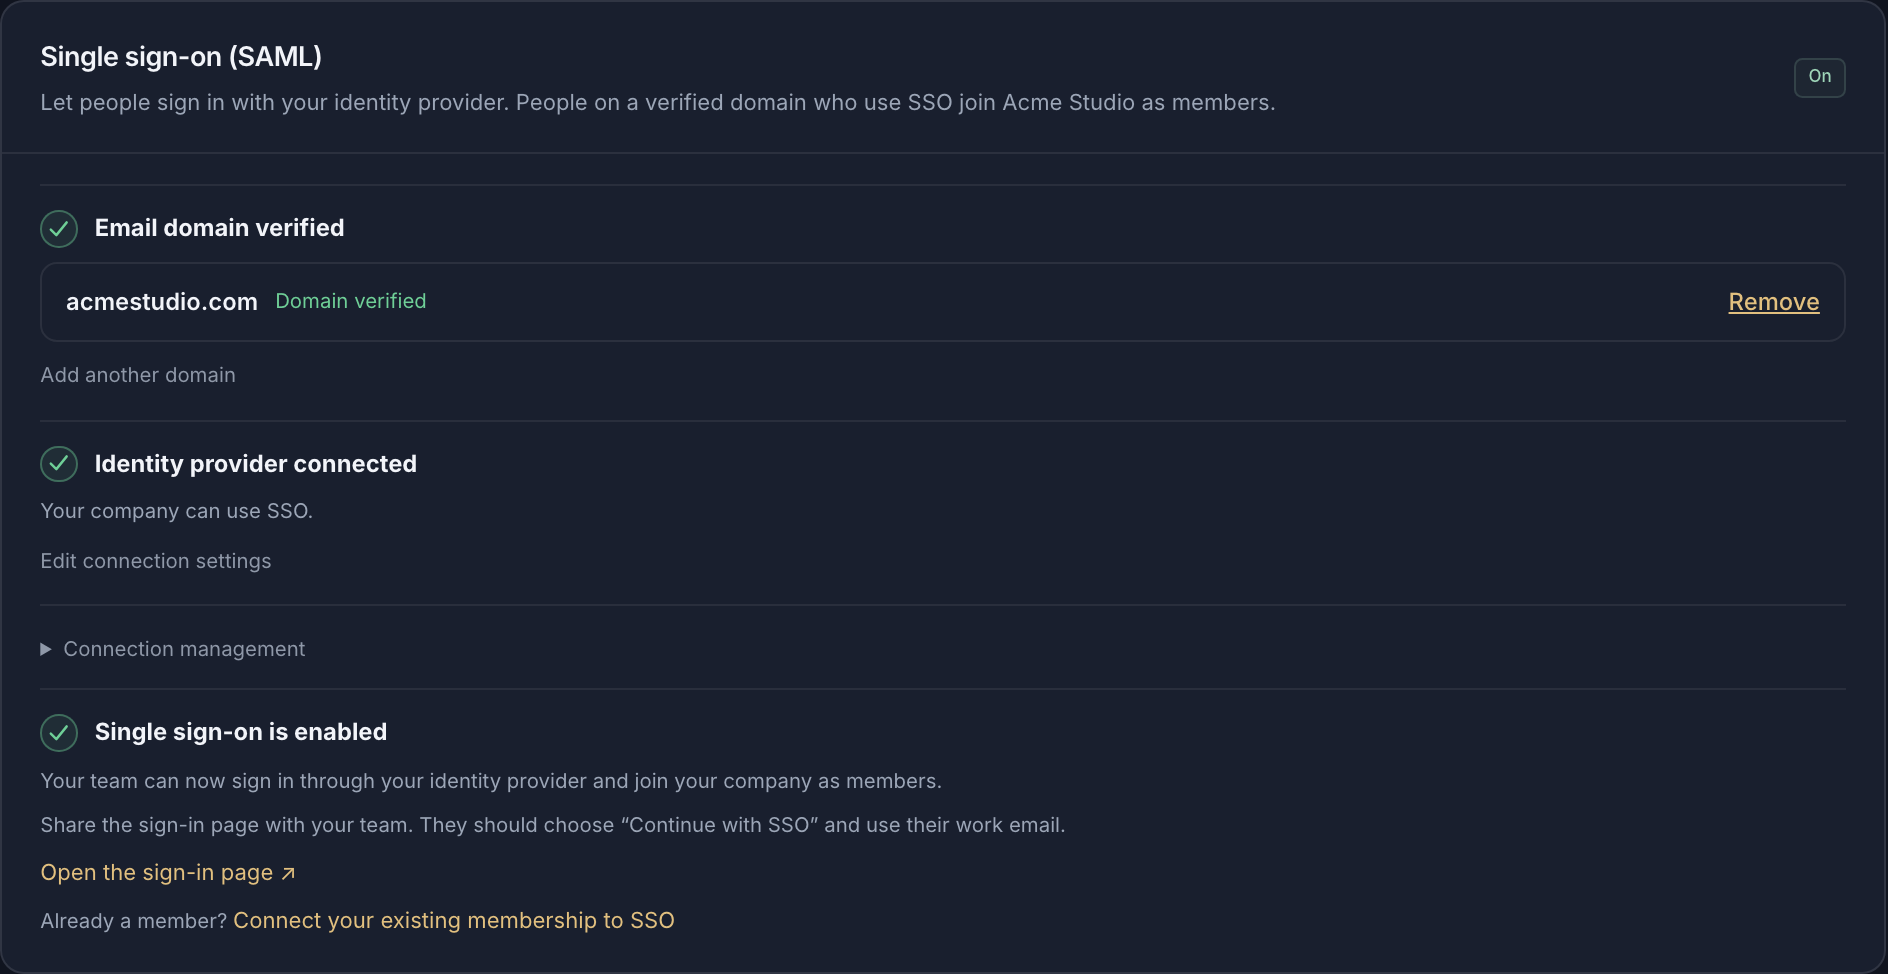
Hvordan sætter vi Microsoft Entra SSO op til dashboardet?
Åbn „Resources“ og derefter „Single sign-on (SAML)“ i dashboardet. Tilføj jeres e-maildomæne og opret den viste DNS TXT-post; jeres MX-poster forbliver uændrede. Opret i Microsoft Entra administrationscenter en virksomhedsapp med SAML-login, og indsæt det Entity ID og den svar-URL (ACS), som Standard Compute viser.
Kopiér App Federation Metadata URL ind i Standard Compute, test login med en almindelig medlemskonto og slå SSO til. Jeres medarbejdere vælger derefter „Continue with SSO“ på login-siden og bruger deres arbejdsmail.
Hvilke Claude‑abonnementer har SSO og SCIM?
SSO til Claude Code med Azure AD (i dag Microsoft Entra ID) findes ikke kun i Enterprise-abonnementet. Anthropic tilbyder SAML-SSO på Team, Enterprise og Console-organisationer, og SCIM-provisionering kun på Enterprise og kvalificerede Console-organisationer.
| Abonnement | Single sign-on | SCIM-provisionering |
|---|---|---|
| Claude Team | Single sign-on: SAML-SSO, også med Microsoft Entra ID; login-URL https://claude.ai/login | SCIM-provisionering: Ikke tilgængeligt; medlemmer kommer ind med just-in-time-provisionering |
| Claude Enterprise | Single sign-on: SAML-SSO, også med Microsoft Entra ID | SCIM-provisionering: Tilgængeligt; licens til Microsoft Entra ID P1 eller P2 kræves |
| Claude Console (API) | Single sign-on: SAML-SSO | SCIM-provisionering: Kun kvalificerede Console-organisationer |
| Standard Compute | Single sign-on: SAML-SSO med Microsoft Entra ID eller enhver SAML-udbyder, plus Microsoft-login i Claude Desktop og Claude Code | SCIM-provisionering: Fra jeres Entra-grupper, til login i Claude med arbejdskontoen |
Oplysninger om Anthropic og Microsoft fra deres egen dokumentation, kontrolleret 9. november 2026.
Kilder: Claude Help Center: opsæt single sign-on · Claude Help Center: Microsoft Entra ID SSO · Microsoft Learn: SCIM-provisionering fra Microsoft Entra ID
Hvordan logger medarbejdere ind i Claude Code og Claude Desktop med en Microsoft‑konto?
Åbn „Resources“ og derefter „Claude Microsoft sign-in“ i dashboardet. Siden fører jer gennem fire trin.
Registrér to apps i Microsoft Entra
Én appregistrering til gateway-API’et med et delegeret inferens-scope og én til Claude Desktop-klienten. Der oprettes eller deles ingen klienthemmelighed.
Forbered forbindelsen
Indtast jeres tenant-ID og de to applikations-ID’er i Standard Compute, og vælg „Prepare connection“.
Forbind Microsoft-provisioneringen
Opret en provisioneringsapp i Entra, indsæt tenant-URL’en og provisioneringsnøglen fra Standard Compute, og vælg de Entra-grupper, hvis medlemmer får adgang.
Aktivér og rul Claude ud
Aktivér adgangen, og læg de genererede forbindelsesindstillinger i jeres administrerede Claude-konfiguration via Intune eller jeres værktøj til enhedsstyring. Medarbejderne åbner Claude og vælger „Sign in with your organization“.
Hvad dækker single sign‑on hos Standard Compute?
| Funktion | Hvad den gør |
|---|---|
| SSO til dashboardet | Microsoft Entra ID eller en anden SAML-udbyder, for eksempel Okta |
| Medlemskab via domæne | Alle på jeres verificerede domæne, der logger ind med SSO, bliver medlem af virksomheden |
| Claude Desktop og Claude Code | Login med Microsoft-arbejdskontoen, ingen API-nøgler at dele ud |
| Adgang via grupper | Microsoft Entra-grupper afgør adgangen via SCIM-provisionering |
| EU-gateway | Login med arbejdskontoen går via vores gateway i Finland |
| Én nøgle pr. person | Hver medarbejder har sin egen virksomhedsnøgle, sit budget og sin forbrugshistorik |
| Roller | Administrator og medlem i Standard Compute, adskilt fra rollerne i Entra |
| Revision | Domæneverificering og SSO-ændringer står i administratorens revisionslog |
Ofte stillede spørgsmål om SSO til AI‑værktøjer
- Kan jeg logge ind i Claude med min Microsoft-konto?
- Ja. Med Standard Compute logger medarbejdere ind i Claude Desktop og Claude Code med deres Microsoft-arbejdskonto via vores EU-gateway, og adgangen følger jeres Entra-grupper via SCIM-provisionering.
- Findes der én platform med Entra-SSO til alle AI-værktøjer, Claude, GPT og API-adgang?
- Standard Compute giver jer Claude, GPT, Gemini og open source-modeller under én virksomhedskonto. Jeres medarbejdere logger ind med Microsoft Entra ID eller en anden SAML-udbyder, og applikationer bruger virksomhedsnøgler under samme konto og samme regler.
- Kræver SSO til Claude Code med Azure AD et Enterprise-abonnement? Vi er 25 personer.
- Alle virksomhedskonti hos Standard Compute kan tilføje single sign-on, uanset størrelse. Azure AD hedder i dag Microsoft Entra ID, og jeres 25 personer logger ind i Claude Code med deres arbejdskonto, hver med egen nøgle og eget budget.
- Hvordan stopper vi private API-nøgler og knytter forbruget til virksomhedens identitet?
- Forbind Okta, Entra ID eller en anden SAML-udbyder til login, og giv hver person og hver applikation sin egen virksomhedsnøgle. Alt forbrug går så gennem nøgler, virksomheden ejer, hver med sit eget budget.
- Kan vi hurtigt fjerne en medarbejders adgang?
- Hver medarbejder har sin egen virksomhedsnøgle, som en administrator kan tilbagekalde når som helst. For Claude Desktop og Claude Code afgør jeres Entra-grupper adgangen via SCIM.
- Skal medarbejderne have en konto i en Microsoft-tenant hos Standard Compute?
- Nej. Alt kører i jeres egen Microsoft-tenant, og medarbejderne bliver i jeres katalog.
Læs videre
Opret jeres virksomhedskonto, verificér jeres domæne, og forbind Microsoft Entra ID fra dashboardet.