Näin kirjaudutte Claude Desktopiin ja Claude Codeen Microsoft-työtilillä
Yhdistäkää Microsoft Entra ID -tenanttinne Standard Computeen ja jakakaa hallittu Claude-määritys yrityksen tietokoneille. Työntekijät kirjautuvat Claude Desktopiin ja Claude Codeen Microsoft-työtilillään eurooppalaisen gatewaymme kautta, joten API-avaimia ei tarvitse jakaa. Käyttöoikeudet seuraavat Microsoft Entra -ryhmiänne SCIM-provisioinnin avulla.
Tähän ei tarvita Claude Team- tai Claude Enterprise -lisenssejä. IT tekee määritykset kerran omassa tenantissanne, minkä jälkeen jokainen työntekijä avaa Clauden ja valitsee Sign in with your organization.
English Polski Deutsch Français Nederlands Norsk Svenska Dansk Español Italiano
Miten Claudeen kirjaudutaan Microsoft-tilillä?
IT-ylläpitäjä yhdistää Microsoft Entra ID:n Standard Computen yritystiliin ja jakaa luodut Claude-asetukset Intunella tai muulla laitehallintatyökalulla. Sen jälkeen työntekijä avaa Clauden, valitsee Sign in with your organization ja kirjautuu Microsoft-työtilillään selaimeen avautuvassa ikkunassa. Claude palauttaa hänet sovellukseen, ja työt voivat alkaa.
Pyynnöt kulkevat eurooppalaisen gatewaymme kautta, joka terminoi TLS-yhteyden ja toimii Suomessa, ja tilitietonne tallennetaan Frankfurtiin.
| Kuka | Tekee mitä | Missä |
|---|---|---|
| Microsoft Entra -ylläpitäjä | Tekee mitä: Rekisteröi kaksi single-tenant-sovellusta ja provisiointisovelluksen ja määrittää työntekijäryhmän | Missä: Oma Microsoft-tenanttinne |
| Standard Computen yritysylläpitäjä | Tekee mitä: Valmistelee yhteyden, hyväksyy ryhmät ja antaa jokaiselle työntekijälle paketin | Missä: Standard Computen hallintapaneeli |
| Laitehallinnan ylläpitäjä | Tekee mitä: Jakaa luodut Claude-yhteysasetukset | Missä: Intune tai muu MDM |
| Työntekijä | Tekee mitä: Avaa Clauden ja valitsee Sign in with your organization | Missä: Claude Desktop |
Mitä IT-ylläpitäjä määrittää?
Seitsemän vaihetta, kaikki omassa Microsoft-tenantissanne ja omalla yritystilillänne. Microsoft-kirjautuminen Claudeen edellyttää yritystililtä Single sign-on -ominaisuutta, jonka voi hankkia erikseen tai osana Enterprise-pakettia. Valtuutettu IT-kumppani voi tehdä Microsoftin puolen vaiheet puolestanne.
Rekisteröikää gatewayn API Microsoft Entraan
Avatkaa App registrations Entra-hallintakeskuksessa ja luokaa single-tenant-rekisteröinti, esimerkiksi SC Gateway API. Kirjatkaa ylös Application (client) ID ja Directory (tenant) ID.
Asettakaa kohdassa Expose an API Application ID URI arvoon
api://<gateway-api-app-id>ja lisätkää delegoitu scopeinference, joka vaatii ylläpitäjän suostumuksen. Asettakaa manifestissaapi.requestedAccessTokenVersionarvoon2.Rekisteröikää Claude-työpöytäsovellus
Luokaa toinen single-tenant-rekisteröinti, esimerkiksi Claude for SC. Lisätkää kohdassa Authentication alusta Mobile and desktop applications ja uudelleenohjaus-URI
http://127.0.0.1/callback. Asiakassalaisuutta ei luoda eikä jaeta.Lisätkää kohdassa API permissions gatewayn API:n delegoitu oikeus
inferenceja valitkaa Grant admin consent. Asettakaa asiakassovelluksen Enterprise applicationissa Assignment required arvoon Yes ja määrittäkää sille ryhmä, jonka jäsenet käyttävät Claudea.Valmistelkaa yhteys Standard Computessa
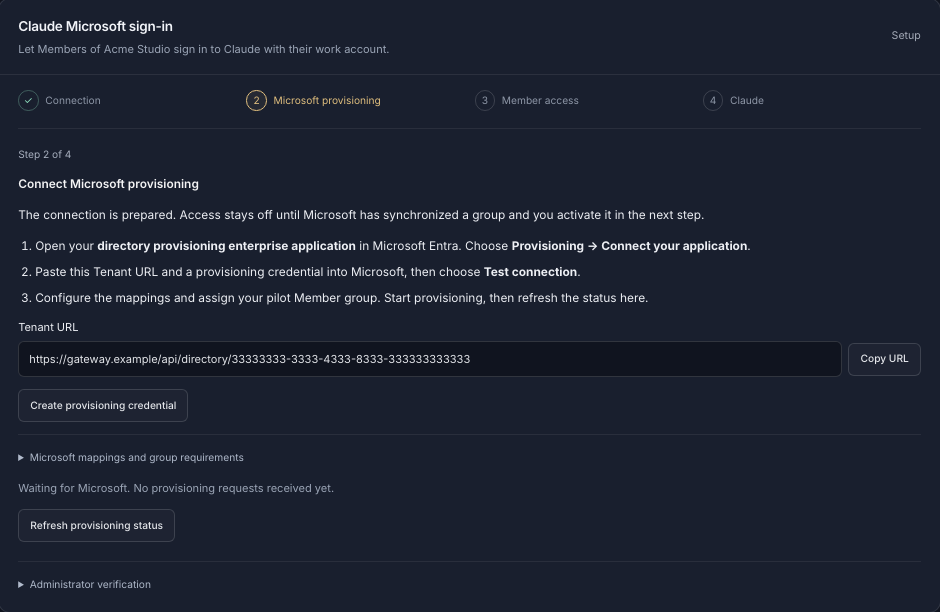
Kirjautukaa yritysylläpitäjänä ja avatkaa Resources ja sitten Claude Microsoft sign-in. Syöttäkää tenant-tunnus, gatewayn API:n sovellustunnus ja Claude-asiakassovelluksen tunnus ja valitkaa Prepare connection. Sivu ohjaa neljän vaiheen läpi: yhteys, Microsoftin provisiointi, jäsenten pääsy ja Claude.
Yhdistäkää SCIM-provisiointi Entrasta
Luokaa Entraan erillinen gallerian ulkopuolinen enterprise-sovellus, esimerkiksi SC Directory Provisioning, ja avatkaa Provisioning. Valitkaa Standard Computessa Create provisioning credential, liittäkää Tenant URL ja tunnus Entraan ja valitkaa Test connection.
Yhdistäkää kohdassa Attribute mapping Entran attribuutti
objectIdSCIM-attribuuttiinexternalIdja tehkää siitä täsmäysattribuutti. Rajatkaa provisiointi määritettyihin käyttäjiin ja ryhmiin, määrittäkää työntekijäryhmä ja käynnistäkää provisiointi.Hyväksykää ryhmät ja ottakaa pääsy käyttöön
Valitkaa synkronoitu Entra-ryhmä Standard Computessa, asettakaa hallittujen jäsenten enimmäismäärä ja tallentakaa pääsysäännöt. Tarkistakaa Microsoftin provisiointilokit ja ottakaa yhteys sitten käyttöön.
Jakakaa Claude-määritys
Valitkaa Download connection settings (JSON) ja lisätkää arvot hallittuun Claude-määritykseen Intunessa, ryhmäkäytännöissä tai MDM:ssä, nykyisten Claude-käytäntöjenne rinnalle.
{
  "inferenceProvider": "gateway",
  "inferenceCredentialKind": "interactive",
  "inferenceGatewayBaseUrl": "https://eu.stdcmpt.com/entra/<company-connection-id>",
  "inferenceGatewayAuthScheme": "bearer",
  "inferenceGatewayOidcAuthFlow": "browser",
  "inferenceGatewayOidc": {
    "issuer": "https://login.microsoftonline.com/<tenant-id>/v2.0",
    "clientId": "<claude-client-application-id>",
    "bearerTokenType": "access_token",
    "scopes": "openid profile offline_access api://<gateway-api-application-id>/inference",
    "appendOfflineAccess": true
  }
}
Luodut Claude-yhteysasetukset (paikkamerkit; käyttäkää hallintapaneelin arvoja) Antakaa jokaiselle työntekijälle budjetti
Standard Compute luo työntekijän yritysavaimen ensimmäisellä kirjautumiskerralla. Määrittäkää avaimelle paketti kohdassa People & keys; paketti on henkilön kuukausibudjetti.
Mitä työntekijä tekee?
Teknistä tehtävää ei ole. Työntekijät eivät käy Standard Computen hallintapaneelissa eivätkä kopioi API-avaimia.
Asentakaa Claude Desktop
Asentakaa Claude osoitteesta claude.com/download tai yrityksen ohjelmistoluettelosta.
Käynnistäkää Claude uudelleen, kun IT:n asetukset ovat paikallaan
Jos Claude oli jo auki, kun hallitut asetukset tulivat koneelle, sulkekaa Claude kokonaan ja avatkaa se uudelleen.
Valitkaa Sign in with your organization
Claude avaa yrityksen Microsoft-kirjautumissivun selaimessa.
Kirjautukaa Microsoft-työtilillänne
Käyttäkää tavallista työsähköpostianne ja kirjautumistapaanne. Selain palauttaa teidät Claudeen, joka näyttää yrityksen teille hyväksymät mallit.
Miten Claude-kirjautuminen rajataan yrityksen omaan Microsoft-tenanttiin?
Molemmat sovellusrekisteröinnit ovat single-tenant-tyyppisiä, joten niihin voivat kirjautua vain oman Entra-tenanttinne tilit. Claude-määritys nimeää tenanttinne myöntäjäksi, joten Claude avaa teidän tenanttinne kirjautumissivun eikä kenenkään muun.
Asettakaa Claude-asiakassovelluksen Enterprise applicationissa Assignment required arvoon Yes ja määrittäkää sille vain hyväksytty työntekijäryhmä. Standard Compute päästää sisään hyväksymienne Entra-ryhmien jäsenet, jotka tulevat SCIM-provisioinnin kautta, asettamaanne jäsenmäärään asti.
Yhteys on sidottu yritystilinne tenant-tunnukseen ja kahteen sovellustunnukseen. Kukaan ei tarvitse tiliä Standard Computen tenantissa, eikä jaettua kumppanikirjautumista ole.
Miten budjetit ja hyväksytyt mallit koskevat Microsoft-tilillä kirjautuvia?
Jokainen Microsoft-tilillä kirjautuva työntekijä käyttää omaa yritysavaintaan. Avaimille ja yritykselle asettamanne säännöt ovat siksi voimassa ensimmäisestä kirjautumisesta lähtien.
| Sääntö | Mitä se tekee | Koskee |
|---|---|---|
| Kuukausibudjetti | Mitä se tekee: Jokainen henkilö ja sovellus saa kiinteän kuukausibudjetin, joka ei koskaan ylity | Koskee: Jokaisen henkilön avain |
| Kulukatto | Mitä se tekee: Katto kuluille avainkohtaisesti ja koko yritykselle | Koskee: Avain, yritys |
| Täydennys | Mitä se tekee: Valinnainen täydennys yrityksen ennakkomaksetusta saldosta pitää kriittiset agentit käynnissä | Koskee: Avain |
| Hyväksytyt mallit | Mitä se tekee: Päättäkää, mitä malleja kukin avain saa käyttää, jotta jokainen saa juuri hyväksymänne mallit | Koskee: Avain |
| Hyväksytyt palveluntarjoajat | Mitä se tekee: Valitkaa tarkasti, mitkä inferenssipalveluntarjoajat saavat käsitellä tietojanne; alemmat tasot voivat vain tiukentaa sääntöjä | Koskee: Yritys, tiimi, avain |
| Eurooppa-rajaus | Mitä se tekee: Jokaista pyyntöä, myös uusintayrityksiä ja varareittejä, palvelevat vain hyväksytyt eurooppalaiset päätepisteet | Koskee: Yritys, tiimi, avain |
Budjetit asetetaan henkilö- ja sovellusavainkohtaisesti, ja koko yritykselle on oma katto.
Lisäksi Claude toimii ilman viiden tunnin tai viikon ikkunoita: agentit työskentelevät, kunnes kuukausibudjetti on käytetty, ja Claudea palvellaan useasta pilvestä, joten yhden palveluntarjoajan kiintiö tai katkos ei pysäytä työtänne.
Tarvitsemmeko myös kertakirjautumisen Standard Computen hallintapaneeliin?
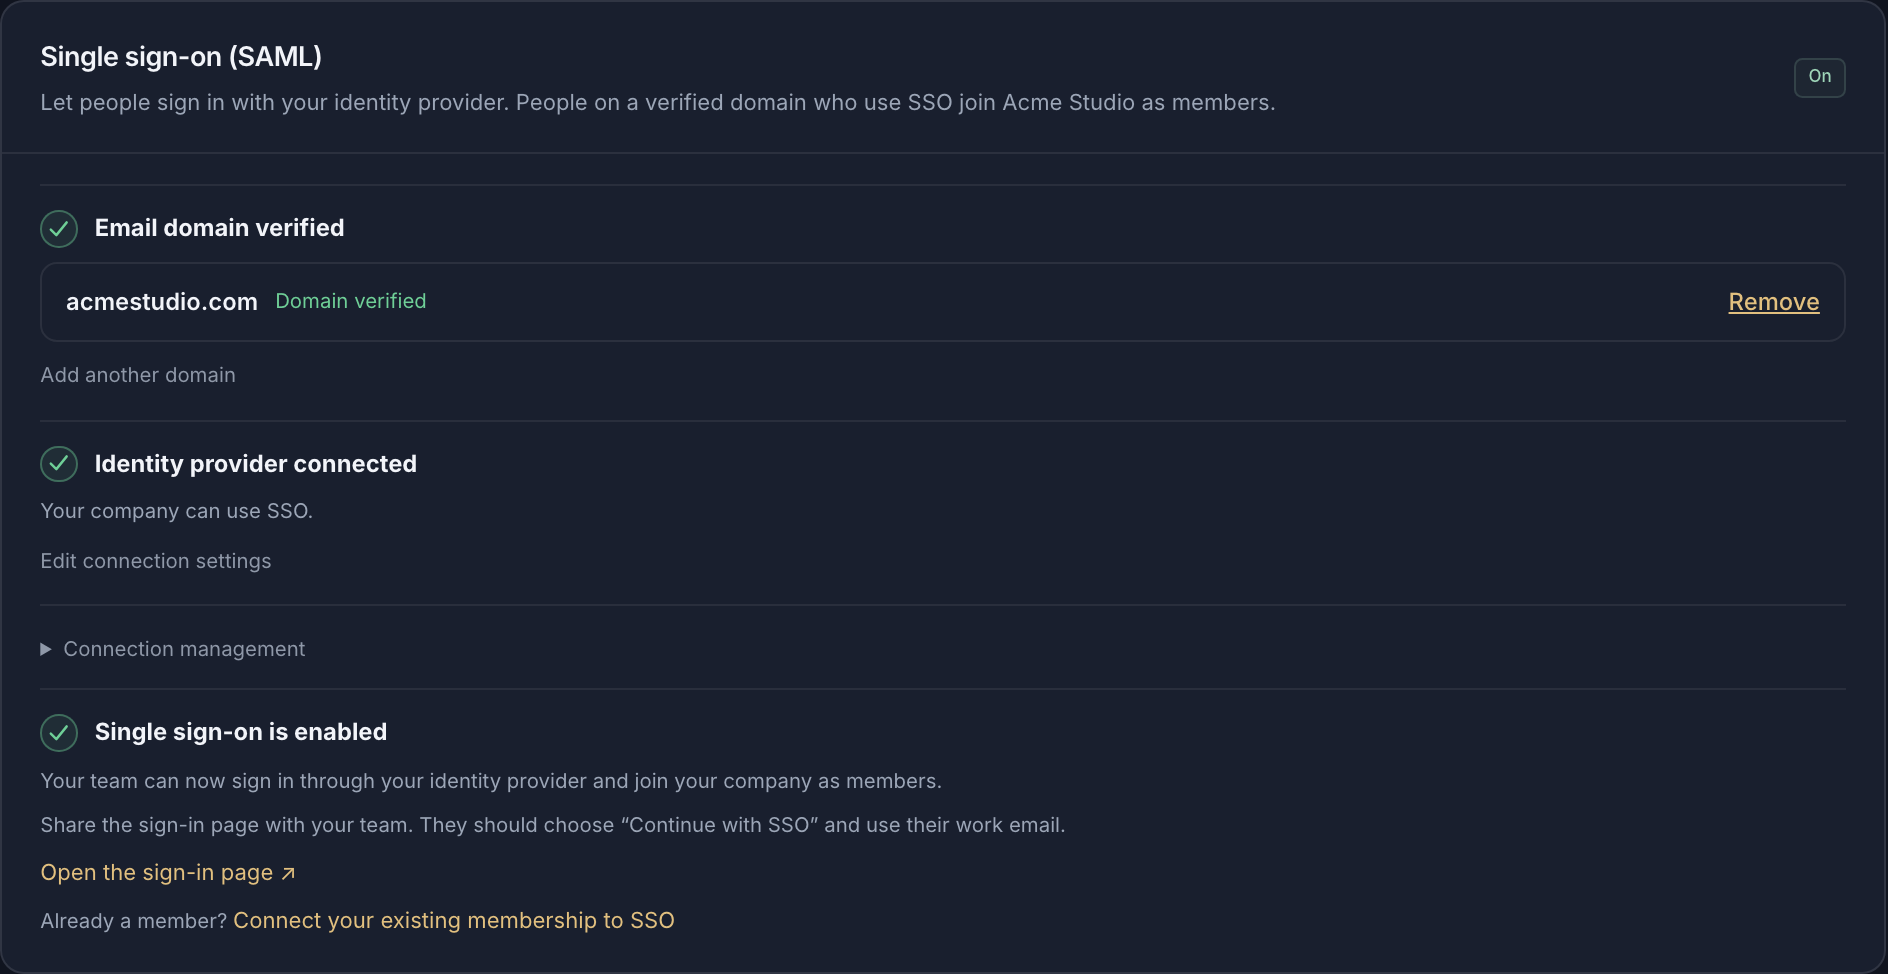
Se on erillinen asetus, joka kannattaa ottaa käyttöön ylläpitäjille ja kaikille hallintapaneelin käyttäjille. Yhdistäkää Microsoft Entra ID tai muu SAML-identiteettipalvelu, niin työntekijänne kirjautuvat Standard Computeen työtileillään. Jokainen vahvistetun verkkotunnuksenne käyttäjä liittyy yritykseenne automaattisesti.
Määrityksessä on neljä vaihetta: vahvistakaa sähköpostiverkkotunnus DNS TXT -tietueella, luokaa Entraan SAML-enterprise-sovellus hallintapaneelin antamilla Entity ID:llä ja Reply URL:llä, liittäkää Entran App Federation Metadata URL ja tehkää testikirjautuminen ennen SSO:n käyttöönottoa. Kaikki kentät löytyvät verkkosivuston kertakirjautumisen ohjeesta.
Miten Anthropicin oma SSO toimii Claude Teamissa ja Enterprisessa?
Tarkistettu Anthropicin sivuilta 9. marraskuuta 2026. Kertakirjautuminen on saatavilla Claude Teamissa, Claude Enterprisessa ja Console-organisaatioissa. Microsoft Entra ID yhdistetään SAML:llä Entra-gallerian Claude-sovelluksen kautta tai omana sovelluksena, jos sitä ei galleriassa ole, sen jälkeen kun verkkotunnus on vahvistettu DNS TXT -tietueella.
Just-in-time-provisiointi sisältyy Teamiin ja Enterpriseen. SCIM-provisiointi, joka lisää ja poistaa jäseniä identiteettipalvelun määritysten perusteella, on vain Enterprisessa ja Consolessa, ja Anthropicin mukaan se edellyttää Microsoft Entra ID P1- tai P2-lisenssiä. Verkkotunnuksen olemassa olevien tilien haltuunotto edellyttää Enterprisea.
Teamin tai Enterprisen Claude Code -käyttäjät kirjautuvat sillä claude.ai-tilillä, johon ylläpitäjä on heidät kutsunut, ja ylläpitäjät voivat lukita kirjautumisen organisaatioon hallituilla asetuksilla. Anthropic hinnoittelee Teamin 20 dollariin paikalta kuukaudessa vuosilaskutuksella (25 dollaria kuukausilaskutuksella) 2–150 hengen tiimeille ja Enterprisen 20 dollariin paikalta kuukaudessa vuosilaskutuksella, vähintään 20 paikkaa, sekä käytön API-hinnoin.
Claude Desktopissa on myös dokumentoitu gateway-tila, joka avaa organisaation kirjautumissivun (Microsoft Entra ID, Okta tai muu OpenID Connect -palvelu) ja lähettää gatewaylle käyttäjäkohtaisen tunnisteen. Tämä ohje käyttää juuri sitä tilaa Standard Computen kanssa.
Milloin valita Claude Enterprise ja milloin Standard Compute?
Molemmat tarjoavat kirjautumisen Microsoft-työtilillä. Valitkaa sen mukaan, mitä yritys tarvitsee sen ympärille.
| Jos tarvitsette | Valitkaa |
|---|---|
| Clauden verkossa ja mobiilisovelluksissa henkilökohtaisella lisenssillä ja Anthropicin ainoana toimittajana | Valitkaa: Claude Team tai Enterprise |
| Kaikkien yrityksen verkkotunnuksen olemassa olevien Claude-tilien haltuunoton | Valitkaa: Claude Enterprise |
| SCIM:n Entrasta pienelle ryhmälle ilman 20 lisenssin vähimmäismäärää | Valitkaa: Standard Compute |
| Clauden, GPT:n, Geminin ja avoimet mallit yhden Microsoft-kirjautumisen takana | Valitkaa: Standard Compute |
| Kiinteän kuukausibudjetin henkilöä kohden eikä viiden tunnin tai viikon ikkunoita | Valitkaa: Standard Compute |
| Pyyntöjä, joita palvelevat vain hyväksytyt eurooppalaiset päätepisteet | Valitkaa: Standard Compute ja Eurooppa-rajaus |
Mitä IT ja tietoturva kysyvät vielä?
- Tarvitsevatko työntekijät Claude Team- tai Enterprise-lisenssin?
- Eivät. Tässä määrityksessä Claude Desktop lähettää pyynnöt Standard Computeen, ja jokainen työntekijä käyttää omaa yritysavaintaan omalla kuukausibudjetillaan.
- Pitääkö meidän jakaa API-avaimia?
- Ei. Työntekijät kirjautuvat Microsoft-työtilillään, joten kannettaville ei ole API-avaimia jaettavaksi tai vaihdettavaksi.
- Voimmeko käyttää Microsoftin sijaan Oktaa tai Google Workspacea?
- Claude-kirjautuminen Standard Computen kautta käyttää Microsoft Entra ID:tä. Hallintapaneelin kertakirjautuminen toimii Microsoft Entra ID:n tai minkä tahansa SAML-identiteettipalvelun, kuten Oktan, kanssa.
- Kuka yrityksessä tekee määritykset?
- Yritysylläpitäjä tekee ne Standard Computen hallintapaneelissa yhdessä Microsoft Entra -ylläpitäjänne kanssa. IT-kumppani voi tehdä sen puolestanne omassa tenantissanne.
- Tarvitaanko asiakassalaisuutta?
- Ei. Claude-asiakassovellus on julkinen työpöytäsovellusten rekisteröinti loopback-uudelleenohjauksella, ja Claude hoitaa kirjautumisen selaimessa ja tunnisteen uusimisen.
- Missä pyynnöt käsitellään?
- Microsoft-kirjautuminen kulkee eurooppalaisen gatewaymme kautta, joka terminoi TLS-yhteyden ja toimii Suomessa. Tilitietonne tallennetaan Frankfurtiin. Kun Eurooppa-rajaus on käytössä, jokaista pyyntöä palvelevat vain hyväksytyt eurooppalaiset päätepisteet.
- Mitä se maksaa?
- Microsoft-kirjautuminen Claudeen edellyttää Single sign-on -ominaisuutta, erikseen tai Enterprisen osana, ja jokaisen työntekijän avaimella on oma kuukausipakettinsa. Katsokaa hinnat.
Lue myös
Lähteet, tarkistettu 9. marraskuuta 2026
- Anthropic: set up single sign-on (SSO)
- Anthropic: Microsoft Entra ID SSO setup
- Anthropic: set up JIT or SCIM provisioning
- Anthropic: claim and migrate accounts on your domain
- Anthropic: Claude plans and pricing
- Claude Code: authentication
- Claude Desktop: gateway sign-in with your identity provider
- Microsoft: provision users and groups with SCIM
- Standard Compute docs: Claude with Microsoft sign-in
- Standard Compute docs: website single sign-on