SSO tekoälytyökaluille: kirjaudu Claudeen Microsoft‑työtilillä
Työntekijänne voivat kirjautua Claudeen Microsoft-työtilillään. Standard Computessa yhdistätte Microsoft Entra ID:n tai minkä tahansa SAML-identiteettipalvelun itse hallintapaneelista, ja tiimit kirjautuvat Claude Desktopiin ja Claude Codeen Microsoft-työtilillä eurooppalaisen yhdyskäytävämme kautta ilman jaettavia API-avaimia. Käyttöoikeudet seuraavat Entra-ryhmiänne SCIM-provisioinnin avulla, ja sama kirjautuminen kattaa Clauden, GPT:n, Geminin ja avoimet mallit yhden yritystilin alla.
Luo yritystilitai kirjoita osoitteeseen contact@standardcompute.com
Lyhyet vastaukset
- Voiko SSO:ta käyttää Microsoft Entra ID:n kanssa?
- Yhdistäkää Microsoft Entra ID tai mikä tahansa SAML-identiteettipalvelu, niin työntekijänne kirjautuvat Standard Computeen työtileillään. Jokainen vahvistetun verkkotunnuksenne käyttäjä liittyy yritykseenne automaattisesti.
- Miten työntekijät kirjautuvat Claudeen Microsoft-tilillä?
- Työntekijät kirjautuvat Claude Desktopiin ja Claude Codeen Microsoft-työtilillään eurooppalaisen yhdyskäytävämme kautta, joten API-avaimia ei tarvitse jakaa. Käyttöoikeudet seuraavat Microsoft Entra -ryhmiänne SCIM-provisioinnin avulla.
- Kuka käyttöönoton tekee?
- Yrityksenne pääkäyttäjä tekee sen itse Standard Computen hallintapaneelissa yhdessä Entra-ylläpitäjänne kanssa. IT-kumppani voi hoitaa sen puolestanne teidän omassa tenantissanne.
Miten SSO tekoälytyökaluille toimii Standard Computessa?
Standard Compute tukee kahta kirjautumista samalla yritystilillä. Ensimmäinen on hallintapaneelin SSO: työntekijät valitsevat ”Continue with SSO”, kirjautuvat Microsoft Entra ID:n tai muun SAML-palvelun kautta ja liittyvät yritykseenne jäseninä. Jokainen vahvistetun sähköpostiverkkotunnuksenne käyttäjä päätyy oikeaan yritykseen ilman kutsua.
Kirjautuminen Claudeen työtilillä koskee Claude Desktopia ja Claude Codea. Työntekijät valitsevat Claudessa ”Sign in with your organization” ja käyttävät Microsoft-työtiliään. Pyynnöt kulkevat eurooppalaisen yhdyskäytävämme kautta, joka päättää TLS-yhteyden ja toimii Suomessa. Entra-ryhmänne ratkaisevat SCIM-provisioinnin avulla, kenellä on pääsy, ja jokainen saa oman yritysavaimen ja oman budjetin.
Molemmat toimivat teidän omassa Microsoft-tenantissanne. Työntekijät pysyvät omassa hakemistossanne, eikä kenenkään tarvitse luoda tiliä Standard Computen tenanttiin.
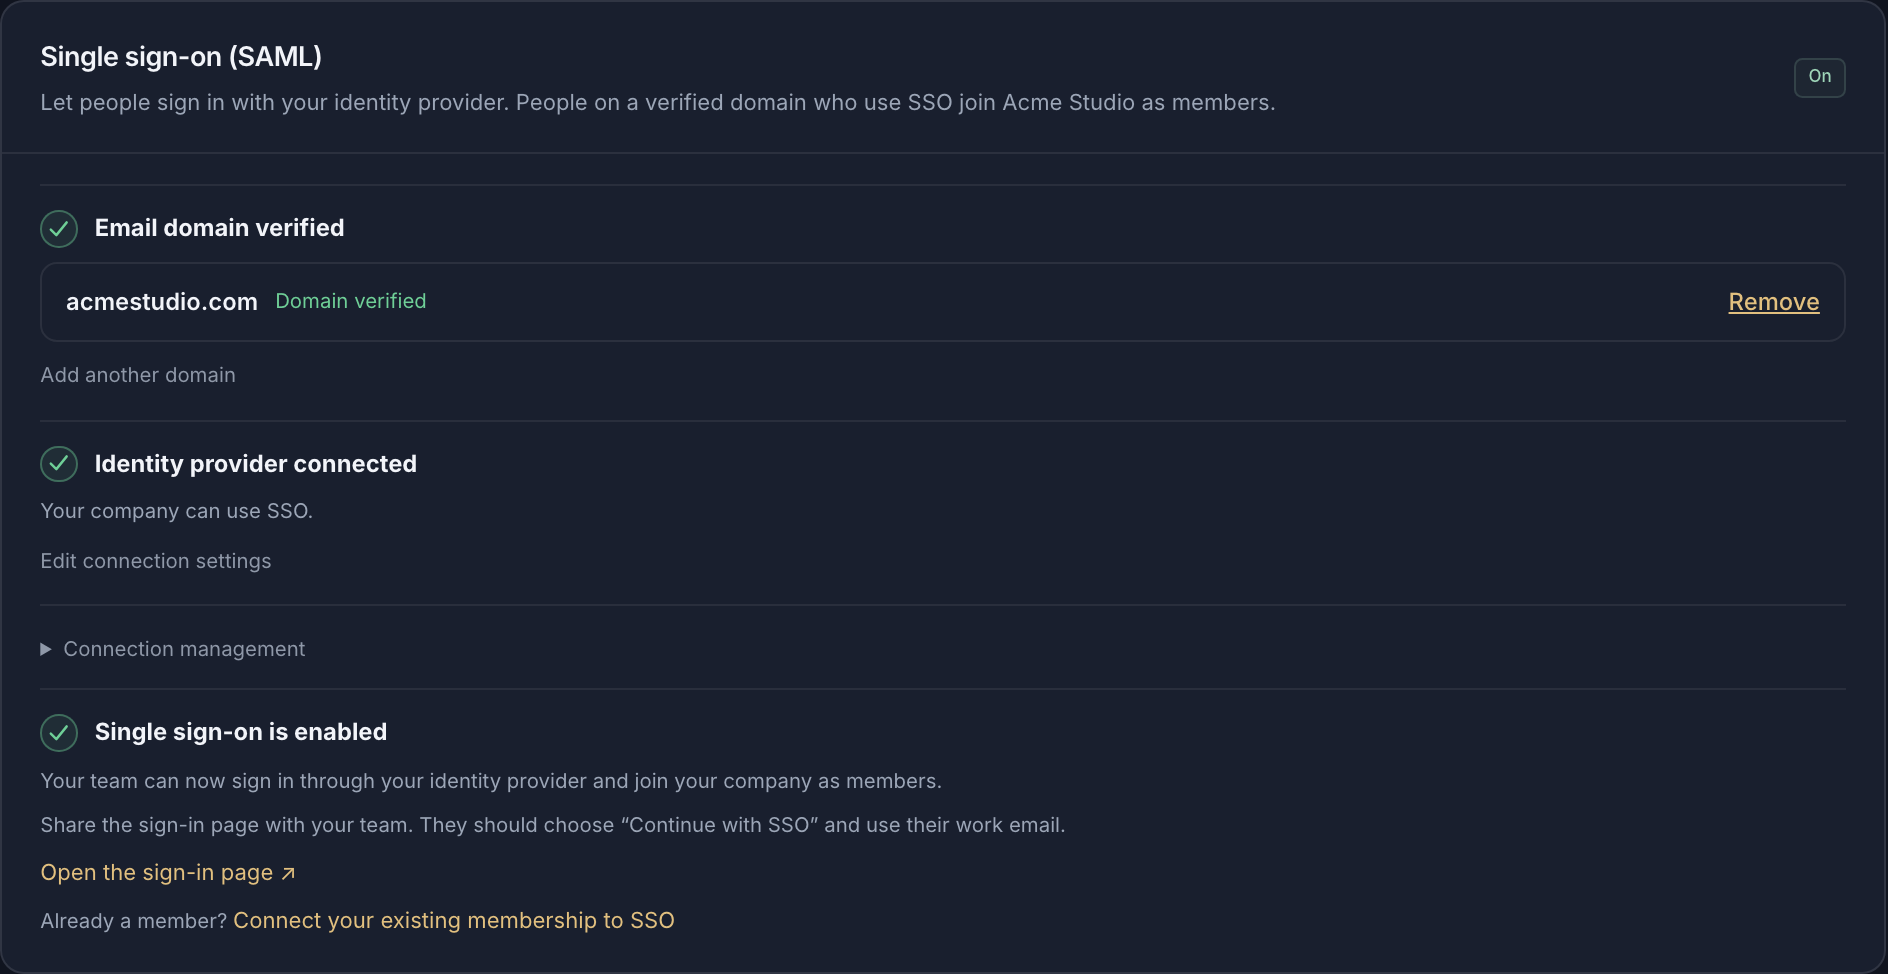
Miten Microsoft Entra SSO otetaan käyttöön hallintapaneelissa?
Avatkaa hallintapaneelissa ”Resources” ja sitten ”Single sign-on (SAML)”. Lisätkää sähköpostiverkkotunnuksenne ja luokaa näytetty DNS TXT -tietue; MX-tietueet eivät muutu. Luokaa Microsoft Entra -hallintakeskuksessa yrityssovellus SAML-kirjautumisella ja liittäkää siihen Standard Computen näyttämä Entity ID ja vastaus-URL (ACS).
Kopioikaa App Federation Metadata URL Standard Computeen, testatkaa kirjautuminen tavallisella jäsentilillä ja ottakaa SSO käyttöön. Tämän jälkeen tiimit valitsevat kirjautumissivulla ”Continue with SSO” ja käyttävät työsähköpostiaan.
Mihin Claude‑tilauksiin SSO ja SCIM sisältyvät?
SSO Claude Codeen Azure AD:llä (nykyään Microsoft Entra ID) ei ole vain Enterprise-tilauksen ominaisuus. Anthropic tarjoaa SAML-SSO:n Team- ja Enterprise-tilauksiin sekä Console-organisaatioille, ja SCIM-provisiointi on varattu Enterprise-tilaukselle ja kelpoisille Console-organisaatioille.
| Tilaus | SSO | SCIM-provisiointi |
|---|---|---|
| Claude Team | SSO: SAML-SSO, myös Microsoft Entra ID; kirjautumisosoite https://claude.ai/login | SCIM-provisiointi: Ei saatavilla; jäsenet lisätään just-in-time-provisioinnilla |
| Claude Enterprise | SSO: SAML-SSO, myös Microsoft Entra ID | SCIM-provisiointi: Saatavilla; vaatii Microsoft Entra ID P1- tai P2-lisenssin |
| Claude Console (API) | SSO: SAML-SSO | SCIM-provisiointi: Vain kelpoiset Console-organisaatiot |
| Standard Compute | SSO: SAML-SSO Microsoft Entra ID:llä tai millä tahansa SAML-palvelulla sekä Microsoft-kirjautuminen Claude Desktopiin ja Claude Codeen | SCIM-provisiointi: Entra-ryhmistänne, työtilillä kirjautumiseen Claudeen |
Anthropicin ja Microsoftin tiedot ovat niiden omasta dokumentaatiosta, tarkistettu 9. marraskuuta 2026.
Lähteet: Claude Help Center: SSO:n määrittäminen · Claude Help Center: Microsoft Entra ID SSO · Microsoft Learn: SCIM-provisiointi Microsoft Entra ID:stä
Miten Claude Codeen ja Claude Desktopiin kirjaudutaan Microsoft‑tilillä?
Avatkaa hallintapaneelissa ”Resources” ja sitten ”Claude Microsoft sign-in”. Sivu ohjaa neljän vaiheen läpi.
Rekisteröikää kaksi sovellusta Microsoft Entraan
Yksi sovellusrekisteröinti yhdyskäytävän API:lle delegoidulla inferenssioikeudella ja toinen Claude Desktop -asiakasohjelmalle. Asiakassalaisuuksia ei luoda eikä jaeta.
Valmistelkaa yhteys
Syöttäkää tenant-tunnuksenne ja molemmat sovellustunnukset Standard Computeen ja valitkaa ”Prepare connection”.
Yhdistäkää Microsoftin provisiointi
Luokaa Entraan provisiointisovellus, liittäkää Standard Computen antama tenant-URL ja provisiointitunnus ja valitkaa Entra-ryhmät, joiden jäsenet saavat pääsyn.
Ottakaa käyttöön ja jakakaa Claude
Kytkekää pääsy päälle ja lisätkää luodut kirjautumisasetukset hallittuun Claude-määritykseenne Intunessa tai muussa laitehallintatyökalussa. Työntekijät avaavat Clauden ja valitsevat ”Sign in with your organization”.
Mitä Standard Computen SSO kattaa?
| Ominaisuus | Mitä se tekee |
|---|---|
| Hallintapaneelin SSO | Microsoft Entra ID tai mikä tahansa muu SAML-palvelu, kuten Okta |
| Liittyminen verkkotunnuksella | Jokaisesta vahvistetun verkkotunnuksenne käyttäjästä, joka kirjautuu SSO:lla, tulee yrityksenne jäsen |
| Claude Desktop ja Claude Code | Kirjautuminen Microsoft-työtilillä, ei jaettavia API-avaimia |
| Ryhmäpohjainen pääsy | Microsoft Entra -ryhmät ratkaisevat pääsyn SCIM-provisioinnin kautta |
| Eurooppalainen yhdyskäytävä | Työtilillä kirjautuminen kulkee Suomessa sijaitsevan yhdyskäytävämme kautta |
| Oma avain jokaiselle | Jokaisella on oma yritysavain, budjetti ja käyttöhistoria |
| Roolit | Pääkäyttäjä- ja jäsenroolit Standard Computessa, erillään Entra-rooleista |
| Auditointi | Verkkotunnuksen vahvistus ja SSO-muutokset näkyvät auditointilokissa |
Usein kysyttyä SSO:sta tekoälytyökaluille
- Voiko Claudeen kirjautua Microsoft-tilillä?
- Kyllä. Standard Computessa työntekijät kirjautuvat Claude Desktopiin ja Claude Codeen Microsoft-työtilillään eurooppalaisen yhdyskäytävämme kautta, ja käyttöoikeudet seuraavat Entra-ryhmiänne SCIM-provisioinnin avulla.
- Onko olemassa alusta, jossa Entra SSO kattaa kaikki tekoälytyökalut, Clauden, GPT:n ja API-käytön?
- Standard Compute antaa pääsyn Claudeen, GPT:hen, Geminiin ja avoimiin malleihin yhden yritystilin alla. Tiimit kirjautuvat Microsoft Entra ID:llä tai millä tahansa SAML-palvelulla, ja sovellukset käyttävät yritysavaimia saman tilin ja samojen sääntöjen alla.
- Onko Claude Coden SSO Azure AD:llä vain Enterprise-tilauksessa 25 hengen tiimille?
- Mikä tahansa Standard Computen yritystili voi lisätä SSO:n koosta riippumatta. Azure AD on nykyään Microsoft Entra ID, ja kaikki 25 kirjautuvat Claude Codeen työtilillään, jokainen omalla avaimellaan ja budjetillaan.
- Miten estämme henkilökohtaiset OpenAI-avaimet ja sidomme käytön yrityksen identiteettiin?
- Yhdistäkää kirjautumiseen Okta, Entra ID tai mikä tahansa SAML-palvelu ja antakaa jokaiselle henkilölle ja sovellukselle oma yritysavain. Silloin kaikki käyttö kulkee yrityksenne avaimilla, joilla jokaisella on oma budjetti.
- Voiko henkilön pääsyn poistaa nopeasti?
- Jokaisella on oma yritysavain, jonka pääkäyttäjä voi perua milloin tahansa. Claude Desktopissa ja Claude Codessa Entra-ryhmänne ratkaisevat pääsyn SCIM:n kautta.
- Tarvitsevatko työntekijät tilin Standard Computen Microsoft-tenantissa?
- Eivät. Kaikki toimii teidän omassa Microsoft-tenantissanne, ja työntekijät pysyvät omassa hakemistossanne.
Lue myös
Luokaa yritystili, vahvistakaa verkkotunnuksenne ja yhdistäkää Microsoft Entra ID hallintapaneelista.