SSO för AI‑verktyg: logga in i Claude med ditt Microsoft‑konto
Ja, era medarbetare kan logga in i Claude med sitt Microsoft-jobbkonto. Med Standard Compute ansluter ni själva Microsoft Entra ID eller en annan SAML-identitetsleverantör i instrumentpanelen, och era medarbetare loggar in i Claude Desktop och Claude Code med Microsoft-jobbkontot via vår EU-gateway, utan API-nycklar att dela ut. Åtkomsten följer era Entra-grupper via SCIM-provisionering, och samma inloggning gäller Claude, GPT, Gemini och modeller med öppen källkod under ett företagskonto.
Skapa ett företagskontoeller mejla contact@standardcompute.com
De korta svaren
- Kan vi använda SSO med Microsoft Entra ID?
- Anslut Microsoft Entra ID eller en annan SAML-identitetsleverantör så att era medarbetare loggar in i Standard Compute med sina jobbkonton. Alla på er verifierade domän ansluts automatiskt till ert företag.
- Hur loggar medarbetare in i Claude med ett Microsoft-konto?
- Medarbetare loggar in i Claude Desktop och Claude Code med sitt Microsoft-jobbkonto, via vår EU-gateway, så ni delar inte ut några API-nycklar. Åtkomsten följer era Microsoft Entra-grupper via SCIM-provisionering.
- Vem sätter upp det?
- En administratör på ert företag sätter upp det själv i Standard Computes instrumentpanel, tillsammans med er Entra-administratör. En IT-partner kan göra det åt er i er egen tenant.
Hur fungerar SSO för AI‑verktyg med Standard Compute?
Två inloggningar, ett företagskonto. Enkel inloggning till instrumentpanelen: era medarbetare väljer ”Continue with SSO”, loggar in via Microsoft Entra ID eller en annan SAML-leverantör och blir medlemmar i ert företag. Alla på er verifierade e-postdomän hamnar i rätt företag utan inbjudan.
Inloggning i Claude med jobbkontot gäller Claude Desktop och Claude Code. Medarbetare väljer ”Sign in with your organization” i Claude och använder sitt Microsoft-jobbkonto. Anropen går via vår EU-gateway, som terminerar TLS och körs i Finland. Era Entra-grupper avgör via SCIM-provisionering vem som får åtkomst, och varje medarbetare får en egen företagsnyckel med en egen budget.
Båda körs i er egen Microsoft-tenant. Medarbetarna stannar i er katalog, och ingen behöver ett konto i en tenant hos Standard Compute.
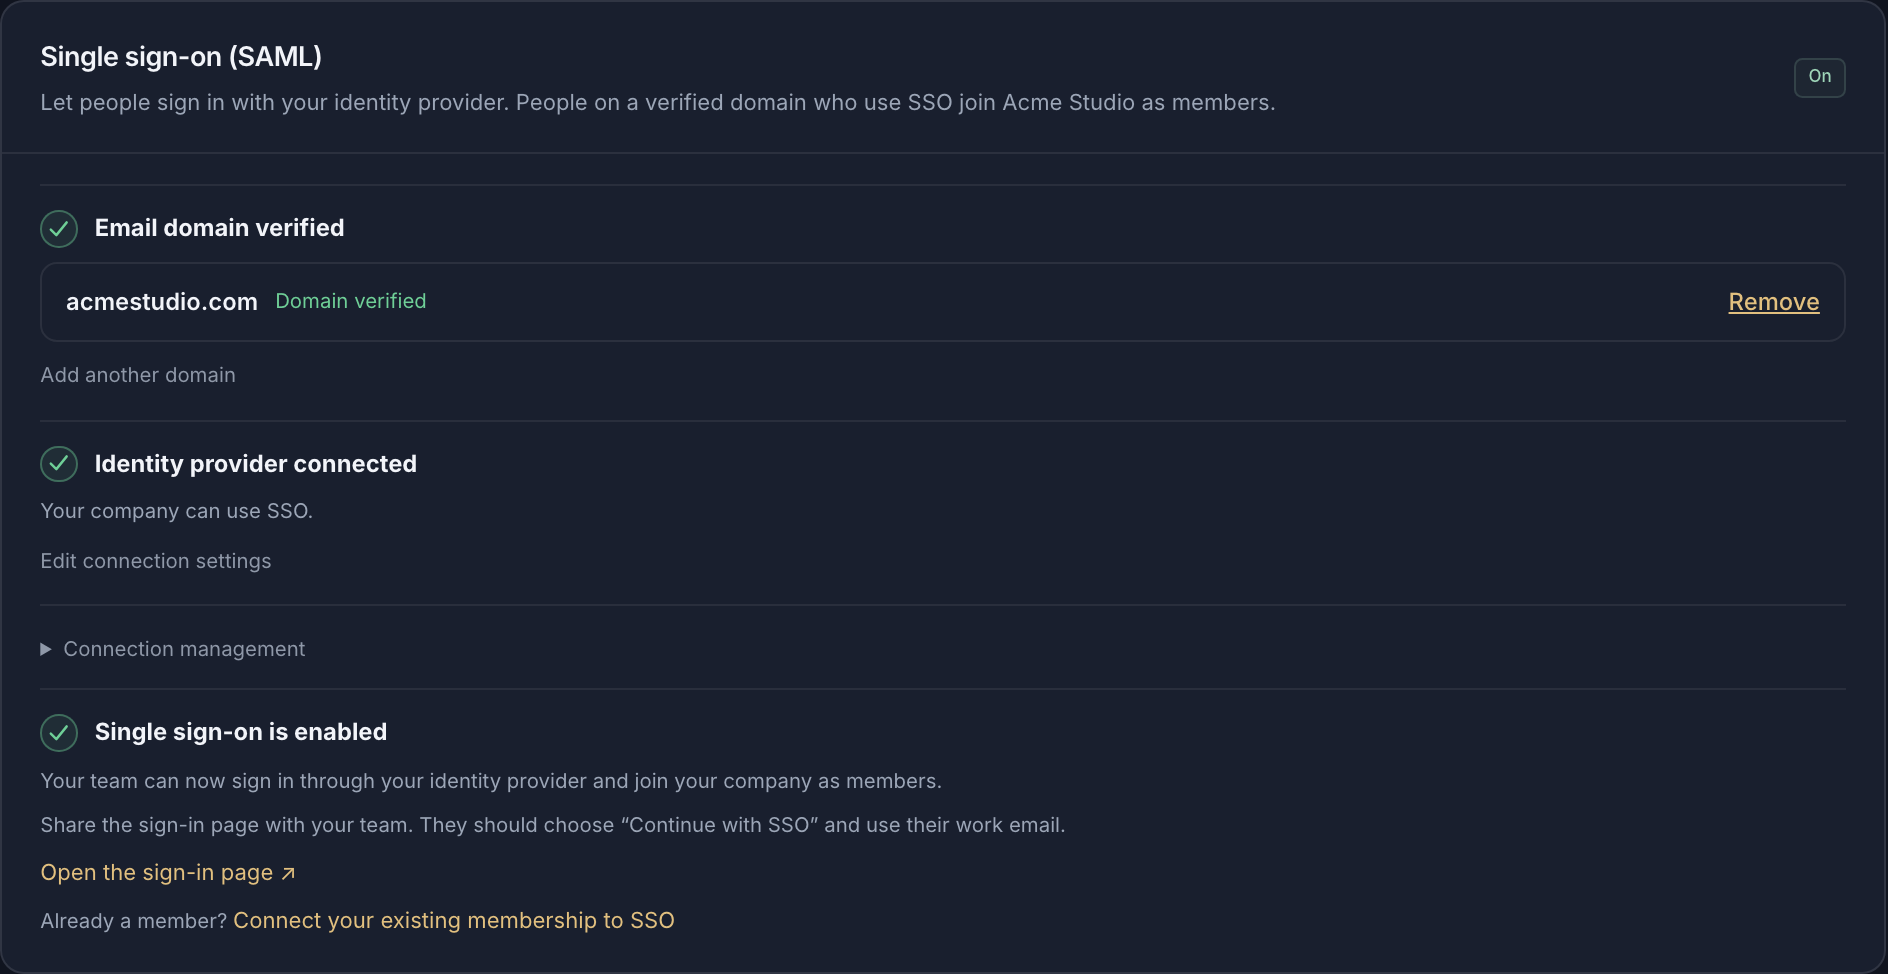
Hur sätter vi upp Microsoft Entra SSO för instrumentpanelen?
Öppna ”Resources” och sedan ”Single sign-on (SAML)” i instrumentpanelen. Lägg till er e-postdomän och skapa den DNS TXT-post som visas; era MX-poster lämnas orörda. Skapa i Microsoft Entra administrationscenter en företagsapp med SAML-inloggning och klistra in det Entity ID och den svars-URL (ACS) som Standard Compute visar.
Kopiera App Federation Metadata URL till Standard Compute, testa inloggningen med ett vanligt medlemskonto och slå på SSO. Era medarbetare väljer sedan ”Continue with SSO” på inloggningssidan och använder sin jobbmejl.
Vilka Claude‑planer har SSO och SCIM?
SSO för Claude Code med Azure AD (i dag Microsoft Entra ID) finns inte bara i Enterprise-planen. Anthropic erbjuder SAML-SSO på Team, Enterprise och Console-organisationer, och SCIM-provisionering bara på Enterprise och behöriga Console-organisationer.
| Plan | Enkel inloggning | SCIM-provisionering |
|---|---|---|
| Claude Team | Enkel inloggning: SAML-SSO, även med Microsoft Entra ID; inloggnings-URL https://claude.ai/login | SCIM-provisionering: Inte tillgängligt; medlemmar läggs till med just-in-time-provisionering |
| Claude Enterprise | Enkel inloggning: SAML-SSO, även med Microsoft Entra ID | SCIM-provisionering: Tillgängligt; licens för Microsoft Entra ID P1 eller P2 krävs |
| Claude Console (API) | Enkel inloggning: SAML-SSO | SCIM-provisionering: Endast behöriga Console-organisationer |
| Standard Compute | Enkel inloggning: SAML-SSO med Microsoft Entra ID eller valfri SAML-leverantör, plus Microsoft-inloggning i Claude Desktop och Claude Code | SCIM-provisionering: Från era Entra-grupper, för inloggning i Claude med jobbkontot |
Uppgifter om Anthropic och Microsoft från deras egen dokumentation, kontrollerade 9 november 2026.
Källor: Claude Help Center: konfigurera enkel inloggning · Claude Help Center: Microsoft Entra ID SSO · Microsoft Learn: SCIM-provisionering från Microsoft Entra ID
Hur loggar medarbetare in i Claude Code och Claude Desktop med ett Microsoft‑konto?
Öppna ”Resources” och sedan ”Claude Microsoft sign-in” i instrumentpanelen. Sidan leder er genom fyra steg.
Registrera två appar i Microsoft Entra
En appregistrering för gateway-API:t med ett delegerat inferens-scope och en för Claude Desktop-klienten. Ingen klienthemlighet skapas eller delas ut.
Förbered anslutningen
Ange ert tenant-ID och de två applikations-ID:na i Standard Compute och välj ”Prepare connection”.
Anslut Microsoft-provisioneringen
Skapa en provisioneringsapp i Entra, klistra in tenant-URL:en och provisioneringsnyckeln från Standard Compute och välj de Entra-grupper vars medlemmar får åtkomst.
Aktivera och rulla ut Claude
Aktivera åtkomsten och lägg de genererade anslutningsinställningarna i er hanterade Claude-konfiguration via Intune eller ert verktyg för enhetshantering. Medarbetare öppnar Claude och väljer ”Sign in with your organization”.
Vad omfattar enkel inloggning hos Standard Compute?
| Funktion | Vad den gör |
|---|---|
| SSO till instrumentpanelen | Microsoft Entra ID eller en annan SAML-leverantör, till exempel Okta |
| Anslutning via domän | Alla på er verifierade domän som loggar in med SSO blir medlemmar i ert företag |
| Claude Desktop och Claude Code | Inloggning med Microsoft-jobbkontot, inga API-nycklar att dela ut |
| Åtkomst via grupper | Microsoft Entra-grupper avgör åtkomsten via SCIM-provisionering |
| EU-gateway | Inloggning med jobbkontot går via vår gateway i Finland |
| En nyckel per person | Varje medarbetare har en egen företagsnyckel, budget och användningshistorik |
| Roller | Administratör och medlem i Standard Compute, skilt från rollerna i Entra |
| Granskning | Domänverifiering och SSO-ändringar syns i administratörens granskningslogg |
Vanliga frågor om SSO för AI‑verktyg
- Kan jag logga in i Claude med mitt Microsoft-konto?
- Ja. Med Standard Compute loggar medarbetare in i Claude Desktop och Claude Code med sitt Microsoft-jobbkonto via vår EU-gateway, och åtkomsten följer era Entra-grupper via SCIM-provisionering.
- Finns det en plattform med Entra-SSO för alla AI-verktyg, Claude, GPT och API-åtkomst?
- Standard Compute ger er Claude, GPT, Gemini och modeller med öppen källkod under ett företagskonto. Era medarbetare loggar in med Microsoft Entra ID eller en annan SAML-leverantör, och applikationer använder företagsnycklar under samma konto och samma regler.
- Kräver SSO för Claude Code med Azure AD en Enterprise-plan? Vi är 25 personer.
- Alla företagskonton hos Standard Compute kan lägga till enkel inloggning, oavsett storlek. Azure AD heter i dag Microsoft Entra ID, och era 25 personer loggar in i Claude Code med sina jobbkonton, var och en med egen nyckel och budget.
- Hur stoppar vi privata API-nycklar och knyter användningen till företagets identitet?
- Anslut Okta, Entra ID eller en annan SAML-leverantör för inloggningen och ge varje person och varje applikation en egen företagsnyckel. All användning går då via nycklar som ert företag äger, var och en med egen budget.
- Kan vi snabbt ta bort någons åtkomst?
- Varje medarbetare har en egen företagsnyckel som en administratör kan återkalla när som helst. För Claude Desktop och Claude Code avgör era Entra-grupper åtkomsten via SCIM.
- Behöver medarbetarna ett konto i en Microsoft-tenant hos Standard Compute?
- Nej. Allt körs i er egen Microsoft-tenant, och medarbetarna stannar i er katalog.
Läs vidare
Skapa ert företagskonto, verifiera er domän och anslut Microsoft Entra ID från instrumentpanelen.