SSO para herramientas de IA: iniciar sesión en Claude con la cuenta de Microsoft
Sí, sus empleados pueden iniciar sesión en Claude con su cuenta de trabajo de Microsoft. Con Standard Compute, usted mismo conecta Microsoft Entra ID o cualquier proveedor de identidad SAML desde el panel, y su personal inicia sesión en Claude Desktop y Claude Code con su cuenta de trabajo de Microsoft a través de nuestra pasarela europea, sin claves de API. El acceso sigue a sus grupos de Entra mediante aprovisionamiento SCIM, y el mismo inicio de sesión sirve para Claude, GPT, Gemini y los modelos de código abierto bajo una sola cuenta de empresa.
Crear cuenta de empresao escríbanos a contact@standardcompute.com
En resumen
- ¿Podemos usar SSO con Microsoft Entra ID?
- Conecte Microsoft Entra ID o cualquier proveedor de identidad SAML para que sus empleados inicien sesión en Standard Compute con su cuenta de trabajo. Cualquier persona de su dominio verificado se une automáticamente a su empresa.
- ¿Cómo inician sesión los empleados en Claude con la cuenta de Microsoft?
- Sus empleados inician sesión en Claude Desktop y Claude Code con su cuenta de trabajo de Microsoft a través de nuestra pasarela europea, así que no hay claves de API que repartir. El acceso sigue a sus grupos de Microsoft Entra mediante aprovisionamiento SCIM.
- ¿Quién lo configura?
- Un administrador de su empresa lo configura en el panel de Standard Compute, junto con su administrador de Entra. Un proveedor de servicios de TI puede hacerlo por usted en su propio tenant.
¿Cómo funciona el SSO para herramientas de IA con Standard Compute?
Hay dos inicios de sesión bajo una sola cuenta de empresa. El primero es el inicio de sesión único del panel: sus empleados eligen “Continue with SSO”, entran con Microsoft Entra ID u otro proveedor SAML y se unen a su empresa como miembros. Quien pertenece a su dominio de correo verificado se incorpora automáticamente a su empresa, sin invitación.
El segundo es el inicio de sesión con la cuenta de trabajo en Claude Desktop y Claude Code. Sus empleados eligen “Sign in with your organization” en Claude y usan su cuenta de trabajo de Microsoft. Las solicitudes pasan por nuestra pasarela europea, que funciona en Finlandia, donde también termina la conexión TLS. Sus grupos de Entra deciden quién tiene acceso mediante aprovisionamiento SCIM, y cada persona recibe su propia clave de empresa con su propio presupuesto.
Los dos funcionan en su propio tenant de Microsoft. Sus empleados siguen en su directorio y nadie necesita una cuenta en un tenant de Standard Compute.
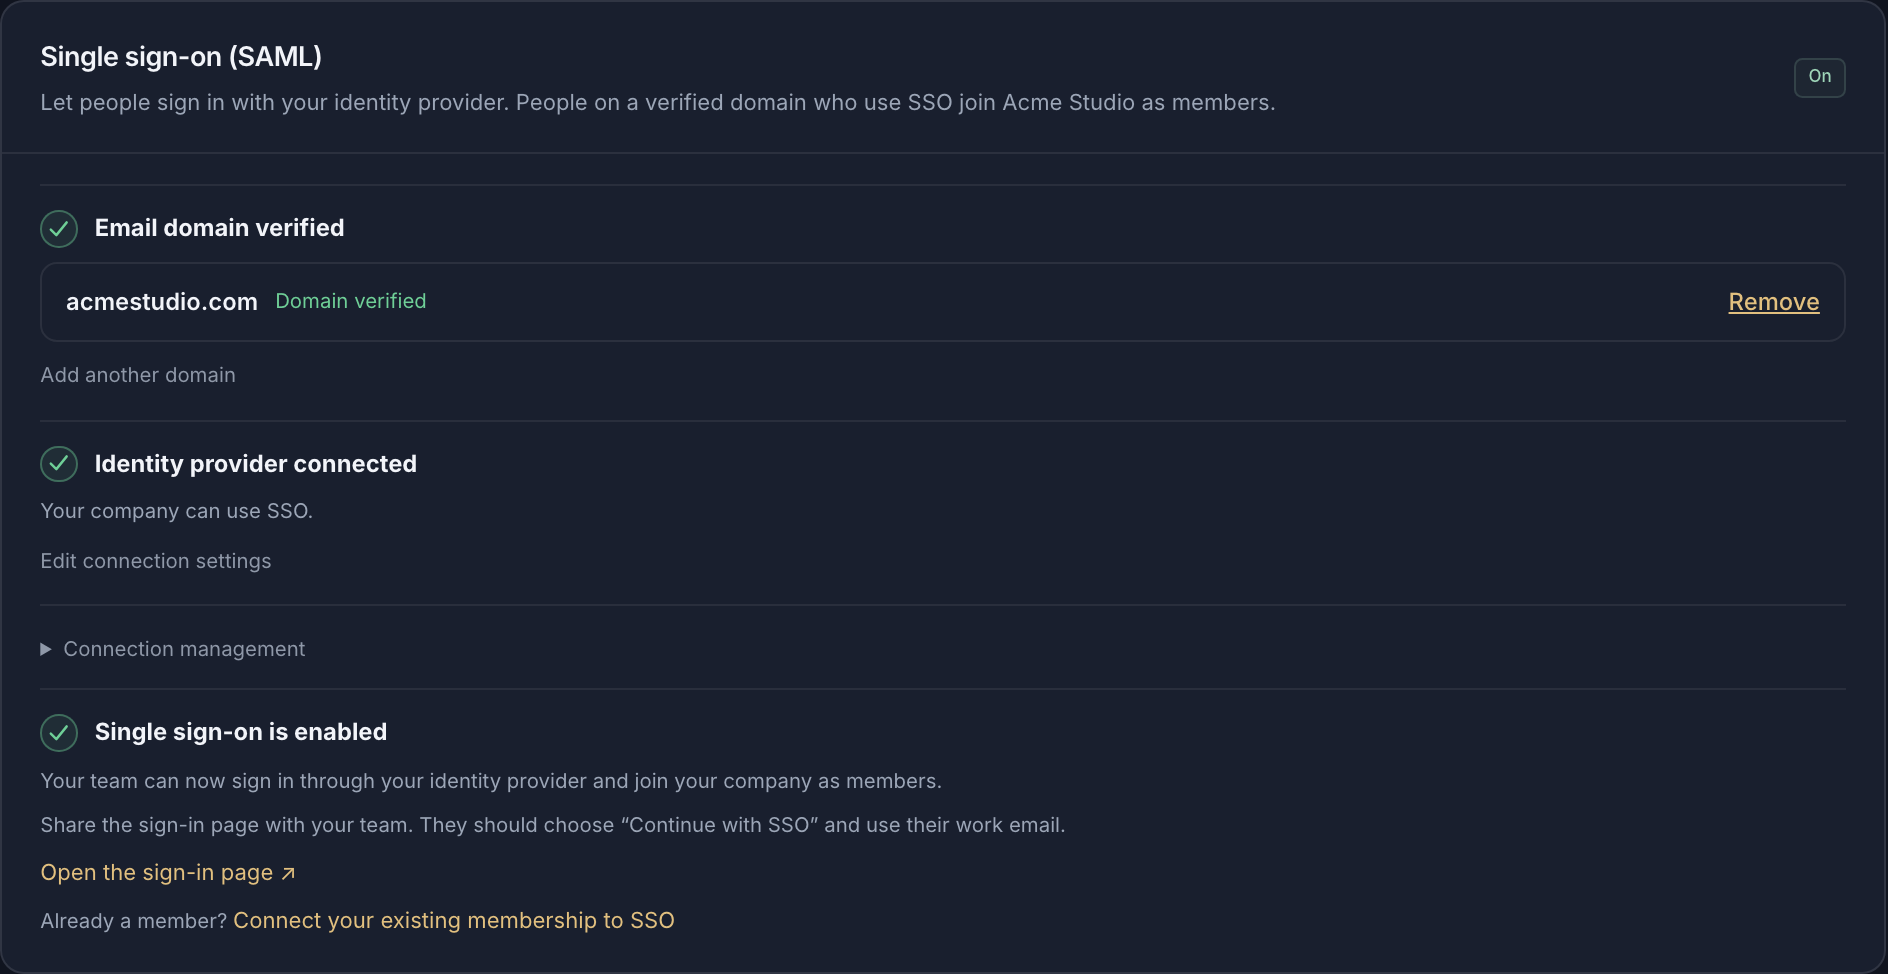
¿Cómo se configura el SSO de Microsoft Entra para el panel?
En el panel, abra “Resources” y después “Single sign-on (SAML)”. Añada su dominio de correo y cree el registro DNS TXT que se muestra; sus registros MX no cambian. En el centro de administración de Microsoft Entra, cree una aplicación empresarial con inicio de sesión SAML e introduzca el Entity ID y la URL de respuesta (ACS) que le muestra Standard Compute.
Copie la App Federation Metadata URL en Standard Compute, pruebe el inicio de sesión con una cuenta de miembro normal y active el SSO. A partir de ahí, su personal elige “Continue with SSO” en la página de acceso con su correo de trabajo.
¿Qué planes de Claude incluyen SSO y SCIM?
El SSO de Claude Code con Azure AD (hoy Microsoft Entra ID) no es exclusivo del plan Enterprise. Anthropic ofrece SSO SAML en Team, Enterprise y las organizaciones de Console, y reserva el aprovisionamiento SCIM para Enterprise y las organizaciones de Console que cumplen los requisitos.
| Plan | SSO | Aprovisionamiento SCIM |
|---|---|---|
| Claude Team | SSO: SSO SAML, también con Microsoft Entra ID; URL de acceso https://claude.ai/login | Aprovisionamiento SCIM: No disponible; los miembros entran por aprovisionamiento JIT (just-in-time) |
| Claude Enterprise | SSO: SSO SAML, también con Microsoft Entra ID | Aprovisionamiento SCIM: Disponible; requiere licencia Microsoft Entra ID P1 o P2 |
| Claude Console (API) | SSO: SSO SAML | Aprovisionamiento SCIM: Solo organizaciones de Console que cumplen los requisitos |
| Standard Compute | SSO: SSO SAML con Microsoft Entra ID o cualquier proveedor SAML, más el inicio de sesión de Microsoft en Claude Desktop y Claude Code | Aprovisionamiento SCIM: Desde sus grupos de Entra, para el inicio de sesión en Claude con la cuenta de trabajo |
Datos de Anthropic y Microsoft tomados de su propia documentación, revisados el 9 de noviembre de 2026.
Fuentes: Claude Help Center: configurar el SSO · Claude Help Center: SSO con Microsoft Entra ID · Microsoft Learn: aprovisionamiento SCIM desde Microsoft Entra ID
¿Qué cubre el SSO de Standard Compute?
| Función | Qué hace |
|---|---|
| SSO del panel | Microsoft Entra ID o cualquier otro proveedor SAML, como Okta |
| Alta por dominio | Quien pertenece a su dominio verificado y entra con SSO pasa a ser miembro de su empresa |
| Claude Desktop y Claude Code | Inicio de sesión con la cuenta de trabajo de Microsoft, sin claves de API que repartir |
| Acceso por grupos | Los grupos de Microsoft Entra deciden quién tiene acceso, mediante SCIM |
| Pasarela europea | El inicio de sesión con la cuenta de trabajo pasa por nuestra pasarela en Finlandia |
| Una clave por persona | Cada persona tiene su propia clave de empresa, con presupuesto e historial de uso |
| Roles | Roles de administrador y de miembro en Standard Compute, separados de los roles de Entra |
| Auditoría | La verificación del dominio y los cambios de SSO quedan en el registro de auditoría |
¿Cómo se inicia sesión en Claude Code y Claude Desktop con la cuenta de Microsoft?
En el panel, abra “Resources” y después “Claude Microsoft sign-in”. La página le guía en cuatro pasos.
Registrar dos aplicaciones en Microsoft Entra
Un registro de aplicación para la API de la pasarela, con un ámbito de inferencia delegado, y otro para el cliente de Claude Desktop. No se crea ni se reparte ningún secreto de cliente.
Preparar la conexión
Introduzca el ID de su tenant y los dos ID de aplicación en Standard Compute y elija “Prepare connection”.
Conectar el aprovisionamiento de Microsoft
Cree una aplicación de aprovisionamiento en Entra, pegue la URL del tenant y el token de aprovisionamiento de Standard Compute y elija los grupos de Entra cuyos miembros obtienen acceso.
Activar y desplegar Claude
Active el acceso y distribuya la configuración de conexión generada en la configuración gestionada de Claude, con Intune o su herramienta de gestión de dispositivos. Sus empleados abren Claude y eligen “Sign in with your organization”.
Preguntas frecuentes sobre el SSO para herramientas de IA
- ¿Puedo iniciar sesión en Claude con mi cuenta de Microsoft?
- Sí. Con Standard Compute, sus empleados inician sesión en Claude Desktop y Claude Code con su cuenta de trabajo de Microsoft a través de nuestra pasarela europea, y el acceso sigue a sus grupos de Entra mediante aprovisionamiento SCIM.
- ¿Hay una plataforma con SSO de Entra para todas las herramientas de IA, incluidos Claude, GPT y el acceso por API?
- Standard Compute ofrece Claude, GPT, Gemini y modelos de código abierto bajo una sola cuenta de empresa. Su gente entra con Microsoft Entra ID o cualquier proveedor SAML, y las aplicaciones usan claves de empresa bajo la misma cuenta y las mismas reglas.
- ¿Hace falta el plan Enterprise para usar Claude Code con SSO de Azure AD? Somos un equipo de 25.
- Cualquier cuenta de empresa de Standard Compute puede añadir el SSO, sea cual sea su tamaño. Azure AD se llama hoy Microsoft Entra ID, y sus 25 personas inician sesión en Claude Code con su cuenta de trabajo, cada una con su propia clave y su propio presupuesto.
- ¿Cómo evitamos las claves personales de OpenAI y vinculamos el uso a la identidad de la empresa?
- Conecte Okta, Entra ID o cualquier proveedor SAML para el inicio de sesión y dé a cada persona y a cada aplicación su propia clave de empresa. Así todo el uso pasa por claves de su empresa, cada una con su propio presupuesto.
- ¿Podemos retirar el acceso de una persona rápidamente?
- Cada persona tiene su propia clave de empresa, que un administrador puede revocar en cualquier momento. En Claude Desktop y Claude Code, sus grupos de Entra deciden quién tiene acceso mediante SCIM.
- ¿Hay que dar de alta a los empleados en otro tenant de Microsoft?
- No. Todo funciona en su propio tenant de Microsoft y sus empleados siguen en su directorio.
Siga leyendo
Cree su cuenta de empresa, verifique su dominio y conecte Microsoft Entra ID desde el panel.