SSO pour les outils IA : se connecter à Claude avec un compte Microsoft
Oui, vos collaborateurs peuvent se connecter à Claude avec leur compte Microsoft professionnel. Avec Standard Compute, vous connectez vous-même Microsoft Entra ID ou tout fournisseur d’identité SAML depuis le tableau de bord, et vos équipes se connectent à Claude Desktop et Claude Code avec leur compte Microsoft professionnel via notre passerelle européenne, sans clé API à distribuer. L’accès suit vos groupes Entra grâce au provisionnement SCIM, et la même connexion vaut pour Claude, GPT, Gemini et les modèles open source, sous un seul compte entreprise.
Créer un espace entrepriseou écrivez à contact@standardcompute.com
Les réponses courtes
- Peut-on utiliser le SSO avec Microsoft Entra ID ?
- Connectez Microsoft Entra ID ou tout fournisseur d’identité SAML pour que vos collaborateurs se connectent à Standard Compute avec leur compte professionnel. Toute personne de votre domaine vérifié rejoint automatiquement votre entreprise.
- Comment les collaborateurs se connectent-ils à Claude avec un compte Microsoft ?
- Les collaborateurs se connectent à Claude Desktop et Claude Code avec leur compte Microsoft professionnel, via notre passerelle européenne, sans clé API à distribuer. L’accès suit vos groupes Microsoft Entra grâce au provisionnement SCIM.
- Qui s’occupe de la mise en place ?
- Un administrateur de votre entreprise la fait lui-même dans le tableau de bord Standard Compute, avec votre administrateur Entra. Un partenaire informatique peut s’en charger pour vous, dans votre propre tenant.
Comment fonctionne le SSO pour les outils IA avec Standard Compute ?
Deux connexions, un seul compte entreprise. Le SSO du tableau de bord : vos collaborateurs choisissent « Continue with SSO », se connectent via Microsoft Entra ID ou un autre fournisseur SAML et rejoignent votre entreprise comme membres. Toute personne de votre domaine e-mail vérifié arrive dans la bonne entreprise sans invitation.
La connexion à Claude avec le compte professionnel concerne Claude Desktop et Claude Code. Les collaborateurs choisissent « Sign in with your organization » dans Claude et utilisent leur compte Microsoft professionnel. Les requêtes passent par notre passerelle européenne, qui termine TLS et fonctionne en Finlande. Vos groupes Entra décident qui a accès grâce au provisionnement SCIM, et chaque personne reçoit sa propre clé entreprise avec son propre budget.
Les deux fonctionnent dans votre propre tenant Microsoft. Vos collaborateurs restent dans votre annuaire, et personne n’a besoin d’un compte dans un tenant Standard Compute.
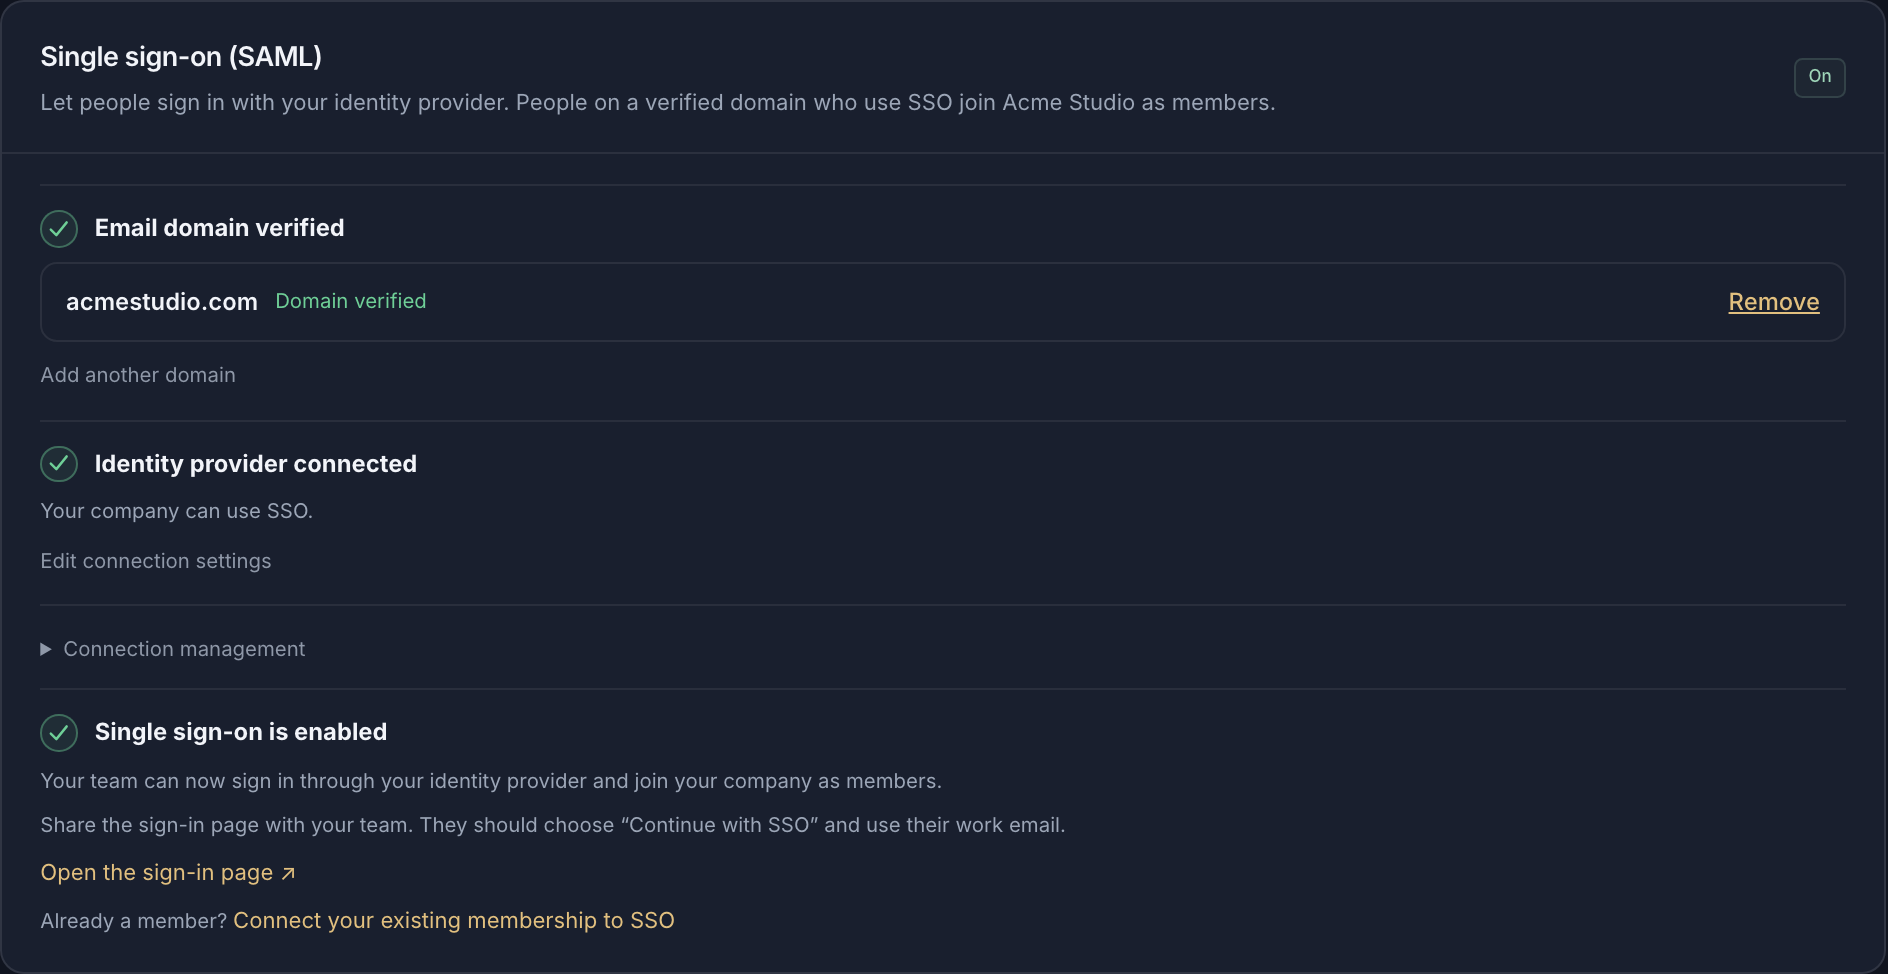
Comment configurer le SSO Microsoft Entra pour le tableau de bord ?
Dans le tableau de bord, ouvrez « Resources » puis « Single sign-on (SAML) ». Ajoutez votre domaine e-mail et créez l’enregistrement DNS TXT indiqué ; vos enregistrements MX ne changent pas. Dans le centre d’administration Microsoft Entra, créez une application d’entreprise avec authentification SAML et collez l’Entity ID et l’URL de réponse (ACS) que Standard Compute vous affiche.
Copiez l’App Federation Metadata URL dans Standard Compute, testez la connexion avec un compte membre ordinaire, puis activez le SSO. Vos équipes choisissent ensuite « Continue with SSO » sur la page de connexion avec leur e-mail professionnel.
Quels forfaits Claude incluent le SSO et le SCIM ?
Le SSO pour Claude Code avec Azure AD (aujourd’hui Microsoft Entra ID) n’est pas réservé au forfait Enterprise. Anthropic propose le SSO SAML sur Team, Enterprise et les organisations Console, et réserve le provisionnement SCIM à Enterprise et aux organisations Console éligibles.
| Forfait | SSO | Provisionnement SCIM |
|---|---|---|
| Claude Team | SSO: SSO SAML, y compris Microsoft Entra ID ; URL de connexion https://claude.ai/login | Provisionnement SCIM: Non disponible ; les membres arrivent par provisionnement juste-à-temps |
| Claude Enterprise | SSO: SSO SAML, y compris Microsoft Entra ID | Provisionnement SCIM: Disponible ; licence Microsoft Entra ID P1 ou P2 requise |
| Claude Console (API) | SSO: SSO SAML | Provisionnement SCIM: Organisations Console éligibles uniquement |
| Standard Compute | SSO: SSO SAML avec Microsoft Entra ID ou tout fournisseur SAML, plus la connexion Microsoft pour Claude Desktop et Claude Code | Provisionnement SCIM: Depuis vos groupes Entra, pour la connexion à Claude avec le compte professionnel |
Informations sur Anthropic et Microsoft tirées de leur propre documentation, vérifiées le 9 novembre 2026.
Sources: Claude Help Center : configurer le SSO · Claude Help Center : SSO Microsoft Entra ID · Microsoft Learn : provisionnement SCIM depuis Microsoft Entra ID
Comment se connecter à Claude Code et Claude Desktop avec un compte Microsoft ?
Dans le tableau de bord, ouvrez « Resources » puis « Claude Microsoft sign-in ». La page vous guide en quatre étapes.
Inscrire deux applications dans Microsoft Entra
Une inscription d’application pour l’API de la passerelle, avec une étendue d’inférence déléguée, et une pour le client Claude Desktop. Aucun secret client n’est créé ni distribué.
Préparer la connexion
Saisissez l’ID de votre tenant et les deux ID d’application dans Standard Compute, puis choisissez « Prepare connection ».
Connecter le provisionnement Microsoft
Créez une application de provisionnement dans Entra, collez l’URL du tenant et l’identifiant de provisionnement fournis par Standard Compute, puis choisissez les groupes Entra dont les membres obtiennent l’accès.
Activer et déployer Claude
Activez l’accès et ajoutez les paramètres de connexion générés à votre configuration Claude gérée, dans Intune ou votre outil de gestion des appareils. Les collaborateurs ouvrent Claude et choisissent « Sign in with your organization ».
Que couvre le SSO de Standard Compute ?
| Fonction | Ce qu’elle fait |
|---|---|
| SSO du tableau de bord | Microsoft Entra ID ou tout autre fournisseur SAML, comme Okta |
| Adhésion par domaine | Toute personne de votre domaine vérifié qui se connecte en SSO devient membre de votre entreprise |
| Claude Desktop et Claude Code | Connexion avec le compte Microsoft professionnel, aucune clé API à distribuer |
| Accès par groupes | Les groupes Microsoft Entra décident de l’accès, via le provisionnement SCIM |
| Passerelle européenne | La connexion avec le compte professionnel passe par notre passerelle en Finlande |
| Une clé par personne | Chaque personne a sa propre clé entreprise, son budget et son historique d’usage |
| Rôles | Rôles administrateur et membre dans Standard Compute, distincts des rôles Entra |
| Audit | La vérification du domaine et les changements de SSO figurent dans le journal d’audit |
Questions fréquentes sur le SSO des outils IA
- Peut-on se connecter à Claude avec un compte Microsoft ?
- Oui. Avec Standard Compute, les collaborateurs se connectent à Claude Desktop et Claude Code avec leur compte Microsoft professionnel via notre passerelle européenne, et l’accès suit vos groupes Entra grâce au provisionnement SCIM.
- Existe-t-il une plateforme avec SSO Entra pour tous les outils IA, Claude, GPT et accès API ?
- Standard Compute donne accès à Claude, GPT, Gemini et aux modèles open source sous un seul compte entreprise. Vos équipes se connectent avec Microsoft Entra ID ou tout fournisseur SAML, et les applications utilisent des clés entreprise sous le même compte et les mêmes règles.
- Le SSO de Claude Code avec Azure AD est-il réservé au forfait Enterprise ? Nous sommes 25.
- Tout compte entreprise Standard Compute peut ajouter le SSO, quelle que soit sa taille. Azure AD s’appelle aujourd’hui Microsoft Entra ID, et vos 25 personnes se connectent à Claude Code avec leur compte professionnel, chacune avec sa clé et son budget.
- Comment empêcher les clés OpenAI personnelles et lier l’usage à l’identité de l’entreprise ?
- Connectez Okta, Entra ID ou tout fournisseur SAML pour la connexion, puis donnez à chaque personne et à chaque application sa propre clé entreprise. Tout l’usage passe alors par des clés de votre entreprise, chacune avec son budget.
- Peut-on retirer rapidement l’accès d’une personne ?
- Chaque personne a sa propre clé entreprise, qu’un administrateur peut révoquer à tout moment. Pour Claude Desktop et Claude Code, vos groupes Entra décident de l’accès via SCIM.
- Les collaborateurs ont-ils besoin d’un compte dans un tenant Microsoft de Standard Compute ?
- Non. Tout fonctionne dans votre propre tenant Microsoft, et vos collaborateurs restent dans votre annuaire.
À lire aussi
Créez votre espace entreprise, vérifiez votre domaine et connectez Microsoft Entra ID depuis le tableau de bord.