SSO per strumenti IA: accedere a Claude con l'account Microsoft
Sì, i vostri dipendenti possono accedere a Claude con il loro account di lavoro Microsoft. Con Standard Compute collegate voi stessi Microsoft Entra ID o qualsiasi provider di identità SAML dalla dashboard, e le vostre persone accedono a Claude Desktop e Claude Code con l'account di lavoro Microsoft tramite il nostro gateway europeo, senza chiavi API. L'accesso segue i vostri gruppi Entra tramite il provisioning SCIM, e lo stesso accesso vale per Claude, GPT, Gemini e i modelli open source sotto un unico account aziendale.
Crea un account aziendaleoppure scriveteci a contact@standardcompute.com
In breve
- Possiamo usare l'SSO con Microsoft Entra ID?
- Collegate Microsoft Entra ID o qualsiasi provider di identità SAML perché i dipendenti accedano a Standard Compute con il loro account di lavoro. Chiunque appartenga al vostro dominio verificato entra automaticamente nella vostra azienda.
- Come accedono i dipendenti a Claude con l'account Microsoft?
- I dipendenti accedono a Claude Desktop e Claude Code con il loro account di lavoro Microsoft tramite il nostro gateway europeo, quindi non ci sono chiavi API da distribuire. L'accesso segue i vostri gruppi Microsoft Entra tramite il provisioning SCIM.
- Chi lo configura?
- Un amministratore della vostra azienda lo configura nella dashboard di Standard Compute, insieme al vostro amministratore Entra. Un partner IT può farlo per voi nel vostro tenant.
Come funziona l'SSO per strumenti IA con Standard Compute?
Ci sono due accessi sotto un unico account aziendale. Il primo è il single sign-on della dashboard: i dipendenti scelgono “Continue with SSO”, accedono con Microsoft Entra ID o un altro provider SAML ed entrano nella vostra azienda come membri. Chi appartiene al vostro dominio e-mail verificato entra automaticamente nella vostra azienda, senza invito.
Il secondo è l'accesso con l'account di lavoro in Claude Desktop e Claude Code. I dipendenti scelgono “Sign in with your organization” in Claude e usano il loro account di lavoro Microsoft. Le richieste passano dal nostro gateway europeo, che funziona in Finlandia, dove termina anche la connessione TLS. I vostri gruppi Entra decidono chi ha accesso tramite il provisioning SCIM, e ogni persona riceve una propria chiave aziendale con un proprio budget.
Entrambi funzionano nel vostro tenant Microsoft. I dipendenti restano nella vostra directory e nessuno ha bisogno di un account in un tenant di Standard Compute.
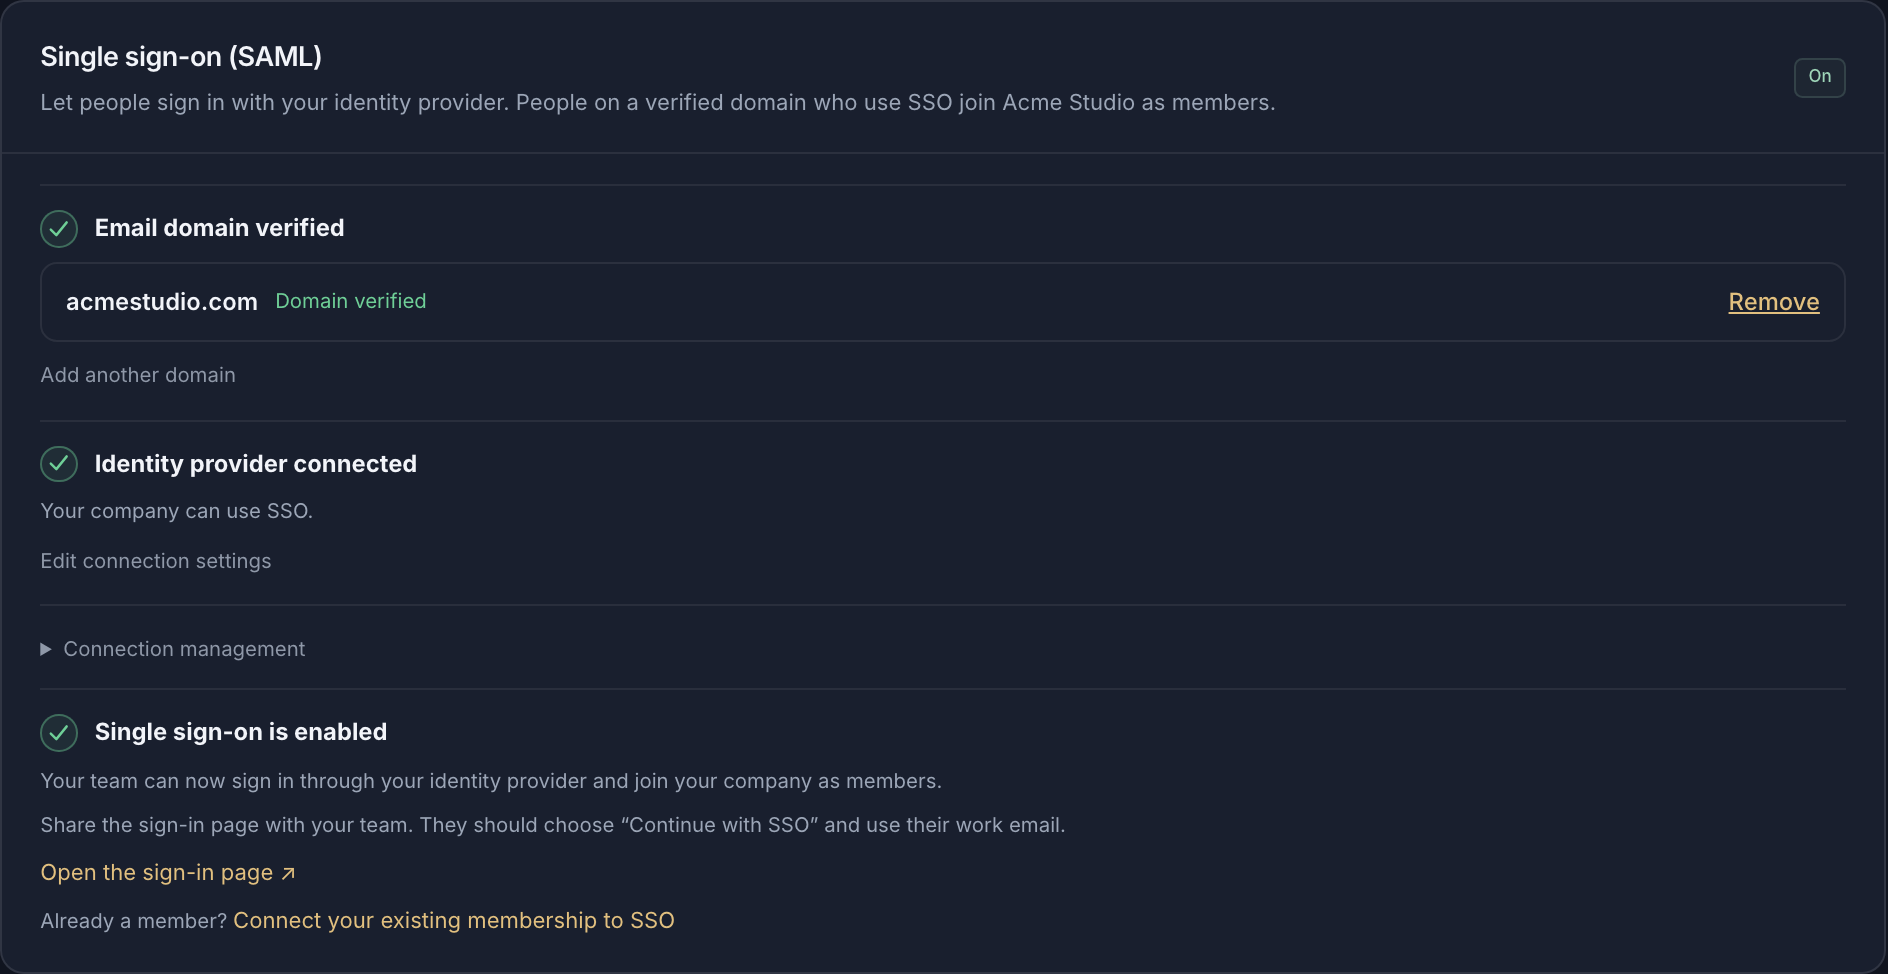
Come si configura l'SSO di Microsoft Entra per la dashboard?
Nella dashboard aprite “Resources” e poi “Single sign-on (SAML)”. Aggiungete il vostro dominio e-mail e create il record DNS TXT indicato; i record MX non cambiano. Nell'interfaccia di amministrazione di Microsoft Entra create un'applicazione aziendale con accesso SAML e inserite l'Entity ID e l'URL di risposta (ACS) che Standard Compute vi mostra.
Copiate l'App Federation Metadata URL in Standard Compute, provate l'accesso con un normale account membro e attivate l'SSO. Da quel momento le vostre persone scelgono “Continue with SSO” nella pagina di accesso con l'e-mail di lavoro.
Quali piani Claude includono SSO e SCIM?
L'SSO di Claude Code con Azure AD (oggi Microsoft Entra ID) non è riservato al piano Enterprise. Anthropic offre l'SSO SAML su Team, Enterprise e le organizzazioni Console, e riserva il provisioning SCIM a Enterprise e alle organizzazioni Console idonee.
| Piano | SSO | Provisioning SCIM |
|---|---|---|
| Claude Team | SSO: SSO SAML, anche con Microsoft Entra ID; URL di accesso https://claude.ai/login | Provisioning SCIM: Non disponibile; i membri entrano con il provisioning just-in-time |
| Claude Enterprise | SSO: SSO SAML, anche con Microsoft Entra ID | Provisioning SCIM: Disponibile; richiede una licenza Microsoft Entra ID P1 o P2 |
| Claude Console (API) | SSO: SSO SAML | Provisioning SCIM: Solo per le organizzazioni Console idonee |
| Standard Compute | SSO: SSO SAML con Microsoft Entra ID o qualsiasi provider SAML, più l'accesso Microsoft a Claude Desktop e Claude Code | Provisioning SCIM: Dai vostri gruppi Entra, per l'accesso a Claude con l'account di lavoro |
Dati su Anthropic e Microsoft tratti dalla loro documentazione, verificati il 9 novembre 2026.
Fonti: Claude Help Center: configurare l'SSO · Claude Help Center: SSO con Microsoft Entra ID · Microsoft Learn: provisioning SCIM da Microsoft Entra ID
Cosa copre l'SSO di Standard Compute?
| Funzione | Cosa fa |
|---|---|
| SSO della dashboard | Microsoft Entra ID o qualsiasi altro provider SAML, come Okta |
| Ingresso per dominio | Chi appartiene al vostro dominio verificato e accede con SSO diventa membro della vostra azienda |
| Claude Desktop e Claude Code | Accesso con l'account di lavoro Microsoft, senza chiavi API da distribuire |
| Accesso per gruppi | I gruppi Microsoft Entra decidono chi ha accesso, tramite SCIM |
| Gateway europeo | L'accesso con l'account di lavoro passa dal nostro gateway in Finlandia |
| Una chiave per persona | Ogni persona ha la propria chiave aziendale, con budget e cronologia d'uso |
| Ruoli | Ruoli di amministratore e di membro in Standard Compute, separati dai ruoli Entra |
| Audit | La verifica del dominio e le modifiche all'SSO finiscono nel registro di audit |
Come si accede a Claude Code e Claude Desktop con l'account Microsoft?
Nella dashboard aprite “Resources” e poi “Claude Microsoft sign-in”. La pagina vi guida in quattro passi.
Registrare due app in Microsoft Entra
Una registrazione per l'API del gateway, con un ambito di inferenza delegato, e una per il client Claude Desktop. Nessun segreto client viene creato o distribuito.
Preparare la connessione
Inserite l'ID del tenant e i due ID applicazione in Standard Compute e scegliete “Prepare connection”.
Collegare il provisioning Microsoft
Create un'applicazione di provisioning in Entra, incollate l'URL del tenant e il token di provisioning di Standard Compute e scegliete i gruppi Entra i cui membri ottengono l'accesso.
Attivare e distribuire Claude
Attivate l'accesso e distribuite le impostazioni di connessione generate nella configurazione gestita di Claude, con Intune o il vostro strumento di gestione dei dispositivi. I dipendenti aprono Claude e scelgono “Sign in with your organization”.
Domande frequenti sull'SSO per strumenti IA
- Posso accedere a Claude con il mio account Microsoft?
- Sì. Con Standard Compute i dipendenti accedono a Claude Desktop e Claude Code con il loro account di lavoro Microsoft tramite il nostro gateway europeo, e l'accesso segue i vostri gruppi Entra tramite il provisioning SCIM.
- Esiste una piattaforma con SSO Entra per tutti gli strumenti IA, compresi Claude, GPT e l'accesso API?
- Standard Compute offre Claude, GPT, Gemini e modelli open source sotto un unico account aziendale. Le vostre persone accedono con Microsoft Entra ID o qualsiasi provider SAML, e le applicazioni usano chiavi aziendali sotto lo stesso account e le stesse regole.
- Serve il piano Enterprise per usare Claude Code con l'SSO di Azure AD? Siamo un team di 25 persone.
- Qualsiasi account aziendale Standard Compute può aggiungere l'SSO, a prescindere dalle dimensioni. Azure AD oggi si chiama Microsoft Entra ID, e le vostre 25 persone accedono a Claude Code con l'account di lavoro, ciascuna con la propria chiave e il proprio budget.
- Come evitiamo le chiavi OpenAI personali e leghiamo l'uso all'identità aziendale?
- Collegate Okta, Entra ID o qualsiasi provider SAML per l'accesso e date a ogni persona e a ogni applicazione la propria chiave aziendale. Tutto l'uso passa così da chiavi della vostra azienda, ciascuna con il proprio budget.
- Possiamo revocare rapidamente l'accesso di una persona?
- Ogni persona ha la propria chiave aziendale, che un amministratore può revocare in qualsiasi momento. Per Claude Desktop e Claude Code, i vostri gruppi Entra decidono chi ha accesso tramite SCIM.
- Bisogna registrare i dipendenti in un altro tenant Microsoft?
- No. Tutto funziona nel vostro tenant Microsoft e i dipendenti restano nella vostra directory.
Per approfondire
Create il vostro account aziendale, verificate il dominio e collegate Microsoft Entra ID dalla dashboard.