SSO for KI‑verktøy: logg inn i Claude med Microsoft‑kontoen
Ja, de ansatte kan logge inn i Claude med Microsoft-jobbkontoen sin. Med Standard Compute kobler dere selv til Microsoft Entra ID eller en annen SAML-identitetsleverandør i dashbordet, og de ansatte logger inn i Claude Desktop og Claude Code med Microsoft-jobbkontoen via EU-gatewayen vår, uten API-nøkler å dele ut. Tilgangen følger Entra-gruppene deres via SCIM-provisjonering, og samme pålogging gjelder Claude, GPT, Gemini og åpne modeller under én bedriftskonto.
Opprett et bedriftsområdeeller skriv til contact@standardcompute.com
De korte svarene
- Kan vi bruke SSO med Microsoft Entra ID?
- Koble til Microsoft Entra ID eller en annen SAML-identitetsleverandør, så logger de ansatte inn i Standard Compute med jobbkontoene sine. Alle på det verifiserte domenet deres blir automatisk med i bedriften.
- Hvordan logger ansatte inn i Claude med Microsoft-kontoen?
- De ansatte logger inn i Claude Desktop og Claude Code med Microsoft-jobbkontoen, via EU-gatewayen vår, så dere deler ikke ut API-nøkler. Tilgangen følger Microsoft Entra-gruppene deres via SCIM-provisjonering.
- Hvem setter det opp?
- En administrator i bedriften setter det opp selv i Standard Compute-dashbordet, sammen med Entra-administratoren deres. En IT-partner kan gjøre det for dere i deres egen tenant.
Hvordan fungerer SSO for KI‑verktøy med Standard Compute?
To pålogginger, én bedriftskonto. Enkel pålogging til dashbordet: de ansatte velger «Continue with SSO», logger inn via Microsoft Entra ID eller en annen SAML-leverandør og blir medlemmer av bedriften. Alle på det verifiserte e-postdomenet havner i riktig bedrift uten invitasjon.
Pålogging i Claude med jobbkontoen gjelder Claude Desktop og Claude Code. De ansatte velger «Sign in with your organization» i Claude og bruker Microsoft-jobbkontoen. Forespørslene går via EU-gatewayen vår, som terminerer TLS og kjører i Finland. Entra-gruppene deres avgjør via SCIM-provisjonering hvem som får tilgang, og hver ansatt får sin egen bedriftsnøkkel med eget budsjett.
Begge deler kjører i deres egen Microsoft-tenant. De ansatte blir værende i katalogen deres, og ingen trenger en konto i en tenant hos Standard Compute.
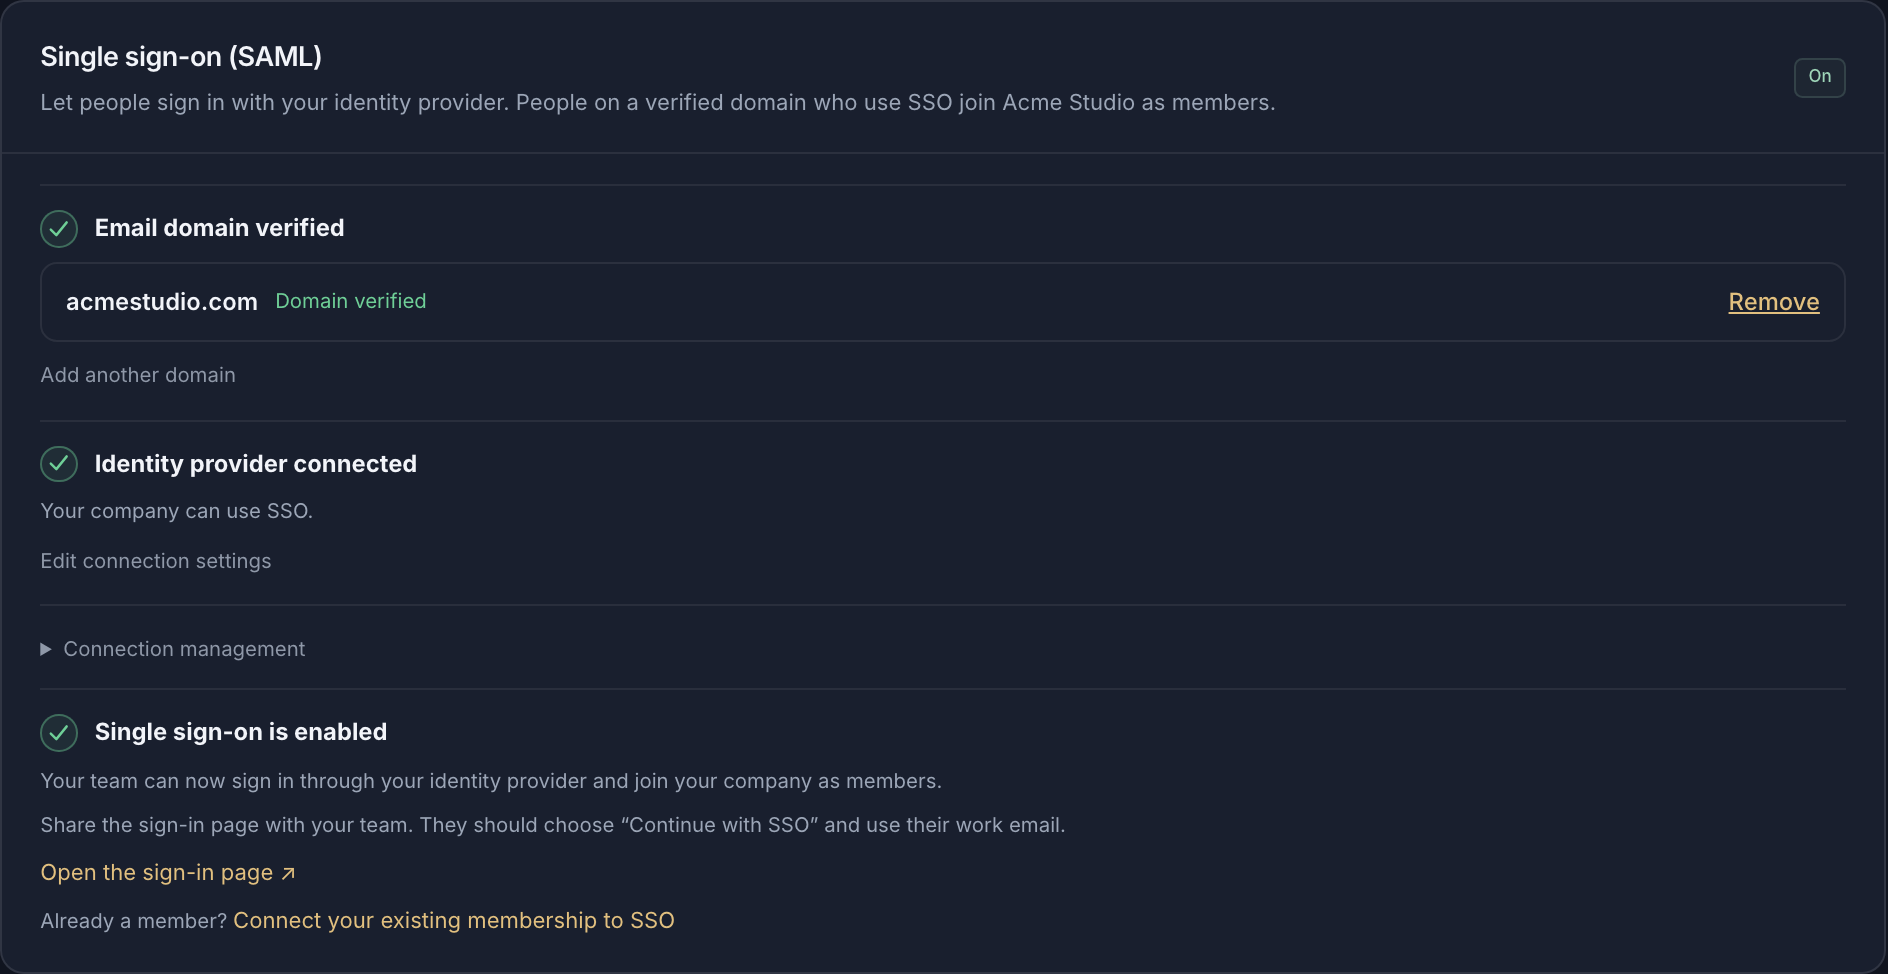
Hvordan setter vi opp Microsoft Entra SSO for dashbordet?
Åpne «Resources» og deretter «Single sign-on (SAML)» i dashbordet. Legg til e-postdomenet og opprett DNS TXT-posten som vises; MX-postene blir som de er. Opprett en bedriftsapp med SAML-pålogging i Microsoft Entra administrasjonssenter, og lim inn Entity ID og svar-URL (ACS) som Standard Compute viser.
Kopier App Federation Metadata URL inn i Standard Compute, test påloggingen med en vanlig medlemskonto og slå på SSO. De ansatte velger deretter «Continue with SSO» på påloggingssiden og bruker jobb-e-posten.
Hvilke Claude‑planer har SSO og SCIM?
SSO for Claude Code med Azure AD (nå Microsoft Entra ID) finnes ikke bare i Enterprise-planen. Anthropic tilbyr SAML-SSO på Team, Enterprise og Console-organisasjoner, og SCIM-provisjonering bare på Enterprise og kvalifiserte Console-organisasjoner.
| Plan | Enkel pålogging | SCIM-provisjonering |
|---|---|---|
| Claude Team | Enkel pålogging: SAML-SSO, også med Microsoft Entra ID; påloggings-URL https://claude.ai/login | SCIM-provisjonering: Ikke tilgjengelig; medlemmer kommer inn med just-in-time-provisjonering |
| Claude Enterprise | Enkel pålogging: SAML-SSO, også med Microsoft Entra ID | SCIM-provisjonering: Tilgjengelig; lisens for Microsoft Entra ID P1 eller P2 kreves |
| Claude Console (API) | Enkel pålogging: SAML-SSO | SCIM-provisjonering: Bare kvalifiserte Console-organisasjoner |
| Standard Compute | Enkel pålogging: SAML-SSO med Microsoft Entra ID eller en hvilken som helst SAML-leverandør, pluss Microsoft-pålogging i Claude Desktop og Claude Code | SCIM-provisjonering: Fra Entra-gruppene deres, for pålogging i Claude med jobbkontoen |
Opplysninger om Anthropic og Microsoft fra deres egen dokumentasjon, kontrollert 9. november 2026.
Kilder: Claude Help Center: sett opp enkel pålogging · Claude Help Center: Microsoft Entra ID SSO · Microsoft Learn: SCIM-provisjonering fra Microsoft Entra ID
Hvordan logger ansatte inn i Claude Code og Claude Desktop med Microsoft‑kontoen?
Åpne «Resources» og deretter «Claude Microsoft sign-in» i dashbordet. Siden tar dere gjennom fire steg.
Registrer to apper i Microsoft Entra
Én appregistrering for gateway-API-et med et delegert inferens-scope, og én for Claude Desktop-klienten. Ingen klienthemmelighet opprettes eller deles ut.
Forbered tilkoblingen
Skriv inn tenant-ID-en og de to applikasjons-ID-ene i Standard Compute og velg «Prepare connection».
Koble til Microsoft-provisjonering
Opprett en provisjoneringsapp i Entra, lim inn tenant-URL-en og provisjoneringsnøkkelen fra Standard Compute, og velg Entra-gruppene som skal få tilgang.
Aktiver og rull ut Claude
Aktiver tilgangen og legg de genererte tilkoblingsinnstillingene inn i den administrerte Claude-konfigurasjonen via Intune eller verktøyet dere bruker til enhetsstyring. De ansatte åpner Claude og velger «Sign in with your organization».
Hva dekker enkel pålogging hos Standard Compute?
| Funksjon | Hva den gjør |
|---|---|
| SSO til dashbordet | Microsoft Entra ID eller en annen SAML-leverandør, for eksempel Okta |
| Medlemskap via domene | Alle på det verifiserte domenet som logger inn med SSO, blir medlem av bedriften |
| Claude Desktop og Claude Code | Pålogging med Microsoft-jobbkontoen, ingen API-nøkler å dele ut |
| Tilgang via grupper | Microsoft Entra-grupper avgjør tilgangen via SCIM-provisjonering |
| EU-gateway | Pålogging med jobbkontoen går via gatewayen vår i Finland |
| Én nøkkel per person | Hver ansatt har sin egen bedriftsnøkkel, budsjett og bruksoversikt |
| Roller | Administrator og medlem i Standard Compute, atskilt fra rollene i Entra |
| Revisjon | Domeneverifisering og SSO-endringer står i administratorloggen |
Vanlige spørsmål om SSO for KI‑verktøy
- Kan jeg logge inn i Claude med Microsoft-kontoen min?
- Ja. Med Standard Compute logger de ansatte inn i Claude Desktop og Claude Code med Microsoft-jobbkontoen via EU-gatewayen vår, og tilgangen følger Entra-gruppene deres via SCIM-provisjonering.
- Finnes det én plattform med Entra-SSO for alle KI-verktøy, Claude, GPT og API-tilgang?
- Standard Compute gir dere Claude, GPT, Gemini og åpne modeller under én bedriftskonto. De ansatte logger inn med Microsoft Entra ID eller en annen SAML-leverandør, og applikasjoner bruker bedriftsnøkler under samme konto og samme regler.
- Krever SSO for Claude Code med Azure AD en Enterprise-plan? Vi er 25 personer.
- Alle bedriftskontoer hos Standard Compute kan legge til enkel pålogging, uansett størrelse. Azure AD heter nå Microsoft Entra ID, og de 25 ansatte logger inn i Claude Code med jobbkontoen, hver med egen nøkkel og eget budsjett.
- Hvordan stopper vi private API-nøkler og knytter bruken til bedriftens identitet?
- Koble til Okta, Entra ID eller en annen SAML-leverandør for påloggingen, og gi hver person og hver applikasjon sin egen bedriftsnøkkel. All bruk går da gjennom nøkler bedriften eier, hver med eget budsjett.
- Kan vi raskt fjerne tilgangen til en ansatt?
- Hver ansatt har sin egen bedriftsnøkkel, som en administrator kan trekke tilbake når som helst. For Claude Desktop og Claude Code avgjør Entra-gruppene deres tilgangen via SCIM.
- Trenger de ansatte en konto i en Microsoft-tenant hos Standard Compute?
- Nei. Alt kjører i deres egen Microsoft-tenant, og de ansatte blir værende i katalogen deres.
Les videre
Opprett bedriftskontoen, verifiser domenet og koble til Microsoft Entra ID fra dashbordet.