SSO voor AI‑tools: inloggen bij Claude met je Microsoft‑account
Ja, je medewerkers kunnen bij Claude inloggen met hun Microsoft-werkaccount. Met Standard Compute koppel je Microsoft Entra ID of een andere SAML-identiteitsprovider zelf in het dashboard, en je mensen loggen in bij Claude Desktop en Claude Code met hun Microsoft-werkaccount via onze EU-gateway, zonder API-sleutels uit te delen. Toegang volgt je Entra-groepen via SCIM-provisioning, en dezelfde login geldt voor Claude, GPT, Gemini en open-sourcemodellen onder één bedrijfsaccount.
Bedrijfsaccount aanmakenof mail naar contact@standardcompute.com
De korte antwoorden
- Kunnen we SSO met Microsoft Entra ID gebruiken?
- Koppel Microsoft Entra ID of een andere SAML-identiteitsprovider, zodat je medewerkers met hun werkaccount inloggen bij Standard Compute. Iedereen op je geverifieerde domein komt automatisch in je bedrijf.
- Hoe loggen medewerkers bij Claude in met een Microsoft-account?
- Medewerkers loggen in bij Claude Desktop en Claude Code met hun Microsoft-werkaccount, via onze EU-gateway, dus je deelt geen API-sleutels uit. Toegang volgt je Microsoft Entra-groepen via SCIM-provisioning.
- Wie richt het in?
- Een beheerder van je bedrijf richt het zelf in via het Standard Compute-dashboard, samen met je Entra-beheerder. Een IT-partner kan het voor je doen in je eigen tenant.
Hoe werkt SSO voor AI‑tools met Standard Compute?
Twee manieren van inloggen, één bedrijfsaccount. Single sign-on voor het dashboard: je medewerkers kiezen „Continue with SSO”, loggen in via Microsoft Entra ID of een andere SAML-provider en worden lid van je bedrijf. Iedereen op je geverifieerde e-maildomein komt zonder uitnodiging in het juiste bedrijf.
Inloggen bij Claude met het werkaccount is voor Claude Desktop en Claude Code. Medewerkers kiezen in Claude „Sign in with your organization” en gebruiken hun Microsoft-werkaccount. Verzoeken lopen via onze EU-gateway, die TLS afhandelt en in Finland draait. Je Entra-groepen bepalen via SCIM-provisioning wie toegang krijgt, en iedere medewerker krijgt een eigen bedrijfssleutel met een eigen budget.
Beide draaien in je eigen Microsoft-tenant. Medewerkers blijven in je eigen directory, en niemand heeft een account nodig in een tenant van Standard Compute.
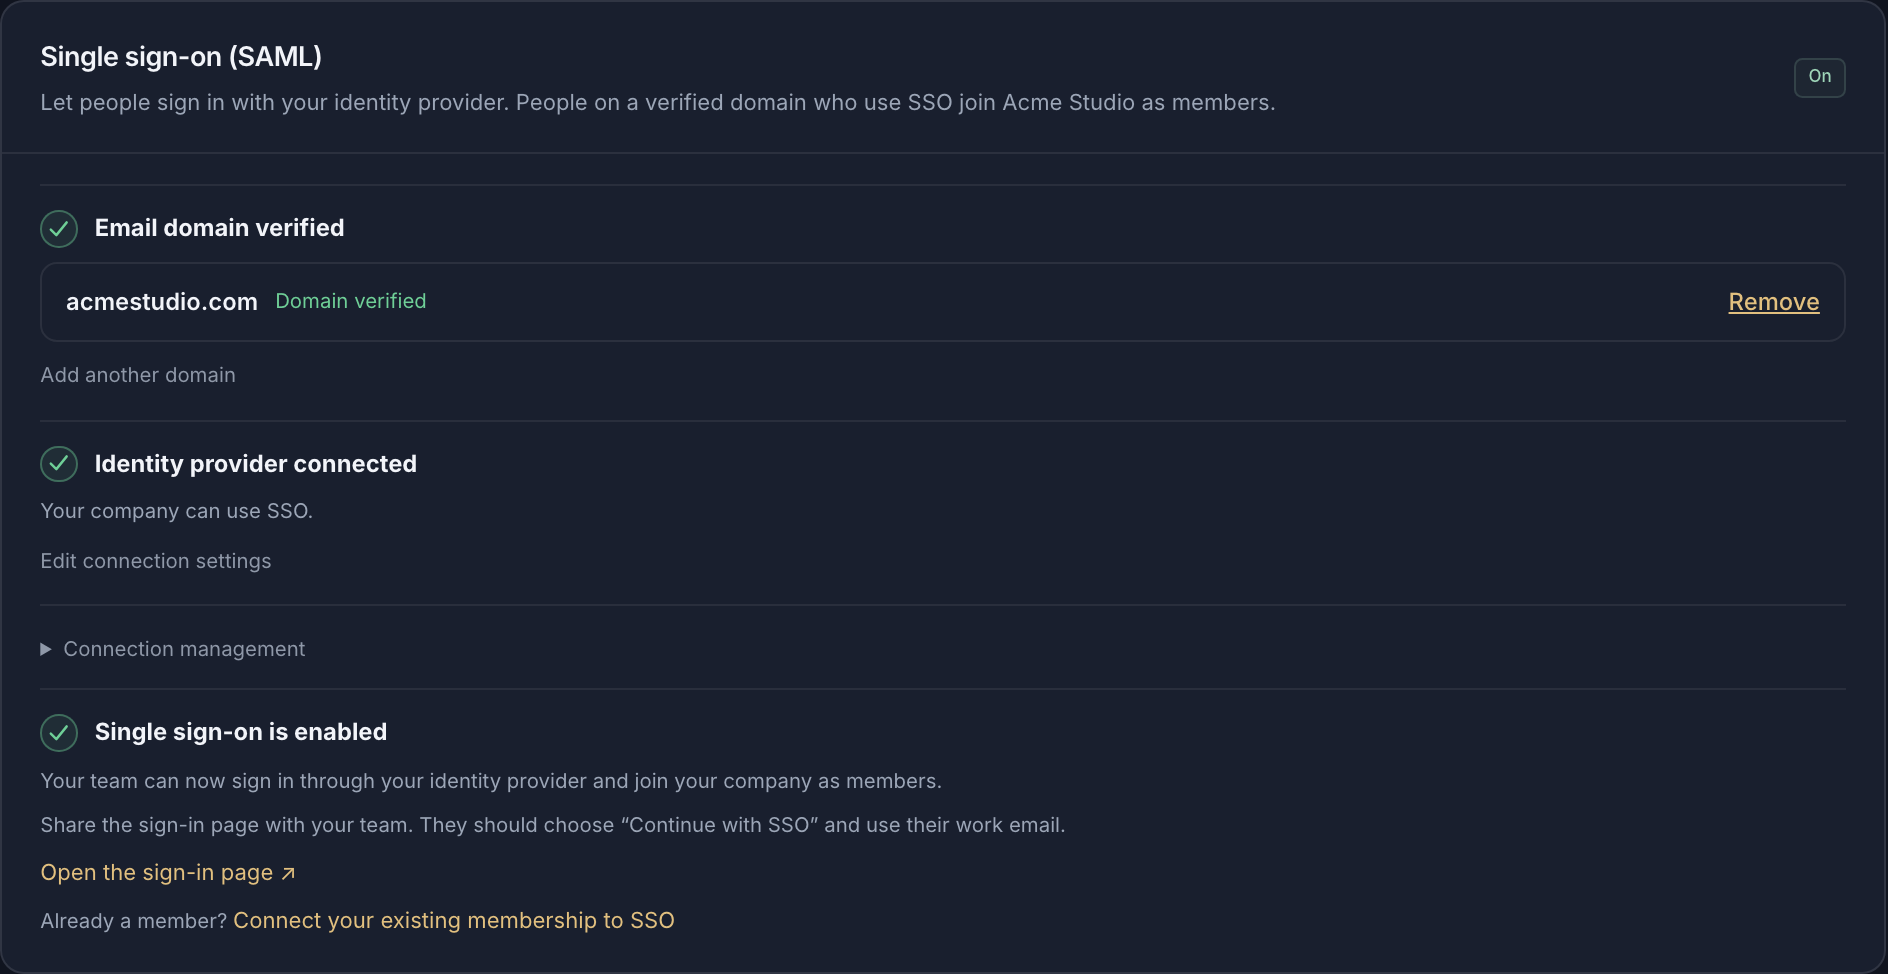
Hoe stel je Microsoft Entra SSO in voor het dashboard?
Open in het dashboard „Resources” en daarna „Single sign-on (SAML)”. Voeg je e-maildomein toe en maak het getoonde DNS-TXT-record aan; je MX-records blijven zoals ze zijn. Maak in het Microsoft Entra-beheercentrum een bedrijfsapplicatie met SAML-aanmelding en plak de Entity ID en de antwoord-URL (ACS) die Standard Compute toont.
Kopieer de App Federation Metadata URL naar Standard Compute, test de login met een gewoon ledenaccount en zet SSO aan. Je mensen kiezen daarna op de inlogpagina „Continue with SSO” en gebruiken hun werk-e-mail.
Welke Claude‑abonnementen hebben SSO en SCIM?
SSO voor Claude Code met Azure AD (nu Microsoft Entra ID) is niet alleen voor het Enterprise-abonnement. Anthropic biedt SAML-SSO op Team, Enterprise en Console-organisaties, en SCIM-provisioning alleen op Enterprise en in aanmerking komende Console-organisaties.
| Abonnement | Single sign-on | SCIM-provisioning |
|---|---|---|
| Claude Team | Single sign-on: SAML-SSO, ook met Microsoft Entra ID; inlog-URL https://claude.ai/login | SCIM-provisioning: Niet beschikbaar; leden komen binnen via just-in-time-provisioning |
| Claude Enterprise | Single sign-on: SAML-SSO, ook met Microsoft Entra ID | SCIM-provisioning: Beschikbaar; licentie Microsoft Entra ID P1 of P2 nodig |
| Claude Console (API) | Single sign-on: SAML-SSO | SCIM-provisioning: Alleen in aanmerking komende Console-organisaties |
| Standard Compute | Single sign-on: SAML-SSO met Microsoft Entra ID of elke SAML-provider, plus Microsoft-login voor Claude Desktop en Claude Code | SCIM-provisioning: Vanuit je Entra-groepen, voor inloggen bij Claude met het werkaccount |
Gegevens over Anthropic en Microsoft uit hun eigen documentatie, gecontroleerd op 9 november 2026.
Bronnen: Claude Help Center: single sign-on instellen · Claude Help Center: Microsoft Entra ID SSO · Microsoft Learn: SCIM-provisioning vanuit Microsoft Entra ID
Hoe loggen medewerkers in bij Claude Code en Claude Desktop met een Microsoft‑account?
Open in het dashboard „Resources” en daarna „Claude Microsoft sign-in”. De pagina leidt je door vier stappen.
Registreer twee apps in Microsoft Entra
Eén app-registratie voor de gateway-API met een gedelegeerde inferentie-scope en één voor de Claude Desktop-client. Er wordt geen clientgeheim aangemaakt of verspreid.
Bereid de koppeling voor
Vul je tenant-ID en de twee applicatie-ID’s in bij Standard Compute en kies „Prepare connection”.
Koppel Microsoft-provisioning
Maak in Entra een provisioning-applicatie, plak de tenant-URL en de provisioning-sleutel uit Standard Compute en kies de Entra-groepen waarvan de leden toegang krijgen.
Activeer en rol Claude uit
Activeer de toegang en zet de gegenereerde verbindingsinstellingen in je beheerde Claude-configuratie via Intune of je apparaatbeheer. Medewerkers openen Claude en kiezen „Sign in with your organization”.
Wat dekt single sign‑on bij Standard Compute?
| Onderdeel | Wat het doet |
|---|---|
| Dashboard-SSO | Microsoft Entra ID of een andere SAML-provider, zoals Okta |
| Lid via domein | Wie op je geverifieerde domein met SSO inlogt, wordt lid van je bedrijf |
| Claude Desktop en Claude Code | Inloggen met het Microsoft-werkaccount, geen API-sleutels uit te delen |
| Toegang via groepen | Microsoft Entra-groepen bepalen via SCIM wie toegang krijgt |
| EU-gateway | Inloggen met het werkaccount loopt via onze gateway in Finland |
| Een sleutel per persoon | Iedere medewerker heeft een eigen bedrijfssleutel, budget en gebruiksgeschiedenis |
| Rollen | Beheerder- en lidrol in Standard Compute, los van de Entra-rollen |
| Audit | Domeinverificatie en SSO-wijzigingen staan in het beheer-auditlog |
Veelgestelde vragen over SSO voor AI‑tools
- Kan ik bij Claude inloggen met mijn Microsoft-account?
- Ja. Met Standard Compute loggen medewerkers in bij Claude Desktop en Claude Code met hun Microsoft-werkaccount via onze EU-gateway, en toegang volgt je Entra-groepen via SCIM-provisioning.
- Is er één platform met Entra-SSO voor alle AI-tools, Claude, GPT en API-toegang?
- Standard Compute biedt Claude, GPT, Gemini en open-sourcemodellen onder één bedrijfsaccount. Je mensen loggen in met Microsoft Entra ID of een andere SAML-provider, en applicaties gebruiken bedrijfssleutels onder hetzelfde account en dezelfde regels.
- Is SSO voor Claude Code met Azure AD alleen mogelijk op een Enterprise-abonnement? We zijn met 25.
- Elk bedrijfsaccount bij Standard Compute kan single sign-on instellen, ongeacht de omvang. Azure AD heet nu Microsoft Entra ID, en je 25 mensen loggen in bij Claude Code met hun werkaccount, ieder met een eigen sleutel en budget.
- Hoe voorkomen we privé-API-sleutels en koppelen we gebruik aan de bedrijfsidentiteit?
- Koppel Okta, Entra ID of een andere SAML-provider voor het inloggen en geef iedere persoon en iedere applicatie een eigen bedrijfssleutel. Al het gebruik loopt dan via sleutels van je bedrijf, elk met een eigen budget.
- Kunnen we iemands toegang snel intrekken?
- Iedere medewerker heeft een eigen bedrijfssleutel, die een beheerder op elk moment kan intrekken. Voor Claude Desktop en Claude Code bepalen je Entra-groepen via SCIM wie toegang heeft.
- Hebben medewerkers een account nodig in een Microsoft-tenant van Standard Compute?
- Nee. Alles draait in je eigen Microsoft-tenant, en medewerkers blijven in je eigen directory.
Verder lezen
Maak je bedrijfsaccount aan, verifieer je domein en koppel Microsoft Entra ID vanuit het dashboard.