SSO für KI‑Tools: Claude mit dem Microsoft‑Konto anmelden
Ja, Ihre Mitarbeitenden können sich mit ihrem Microsoft-Arbeitskonto bei Claude anmelden. Mit Standard Compute verbinden Sie Microsoft Entra ID oder einen anderen SAML-Identitätsanbieter selbst im Dashboard, und Ihre Leute melden sich bei Claude Desktop und Claude Code mit dem Microsoft-Arbeitskonto über unser EU-Gateway an, ohne API-Schlüssel. Der Zugriff folgt Ihren Entra-Gruppen über SCIM-Provisionierung, und dieselbe Anmeldung gilt für Claude, GPT, Gemini und Open-Source-Modelle unter einem Unternehmenskonto.
Unternehmenskonto anlegenoder schreiben Sie an contact@standardcompute.com
Die kurzen Antworten
- Können wir SSO mit Microsoft Entra ID nutzen?
- Verbinden Sie Microsoft Entra ID oder einen anderen SAML-Identitätsanbieter, damit sich Ihre Mitarbeitenden mit ihrem Arbeitskonto bei Standard Compute anmelden. Wer zu Ihrer verifizierten Domain gehört, tritt Ihrem Unternehmen automatisch bei.
- Wie melden sich Mitarbeitende mit dem Microsoft-Konto bei Claude an?
- Mitarbeitende melden sich bei Claude Desktop und Claude Code mit ihrem Microsoft-Arbeitskonto über unser EU-Gateway an, Sie verteilen also keine API-Schlüssel. Der Zugriff folgt Ihren Microsoft-Entra-Gruppen über SCIM-Provisionierung.
- Wer richtet das ein?
- Ein Administrator Ihres Unternehmens richtet es selbst im Standard-Compute-Dashboard ein, gemeinsam mit Ihrem Entra-Administrator. Ein IT-Partner kann das in Ihrem eigenen Tenant für Sie übernehmen.
Wie funktioniert SSO für KI‑Tools mit Standard Compute?
Es gibt zwei Anmeldungen unter einem Unternehmenskonto. Single Sign-on für das Dashboard: Ihre Mitarbeitenden wählen „Continue with SSO“, melden sich über Microsoft Entra ID oder einen anderen SAML-Identitätsanbieter an und treten Ihrem Unternehmen als Mitglieder bei. Wer zu Ihrer verifizierten E-Mail-Domain gehört, landet ohne Einladung im richtigen Unternehmen.
Die Claude-Anmeldung mit dem Arbeitskonto ist für Claude Desktop und Claude Code. Mitarbeitende wählen in Claude „Sign in with your organization“ und nutzen ihr Microsoft-Arbeitskonto. Die Anfragen laufen über unser EU-Gateway, das TLS terminiert und in Finnland läuft. Ihre Entra-Gruppen bestimmen per SCIM-Provisionierung, wer Zugriff erhält, und jede Person bekommt einen eigenen Unternehmensschlüssel mit eigenem Budget.
Beides läuft in Ihrem eigenen Microsoft-Tenant. Ihre Mitarbeitenden bleiben in Ihrem Verzeichnis, und niemand braucht ein Konto in einem Tenant von Standard Compute.
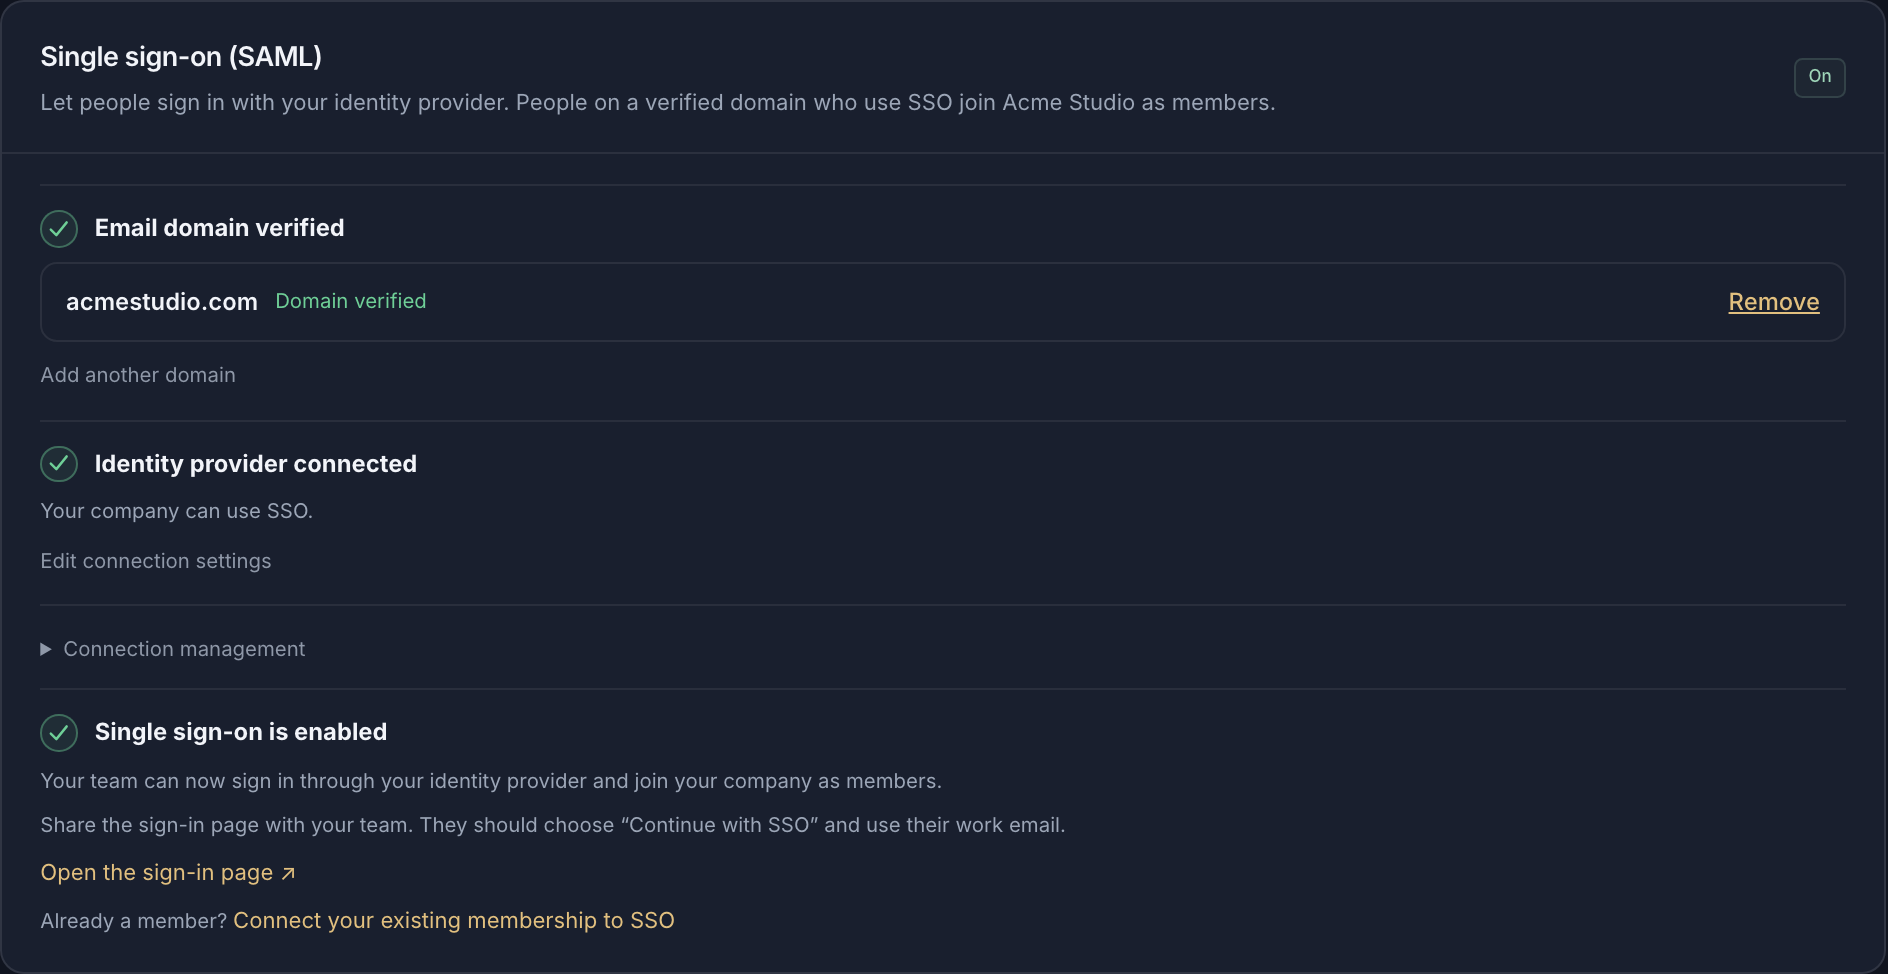
Wie richten wir Microsoft Entra SSO für das Dashboard ein?
Öffnen Sie im Dashboard „Resources“ und dann „Single sign-on (SAML)“. Fügen Sie Ihre E-Mail-Domain hinzu und legen Sie den angezeigten DNS-TXT-Eintrag an, Ihre MX-Einträge bleiben unverändert. Erstellen Sie im Microsoft Entra Admin Center eine Unternehmensanwendung mit SAML-Anmeldung und tragen Sie die Entity-ID und die Antwort-URL (ACS) ein, die Standard Compute anzeigt.
Kopieren Sie die App Federation Metadata URL in Standard Compute, testen Sie die Anmeldung mit einem normalen Mitgliedskonto und schalten Sie SSO ein. Ihre Leute wählen danach auf der Anmeldeseite „Continue with SSO“ und nutzen ihre Arbeits-E-Mail.
Welche Claude‑Pläne enthalten SSO und SCIM?
SSO für Claude Code mit Azure AD (heute Microsoft Entra ID) gibt es nicht nur im Enterprise-Plan. Anthropic bietet SAML-Single-Sign-on für Team, Enterprise und Console-Organisationen und SCIM-Provisionierung nur für Enterprise und berechtigte Console-Organisationen.
| Plan | Single Sign-on | SCIM-Provisionierung |
|---|---|---|
| Claude Team | Single Sign-on: SAML-SSO, auch mit Microsoft Entra ID; Anmelde-URL https://claude.ai/login | SCIM-Provisionierung: Nicht verfügbar; Mitglieder kommen per Just-in-Time-Provisionierung dazu |
| Claude Enterprise | Single Sign-on: SAML-SSO, auch mit Microsoft Entra ID | SCIM-Provisionierung: Verfügbar; Lizenz Microsoft Entra ID P1 oder P2 nötig |
| Claude Console (API) | Single Sign-on: SAML-SSO | SCIM-Provisionierung: Nur für berechtigte Console-Organisationen |
| Standard Compute | Single Sign-on: SAML-SSO mit Microsoft Entra ID oder einem anderen SAML-Anbieter, dazu Microsoft-Anmeldung für Claude Desktop und Claude Code | SCIM-Provisionierung: Aus Ihren Entra-Gruppen, für die Claude-Anmeldung mit dem Arbeitskonto |
Angaben zu Anthropic und Microsoft aus deren eigener Dokumentation, geprüft am 9. November 2026.
Quellen: Claude Help Center: Single Sign-on einrichten · Claude Help Center: Microsoft Entra ID SSO · Microsoft Learn: SCIM-Provisionierung aus Microsoft Entra ID
Wie melden sich Mitarbeitende bei Claude Code und Claude Desktop mit dem Microsoft‑Konto an?
Öffnen Sie im Dashboard „Resources“ und dann „Claude Microsoft sign-in“. Die Seite führt durch vier Schritte.
Zwei Apps in Microsoft Entra registrieren
Eine App-Registrierung für die Gateway-API mit einem delegierten Inferenz-Scope und eine für den Claude-Desktop-Client. Es wird kein Client-Secret erstellt oder verteilt.
Verbindung vorbereiten
Tragen Sie Ihre Tenant-ID und die beiden Anwendungs-IDs in Standard Compute ein und wählen Sie „Prepare connection“.
Microsoft-Provisionierung verbinden
Legen Sie in Entra eine Provisionierungsanwendung an, fügen Sie die Tenant-URL und den Provisionierungsschlüssel aus Standard Compute ein und wählen Sie die Entra-Gruppen, deren Mitglieder Zugriff erhalten.
Aktivieren und Claude ausrollen
Aktivieren Sie den Zugriff und verteilen Sie die erzeugten Verbindungseinstellungen über Intune oder Ihre Geräteverwaltung in die verwaltete Claude-Konfiguration. Mitarbeitende öffnen Claude und wählen „Sign in with your organization“.
Was deckt Single Sign‑on bei Standard Compute ab?
| Funktion | Was sie tut |
|---|---|
| Dashboard-SSO | Microsoft Entra ID oder ein anderer SAML-Identitätsanbieter, etwa Okta |
| Beitritt über die Domain | Wer zu Ihrer verifizierten Domain gehört und sich per SSO anmeldet, wird Mitglied Ihres Unternehmens |
| Claude Desktop und Claude Code | Anmeldung mit dem Microsoft-Arbeitskonto, keine API-Schlüssel zu verteilen |
| Zugriff über Gruppen | Microsoft-Entra-Gruppen bestimmen per SCIM, wer Zugriff erhält |
| EU-Gateway | Die Anmeldung mit dem Arbeitskonto läuft über unser Gateway in Finnland |
| Ein Schlüssel pro Person | Jede Person bekommt einen eigenen Unternehmensschlüssel mit Budget und Nutzungsverlauf |
| Rollen | Admin- und Mitgliedsrolle in Standard Compute, getrennt von den Entra-Rollen |
| Audit | Domain-Verifizierung und SSO-Änderungen stehen im Admin-Audit-Log |
Häufige Fragen zu SSO für KI‑Tools
- Kann ich mich mit meinem Microsoft-Konto bei Claude anmelden?
- Ja. Mit Standard Compute melden sich Mitarbeitende bei Claude Desktop und Claude Code mit ihrem Microsoft-Arbeitskonto über unser EU-Gateway an, und der Zugriff folgt Ihren Entra-Gruppen über SCIM-Provisionierung.
- Gibt es eine Plattform mit Entra-SSO für alle KI-Tools, also Claude, GPT und API-Zugriff?
- Standard Compute stellt Claude, GPT, Gemini und Open-Source-Modelle über ein Unternehmenskonto bereit. Ihre Leute melden sich mit Microsoft Entra ID oder einem anderen SAML-Anbieter an, und Anwendungen nutzen Unternehmensschlüssel unter demselben Konto und denselben Regeln.
- Ist SSO für Claude Code mit Azure AD nur im Enterprise-Plan möglich? Wir sind 25 Personen.
- Jedes Unternehmenskonto bei Standard Compute kann Single Sign-on einrichten, unabhängig von der Größe. Azure AD heißt heute Microsoft Entra ID, und Ihre 25 Personen melden sich mit dem Arbeitskonto bei Claude Code an, jede mit eigenem Schlüssel und Budget.
- Wie verhindern wir private OpenAI-Schlüssel und binden die Nutzung an die Firmenidentität?
- Verbinden Sie Okta, Entra ID oder einen anderen SAML-Anbieter für die Anmeldung und geben Sie jeder Person und jeder Anwendung einen eigenen Unternehmensschlüssel. Die gesamte Nutzung läuft dann über Schlüssel Ihres Unternehmens, jeder mit eigenem Budget.
- Können wir den Zugang einer Person schnell entziehen?
- Jede Person hat einen eigenen Unternehmensschlüssel, den ein Administrator jederzeit widerrufen kann. Für Claude Desktop und Claude Code bestimmen Ihre Entra-Gruppen per SCIM, wer Zugriff hat.
- Brauchen Mitarbeitende ein Konto in einem Microsoft-Tenant von Standard Compute?
- Nein. Alles läuft in Ihrem eigenen Microsoft-Tenant, und Ihre Mitarbeitenden bleiben in Ihrem Verzeichnis.
Weiterlesen
Legen Sie Ihr Unternehmenskonto an, verifizieren Sie Ihre Domain und verbinden Sie Microsoft Entra ID im Dashboard.