SSO dla narzędzi AI: logowanie do Claude kontem służbowym Microsoft
Pracownicy mogą logować się do Claude swoim kontem służbowym Microsoft. W Standard Compute samodzielnie podłączacie Microsoft Entra ID lub dowolnego dostawcę tożsamości SAML w panelu, a zespoły logują się do Claude Desktop i Claude Code kontem służbowym Microsoft przez naszą europejską bramkę, bez rozdawania kluczy API. Dostęp wynika z grup Entra dzięki provisioningowi SCIM, a to samo logowanie obejmuje Claude, GPT, Gemini i modele open source w ramach jednego konta firmowego.
Załóż konto firmowelub napisz na contact@standardcompute.com
Krótkie odpowiedzi
- Czy można używać SSO z Microsoft Entra ID?
- Podłączcie Microsoft Entra ID lub dowolnego dostawcę tożsamości SAML, a pracownicy będą logować się do Standard Compute kontami służbowymi. Każda osoba ze zweryfikowanej domeny automatycznie dołącza do Waszej firmy.
- Jak pracownicy logują się do Claude kontem Microsoft?
- Pracownicy logują się do Claude Desktop i Claude Code kontem służbowym Microsoft przez naszą europejską bramkę, więc nie trzeba rozdawać kluczy API. Dostęp wynika z grup Microsoft Entra dzięki provisioningowi SCIM.
- Kto przeprowadza wdrożenie?
- Administrator Waszej firmy robi to samodzielnie w panelu Standard Compute, razem z administratorem Entra. Może to też zrobić partner IT, w Waszym własnym tenancie.
Jak działa SSO dla narzędzi AI w Standard Compute?
Standard Compute obsługuje dwa logowania na jednym koncie firmowym. Pierwsze to SSO do panelu: pracownicy wybierają „Continue with SSO”, logują się przez Microsoft Entra ID lub innego dostawcę SAML i dołączają do firmy jako członkowie. Każda osoba ze zweryfikowanej domeny e-mail trafia do właściwej firmy bez zaproszenia.
Logowanie do Claude kontem służbowym dotyczy Claude Desktop i Claude Code. Pracownicy wybierają w Claude „Sign in with your organization” i używają konta służbowego Microsoft. Zapytania przechodzą przez naszą europejską bramkę, która kończy połączenie TLS i działa w Finlandii. Grupy Entra decydują o dostępie dzięki provisioningowi SCIM, a każda osoba dostaje własny klucz firmowy z własnym budżetem.
Oba logowania działają w Waszym własnym tenancie Microsoft. Pracownicy pozostają w Waszym katalogu i nikt nie potrzebuje konta w tenancie Standard Compute.
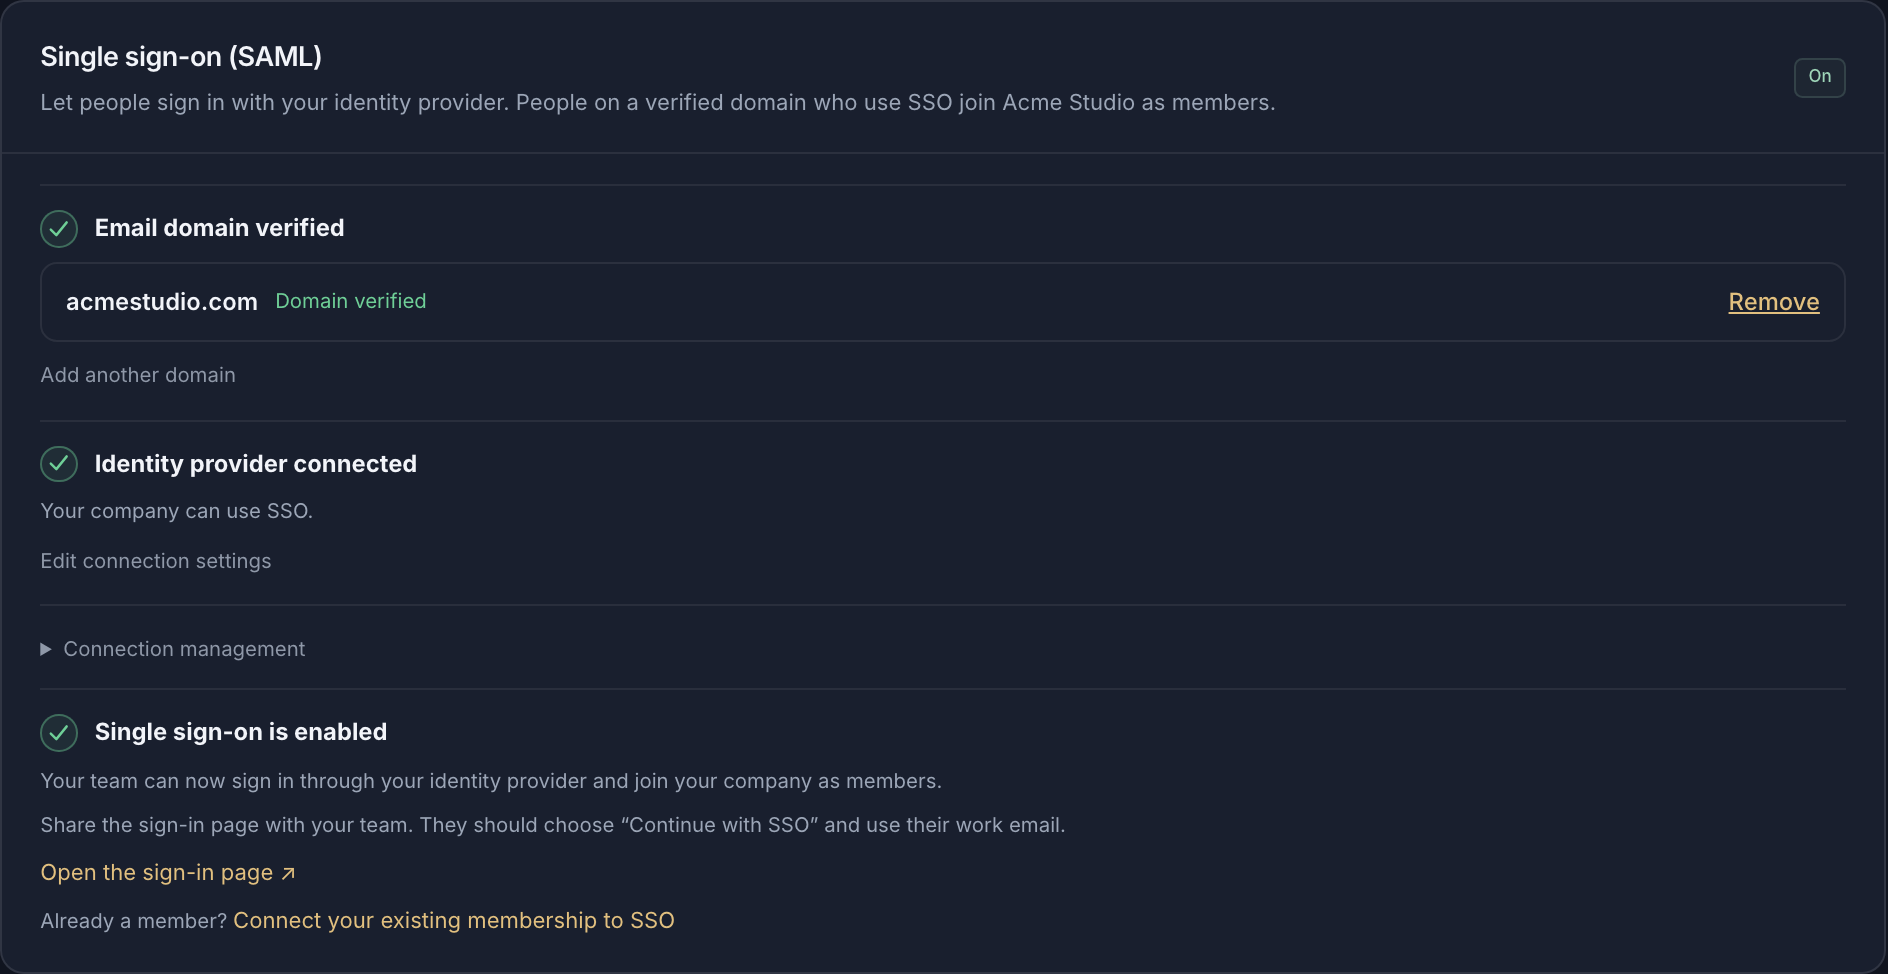
Jak skonfigurować SSO Microsoft Entra dla panelu?
W panelu otwórzcie „Resources”, a potem „Single sign-on (SAML)”. Dodajcie domenę e-mail i utwórzcie wskazany rekord DNS TXT; rekordy MX się nie zmieniają. W centrum administracyjnym Microsoft Entra utwórzcie aplikację korporacyjną z logowaniem SAML i wklejcie Entity ID oraz adres odpowiedzi (ACS), które pokazuje Standard Compute.
Skopiujcie App Federation Metadata URL do Standard Compute, przetestujcie logowanie zwykłym kontem członka i włączcie SSO. Od tej chwili zespoły wybierają na stronie logowania „Continue with SSO” i podają służbowy e-mail.
Które plany Claude obejmują SSO i SCIM?
SSO do Claude Code z Azure AD (dziś Microsoft Entra ID) nie jest zarezerwowane dla planu Enterprise. Anthropic oferuje SSO SAML w planach Team i Enterprise oraz w organizacjach Console, a provisioning SCIM tylko w planie Enterprise i w kwalifikujących się organizacjach Console.
| Plan | SSO | Provisioning SCIM |
|---|---|---|
| Claude Team | SSO: SSO SAML, także Microsoft Entra ID; adres logowania https://claude.ai/login | Provisioning SCIM: Niedostępny; członkowie są dodawani przez provisioning just-in-time |
| Claude Enterprise | SSO: SSO SAML, także Microsoft Entra ID | Provisioning SCIM: Dostępny; wymaga licencji Microsoft Entra ID P1 lub P2 |
| Claude Console (API) | SSO: SSO SAML | Provisioning SCIM: Tylko kwalifikujące się organizacje Console |
| Standard Compute | SSO: SSO SAML z Microsoft Entra ID lub dowolnym dostawcą SAML oraz logowanie Microsoft do Claude Desktop i Claude Code | Provisioning SCIM: Z Waszych grup Entra, dla logowania do Claude kontem służbowym |
Informacje o Anthropic i Microsoft pochodzą z ich własnej dokumentacji, sprawdzone 9 listopada 2026.
Źródła: Claude Help Center: konfiguracja SSO · Claude Help Center: SSO z Microsoft Entra ID · Microsoft Learn: provisioning SCIM z Microsoft Entra ID
Jak zalogować się do Claude Code i Claude Desktop kontem Microsoft?
W panelu otwórzcie „Resources”, a potem „Claude Microsoft sign-in”. Strona prowadzi przez cztery kroki.
Zarejestrujcie dwie aplikacje w Microsoft Entra
Jedną rejestrację aplikacji dla API bramki, z delegowanym zakresem inferencji, i drugą dla klienta Claude Desktop. Nie powstają ani nie są rozdawane żadne sekrety klienta.
Przygotujcie połączenie
Wpiszcie w Standard Compute identyfikator tenanta i oba identyfikatory aplikacji, a następnie wybierzcie „Prepare connection”.
Podłączcie provisioning Microsoft
Utwórzcie w Entra aplikację do provisioningu, wklejcie adres URL tenanta i token provisioningu od Standard Compute, a potem wybierzcie grupy Entra, których członkowie otrzymają dostęp.
Włączcie dostęp i wdróżcie Claude
Włączcie dostęp i dodajcie wygenerowane ustawienia logowania do zarządzanej konfiguracji Claude w Intune lub innym narzędziu do zarządzania urządzeniami. Pracownicy otwierają Claude i wybierają „Sign in with your organization”.
Co obejmuje SSO w Standard Compute?
| Funkcja | Co robi |
|---|---|
| SSO do panelu | Microsoft Entra ID lub dowolny inny dostawca SAML, na przykład Okta |
| Dołączanie po domenie | Każda osoba ze zweryfikowanej domeny, która loguje się przez SSO, zostaje członkiem Waszej firmy |
| Claude Desktop i Claude Code | Logowanie kontem służbowym Microsoft, bez rozdawania kluczy API |
| Dostęp według grup | Grupy Microsoft Entra decydują o dostępie przez provisioning SCIM |
| Europejska bramka | Logowanie kontem służbowym przechodzi przez naszą bramkę w Finlandii |
| Klucz dla każdej osoby | Każda osoba ma własny klucz firmowy, budżet i historię użycia |
| Role | Role administratora i członka w Standard Compute, niezależne od ról w Entra |
| Audyt | Weryfikacja domeny i zmiany SSO trafiają do dziennika audytu |
Najczęstsze pytania o SSO dla narzędzi AI
- Czy można zalogować się do Claude kontem Microsoft?
- Tak. W Standard Compute pracownicy logują się do Claude Desktop i Claude Code kontem służbowym Microsoft przez naszą europejską bramkę, a dostęp wynika z grup Entra dzięki provisioningowi SCIM.
- Czy istnieje platforma z SSO Entra dla wszystkich narzędzi AI, Claude, GPT i dostępu przez API?
- Standard Compute daje dostęp do Claude, GPT, Gemini i modeli open source w ramach jednego konta firmowego. Zespoły logują się przez Microsoft Entra ID lub dowolnego dostawcę SAML, a aplikacje korzystają z kluczy firmowych na tym samym koncie i według tych samych reguł.
- Czy SSO do Claude Code z Azure AD dla 25-osobowego zespołu wymaga planu Enterprise?
- Każde konto firmowe w Standard Compute może dodać SSO, niezależnie od wielkości. Azure AD to dziś Microsoft Entra ID, a wszystkie 25 osób loguje się do Claude Code kontem służbowym, każda z własnym kluczem i budżetem.
- Jak zablokować prywatne klucze OpenAI i powiązać użycie z tożsamością firmową?
- Podłączcie do logowania Okta, Entra ID lub dowolnego dostawcę SAML i dajcie każdej osobie oraz każdej aplikacji własny klucz firmowy. Wtedy całe użycie przechodzi przez klucze Waszej firmy, a każdy z nich ma własny budżet.
- Czy można szybko odebrać dostęp konkretnej osobie?
- Każda osoba ma własny klucz firmowy, który administrator może w każdej chwili unieważnić. W Claude Desktop i Claude Code o dostępie decydują Wasze grupy Entra przez SCIM.
- Czy pracownicy potrzebują konta w tenancie Microsoft Standard Compute?
- Nie. Wszystko działa w Waszym własnym tenancie Microsoft, a pracownicy pozostają w Waszym katalogu.
Zobacz też
Załóżcie konto firmowe, zweryfikujcie domenę i podłączcie Microsoft Entra ID w panelu.